 Beim „Device Code Phishing“ wird Komfort zum Köder: Phishing-Kits versuchen, sich im Microsoft-Konto des Opfers einzuloggen und erhalten einen Gerätecode. Anschließend verleiten sie das Opfer durch gezielte Phishing-Mails dazu, diesen auf der echten Microsoft-Website zu bestätigen. Sobald dies geschieht, stellt Microsoft Zugriffs- und Aktualisierungstokens direkt an den Angreifer aus. Ab dann kann der Angreifer auf Ressourcen wie E-Mails oder Cloud-Dateien zugreifen. Seit August 2024 liegen solche Phishing-Aktionen mit Gerätecodes im Trend: Mitte Februar 2025 gelang es Microsoft beispielsweise, eine Kampagne der Hackergruppe „Storm-2372“ aufzudecken.
Jede bisherige dokumentierte Variante des Device-Code-Phishings beruhte auf einem gemeinsamen Schritt. Der Angreifer übermittelt einen kurzen Gerätecode, und das Opfer kopiert diesen auf eine echte Microsoft-Anmeldeseite. Seit August 2026 erscheint die Angriffsmethode radikal verändert: Es ist keine Eingabe eines Gerätecodes mehr nötig. Das Opfer gibt seine E-Mail-Adresse ein – der nächste Bildschirm ist eine echte Microsoft-Anmeldeseite. Das Opfer meldet sich nur wie gewohnt bei seinem Konto an – dennoch verfügt das Backend des Angreifers über alles, was es zum Sammeln der Tokens benötigt. Authentifizierungen können den Angriff nicht verhindern.
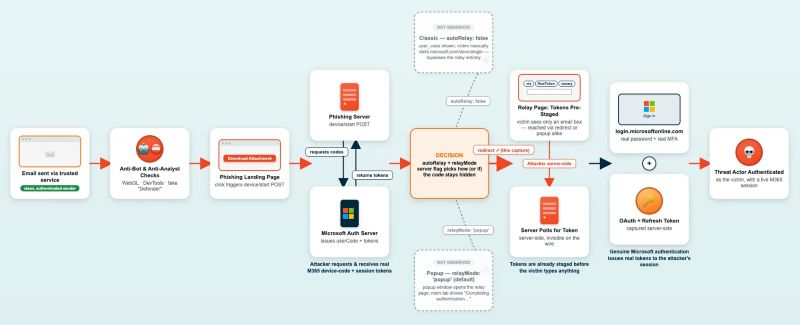
Die Sicherheitsforscher von KnowBe4 ThreatLabs beobachteten eine generische Phishing-E-Mail, in der um die Genehmigung einer Geheimhaltungsvereinbarung (NDA) gebeten wurde. Die Angreifer nutzten legitime Infrastruktur zum Versenden dieser Phishing-E-Mails. Die Nachricht traf vollständig authentifiziert von einem Absender mit einwandfreier Reputation ein, was dazu beitrug, Secure-E-Mail-Gateway-Lösungen (SEG) zu umgehen. Die Phishing-URL wurde dabei über mehrere Zwischenstationen weitergeleitet, um das tatsächliche Ziel vor E-Mail-Scannern zu verschleiern.
Das Opfer sah anschließend ein gefälschtes „Microsoft Defender“-Verifizierungs-Overlay. Ein Klick auf „Verifizieren“ löste einen kurzen Ladekreis aus, dann blendete sich das Overlay aus. Dabei wurde nichts verifiziert – es diente ausschließlich dazu, einen authentischen Eindruck zu erwecken. Anschließend bot die Seite eine Schaltfläche „Anhang herunterladen“ an. Ein Klick darauf startete den Geräte-Code-Ablauf.
Es folgte der Hidden Relay-Angriff: Anstatt wie üblich einen Gerätecode anzuzeigen, leitet der Angreifer das Opfer über einen vorbereiteten Anmeldevorgang zur echten Microsoft-Anmeldeseite weiter. Dort erschien die Aufforderung zur Passworteingabe sowie zur MFA. Meldete sich das Opfer an, wurde die Anmeldung abgeschlossen, und das Backend war darauf ausgelegt, dabei erzeugte Tokens zu erfassen und für den Zugriff aufs Konto zu nutzen.
Die wirksamste Verteidigungsmaßnahme besteht darin, den Kontext zu prüfen. Stimmt diese Anmeldeaufforderung mit diesem Nutzer, diesem Gerät und dieser konkreten Aktion überein? Ein Authentifizierungsversuch, der durch eine unaufgeforderte Anfrage zur Dokumentengenehmigung ausgelöst wird, weist von Natur aus keinen Kontext auf. Diese Kontextdiskrepanz bleibt auch dann erkennbar, wenn alle technischen Indikatoren harmlos erscheinen.
Obwohl diese Art von Phishing-E-Mails die Kontrollen des E-Mail-Gateways umgehen und die Auslösung von AiTM- oder FIDO2-Erkennungsmechanismen vermeiden, funktionieren dennoch mehrere Sicherheitsebenen. Anstatt sich auf die Nachverfolgung von Sitzungswiederholungen oder die Domain-Reputation zu verlassen, hängt der Schutz von der Auswertung des Nachrichteninhalts und des Nutzerverhaltens ab.
Fazit
Die verhaltensbasierte KI und die Verarbeitung natürlicher Sprache von Defend lesen die E-Mail selbst, anstatt die Domain-Historie zu überprüfen. Der Locktext – eine unaufgeforderte Anfrage zur Dokumentengenehmigung mit einer künstlich gesetzten Frist – ist genau die Art von dringlicher, zum Handeln zwingender Sprache, auf deren Markierung die Analyse ausgelegt ist, unabhängig davon, wie „sauber“ die sendende Domain erscheint.
Defend fügt direkt in die E-Mail ein Warnbanner ein, noch bevor der Empfänger sie öffnet – in diesem Fall eines, das für dringende Handlungsaufforderungen konzipiert ist, noch bevor der Empfänger irgendetwas damit unternimmt. Das Banner wird bei der Zustellung, noch vor einem Klick, angezeigt, vorausgesetzt, der Klassifikator stuft dieses spezifische Ködermuster von vornherein als riskant ein.
Info: Weiter Details: https://blog.knowbe4.com/the-hidden-relay-inside-a-device-code-phishing-kit-that-never-shows-the-code
#KnowBe4