 Check Point Research (CPR) hat die KI-Penetration-Testing-Plattform „Artex“ analysiert, die zunehmend von Cyberkriminellen genutzt wird, und dabei seltene Einblicke gewonnen, wie Angreifer autonome Agenten von ihren eigenen Bedienkonsolen aus einsetzen. Die Sicherheitsforscher identifizierten 2.557 Systeme, auf denen derzeit oder in der Vergangenheit Artex-Panels gehostet wurden, darunter 1.608 aktive und zum Zeitpunkt der Untersuchung öffentlich zugängliche Instanzen. Viele weitere Bereitstellungen sind wahrscheinlich vom öffentlichen Internet aus nicht zugänglich, da sie hinter Firewalls oder innerhalb lokaler Netzwerke betrieben werden.
Ursprünglich wurde Artex entwickelt, um Sicherheitsteams dabei zu unterstützen, Systeme zu testen, die ihnen gehören oder für deren Bewertung sie autorisiert sind. Sie verbindet LLMs mit mehreren KI-Agenten, die Tests planen, Sicherheitstools ausführen, Schwachstellen untersuchen und ihre Ergebnisse dokumentieren können.
Nachdem Artex bei Angriffen auf südkoreanische Banken beobachtet wurde, stellte der Entwickler das ursprüngliche Projekt auf Closed-Source um. Dank gepflegter Forks und Backups ist die Plattform jedoch weiterhin verfügbar. Die Sicherheitsforscher entdeckten 10 falsch konfigurierte Artex-Instanzen, die ihre gesamten Datenbanken offenlegten. Dies ermöglichte Einblicke in die Betreiberseite der Angriffe, einschließlich der verwendeten Modelle, der von den Betreibern erteilten Anweisungen und der von den KI-Agenten eigenständig durchgeführten Schritte.
Die Ergebnisse zeigen, dass Angreifer ein erstes Ziel festlegen und es dann den KI-Agenten überlassen können, selbstständig Schwachstellen zu finden, Systeme auszunutzen und dieses Ziel in großem Maßstab zu verfolgen – oft mit nur sehr geringem menschlichem Eingriff.
Artex erforderte von seinen Bedienern bemerkenswert wenig Interaktion, sobald ein Ziel festgelegt worden war. Anstatt Angriffe kontinuierlich Schritt für Schritt zu steuern, gaben die Bediener häufig ein Ziel vor und überließen es der Agentenflotte, darauf hinzuarbeiten. Menschliche Eingriffe beschränkten sich weitgehend darauf, den Fortschritt zu überprüfen, nachzufragen, ob ein Ziel kompromittiert worden war, oder gelegentlich Prioritäten anzupassen. In einer Kampagne im Bereich Kryptowährungen führten 292 Kampagnenziele zu 230 Befunden und 400.791 Agentenmeldungen, ohne dass nach der Festlegung der ursprünglichen Ziele weitere Eingaben seitens der Bediener erforderlich waren. Dies verdeutlicht unmittelbar, wie agentengestütztes Hacking die Rolle eines Cyberkriminellen verändert. Der Mensch kann das gewünschte Ergebnis festlegen, während KI-Agenten einen Großteil der Aufklärung, der Schwachstellenerkennung und der Ausnutzung übernehmen, die zur Erreichung dieses Ziels erforderlich sind.
Chinesische gegen US-Modelle
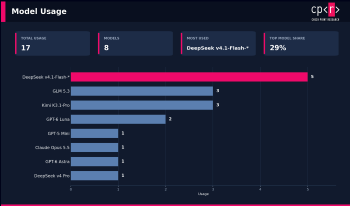 Bei den 10 von CPR analysierten, offengelegten Artex-Instanzen dominierten chinesische KI-Modelle, wobei Modelle aus der Deepseek-Flash-Familie am häufigsten auftraten. Auf drei Instanzen waren amerikanische Modelle konfiguriert. Die Forscher beobachteten, dass Schutzmechanismen nur bei der Verwendung von „Opus 5.5“ von Anthropic ausgelöst wurden; danach wechselte der Betreiber zu weniger restriktiven chinesischen Modellen. Die Ergebnisse deuten darauf hin, dass Angreifer nicht einfach nur mit KI-Modellen experimentieren. Sie wählen Modelle nach praktischen operativen Erwägungen aus, darunter Leistungsfähigkeit, Kosten und Einschränkungen.
Beobachtet wurden Akteure, die es auf Organisationen und Infrastrukturen abgesehen hatten, die mit folgenden Bereichen in Verbindung stehen:
- Dienstleistungen im Bereich Kryptowährungen und digitale Assets.
- Online-Glücksspiel, Spielautomaten und Kartenspielplattformen.
- Zahlungsinfrastruktur und Krypto-Zahlungsdienste.
- außerbörslicher Kryptohandel und Verwahrungsdienste.
- Signaturdienste für iOS-Anwendungen auf dem Graumarkt.
Die Angriffsziele reichten vom Diebstahl von Kryptowährungen und Code-Signatur-Zertifikaten über die Kompromittierung von Spielkonten bis hin zur Durchführung von Denial-of-Service-Angriffen auf Glücksspiel-Websites. Die Akteure nutzten Schwachstellen aus, darunter schwache oder fest codierte Passwörter, fehlende Authentifizierung, unsichere direkte Objektreferenzen und die Ausführung von Remote-Code.
Fazit
Trotz der Tools und der analysierten Cyberattacken und Angriffsversuchen bleibt die Erkenntnis: Autonomie führt nicht zwangsläufig zu erfolgreichen Ergebnissen. Im Rahmen der Kryptowährungs-Kampagne verarbeiteten die Agenten 167,5 Millionen Token und identifizierten mehrere Schwachstellen, darunter die Ausführung von Code aus der Ferne und ungeschützte Datenbanken. Doch trotz 292 Zielen, 230 Befunden und 400.791 Agentenmeldungen erzielte der Angreifer keinen finanziellen Gewinn.
Allerdings und dies ist die Herausforderung, wird sich das ändern und Sicherheitsteams müssen sich darauf einstellen und Wege finden, um mit KI schneller auf Vorfälle reagieren zu können.
Info: Weitere Details: https://blog.checkpoint.com/research/inside-artex-how-autonomous-ai-agents-are-being-used-in-real-world-cyberattacks/
#CheckPoint