Das KnowBe4 Threat Lab hat eine aktive „iCloud Sign-In Alert“-Kampagne analysiert, die ihr Vorgehen an das Betriebssystem des Opfers anpasst. Beim Klick ermittelt das Phishing-Kit das System und leitet unbemerkt um: Windows-Nutzer erhalten ein Fernzugriffstool, Apple-Nutzer landen bei einem Credential-Harvester auf einer externen Domain, alle übrigen durchlaufen eine gefälschte Microsoft-Anmeldung, die ein Angreifer in Echtzeit über Telegram mitliest. Eine E-Mail, drei mögliche Abläufe, ausgewählt allein anhand des Geräts. Weil der Betreiber die Verzeichnisauflistung auf seinem Server aktiviert gelassen hatte, konnten die Analysten die gesamte Operation einsehen. Alle folgenden Angaben stammen aus diesen offengelegten Artefakten.
Der Köder der Phishing-Kampagne
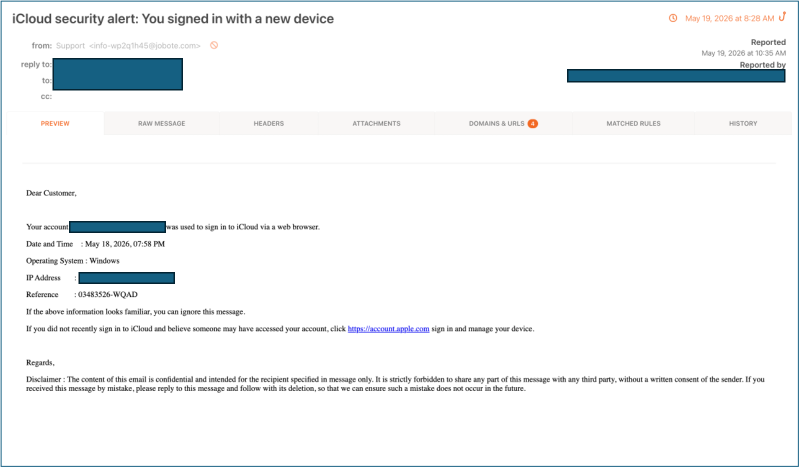
Die E-Mail ist kein plumper Fälschungsversuch, sondern präzise auf eine schnelle, unüberlegte Reaktion ausgelegt. Eine gefälschte Windows-Geräteanmeldung mit Zeitstempel und IP-Adresse, eine erfundene Referenznummer und ein aus Unternehmensvorlagen übernommener Rechtshinweis erzeugen den Eindruck offizieller Korrespondenz. Der sichtbare Link zeigt eine Apple-Adresse, führt aber woanders hin. Der Angriff zielt nicht auf Unachtsamkeit, sondern auf den nachvollziehbaren Reflex, bei einer vermeintlich fremden Anmeldung sofort zu handeln.
Ein menschlicher Angreifer steuert live mit
Gestohlene Zugangsdaten laufen nicht in eine Logdatei, sondern an einen Telegram-Bot vor einem menschlichen Operator. Dieser liest die Daten, wählt das nächste Angriffsziel und schickt eine Befehlsnummer zurück. Der Browser des Opfers hängt derweil an einem Ladekreisel und fragt im Sekundentakt neue Anweisungen ab.
Das ist ein Adversary-in-the-Middle-Angriff: Der Angreifer schaltet sich als Live-Relay zwischen Opfer und echten Dienst, greift MFA-Codes bei der Eingabe ab und löst sie beim echten Konto ein, bevor sie ablaufen. Klassische MFA schützt hier nicht, weil Code und Zeitpunkt gültig sind und das Abfangen unsichtbar bleibt. Eine zweite, angeblich fehlgeschlagene Anmeldung lässt das Opfer die Daten erneut eingeben und bestätigt sie so ohne Tippfehler.
Ein wiederverwendbares Kit, kein Einzelfall
Die Sammelinfrastruktur ist nicht für diese Kampagne gebaut, sondern ein wartbares Kit, das sich mit minimalem Aufwand auf jedes beliebige Ziel umstellen lässt. Die Artefakte deuten auf ein kleines, koordiniertes Team statt auf eine automatisierte Spam-Farm. Mehrere Telegram-Bots trennen Produktivbetrieb und Testumgebung, gesammelte Daten laufen in Echtzeit in einer eigenen Telegram-Gruppe zusammen. Der älteste Bot-Token taucht bereits in Fehlerprotokollen vom September 2025 auf, die Operation wird also seit mindestens acht Monaten aktiv gepflegt. Sitzungsdaten belegen, dass ein Operator im Mai 2026 den Browser eines echten Opfers manuell steuerte.
Umfang und Ziele des Phishing-Kits
Das Weiterleitungsprotokoll des Angreifers verzeichnete binnen 48 Stunden (5. bis 6. Mai 2026) über 250 bestätigte Klicks echter Nutzer. Rund 65 Prozent entfielen auf Apple-Geräte, 28 Prozent auf Windows, 7 Prozent auf Android und Sonstige. 150 der 157 geolokalisierten Opfer befanden sich in den USA, was zum Fokus auf Microsoft-365- und Unternehmenszugangsdaten US-amerikanischer Organisationen passt. Die eingesetzte Technik ist jedoch nicht regional gebunden. Da das Kit sich mit minimalem Aufwand auf jedes Ziel umstellen lässt, ist eine Verlagerung auf europäische Marken und Anmeldedienste jederzeit möglich.
Was Sicherheitsteams daraus lernen können
Die Empfänger dieser E-Mail sind nicht die Schwachstelle. Sie waren das Ziel einer mehrstufigen Operation, die gezielt automatisierte Abwehr umgeht und die natürliche Dringlichkeit ausnutzt. Für Unternehmen in Europa liegt die Lehre weniger in dieser einen Kampagne als im Bauplan dahinter: OS-abhängige Umleitung, ein Operator, der in Echtzeit mitsteuert, und MFA-Umgehung per Adversary-in-the-Middle sind Techniken, die sich problemlos auf hiesige Ziele übertragen lassen. Wer den Mechanismus versteht, erkennt die nächste Welle früher, unabhängig davon, welche Marke sie imitiert.
Info: Die komplette Untersuchung des KnowBe4 Threat Labs findet sich hier: https://blog.knowbe4.com/inside-os-aware-phishing-kit-profiling-your-device
#KnowBe4