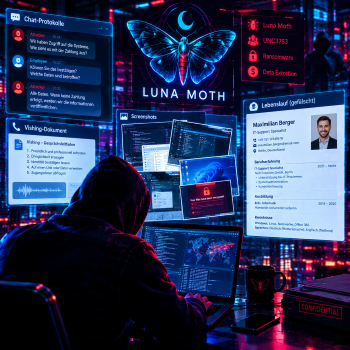
 Sicherheitsforscher von Check Point haben einen Blick auf die am 5. Oktober 2026 geleakten „The Luna Moth Files“, internes Material der Silent Ransom Group (SRG) geworfen. Das offengelegte Paket der auch unter den Namen Luna Moth und UNC3753 bekannten Gruppe enthält Chat-Protokolle, ein Vishing-Dokument, Screenshots und einen angeblich gefälschten Lebenslauf eines Mitarbeiters.
Bislang weiß niemand, wer das Material veröffentlicht hat oder wie das Archiv beschafft wurde. Das Material enthält weder neue Exploits noch neue Malware. Es bietet jedoch einen Einblick darin, wie eine auf Social-Engineering basierende Erpressungsoperation ihre Arbeit organisieren könnte.
Silent Ransom Group
Die SRG ist eine finanziell motivierte Gruppe, die Daten zur Erpressung nutzt und in der Regel auf Verschlüsselung verzichtet. Sie überredet Personen, Zugriff zu gewähren, stiehlt sensible Informationen und setzt Organisationen unter Druck, zu zahlen, indem sie droht, diese Informationen zu veröffentlichen oder zu verkaufen.
Die Aktivitäten der Gruppe waren im Jahr 2022 als „Callback-Phishing“ bekannt geworden. Personalisierte Abrechnungen für Abonnements verwiesen die Empfänger auf von den Angreifern kontrollierte Telefonnummern, und die Anrufe endeten damit, dass die Opfer mithilfe legitimer Verwaltungssoftware Fernwartungssitzungen starteten.
Sicherheitsforscher von Google-Mandiant beschrieben später die direkte Imitation von internem IT-Personal des Opfers unter dem Vorwand von Helpdesk-Anfragen oder Datenmigrationen, wobei Bildschirmfreigabe, legitime Fernverwaltungs-Tools und Dateifreigabedienste für Privatanwender zum Einsatz kamen. Das FBI berichtete zudem von Personen, die sich als IT-Mitarbeiter ausgaben und versuchten, physischen Zugang zu erlangen, nachdem Fernzugriffsversuche gescheitert waren.
Die nun veröffentlichten Chats beschreiben eine segmentierte Vorgehensweise. Zielforscher und „Persona-Entwickler“ bereiten den geschäftlichen Kontext vor. Anrufer etablieren Autorität und halten das Opfer bei der Stange. Technische Mitarbeiter unterstützen Fernsitzungen und den Datenzugriff. Verhandlungsführer und Zahlungsabwickler kümmern sich um die Monetarisierung. Das Archiv lässt zwar keine formale Hierarchie erkennen, doch die Arbeitsteilung zieht sich durch das gesamte Material.
Das Vishing-Dokument zeigt, wie die Rollen miteinander verbunden sind. Es weist den Anrufer an, während der gesamten Fernsitzung einen separaten Gruppenchat zu überwachen und jede Veränderung im Verhalten des Opfers weiterzuleiten. Das deutet darauf hin, dass ein zweiter Mitarbeiter am Endgerät arbeitet, während der Anrufer das Gespräch ruhig hält. Die Chats verweisen zudem auf virtuelle Server, die für die 3CX-Telefonie vorgesehen sind.
In diesem Arbeitsablauf fungiert der Anruf als Kontrollkanal. Er sorgt dafür, dass das Opfer kooperativ bleibt, während parallel dazu der Zugriff und die Datenerfassung erfolgen.
In frühen Nachrichten geht es um langlebige Domains, geschäftliche E-Mail-Konten und einfache, professionell wirkende Websites. In anderen Nachrichten wird die Registrierung bei kommerziellen Personen-Datendiensten erwähnt, gefolgt von Listen mit Führungskräften und Aufforderungen, mit dem Anrufen zu beginnen.
Das Ergebnis ist ein Anrufer, der sich über die Organisation informiert hat und eine Identität vorweist, die einer oberflächlichen Überprüfung standhält. Das offengelegte Skript folgt dann einem gezielten Ablauf aus Verunsicherung, Beruhigung und erneuter Dringlichkeit, wobei der Fernzugriff als schützende Sicherheitsüberprüfung dargestellt wird. Dies entspricht dem öffentlich dokumentierten Verhalten der „Luna Moth“, und das neue Detail besteht darin, wie Anrufer darin geschult werden, Vertrauen und Widerstand zu steuern.
Anwaltskanzleien in den USA unter den prominentesten Opfern
Die Chats zeigen einen kommerziellen Ansatz beim Opfermanagement. Bezeichnungen wie „CHAT“, „OFFER“, „CONTRACT“ und „GOLD“ tauchen neben Umsatzschätzungen, Verhandlungsständen und Anfragen nach Kryptowährungs-Wallets auf. Die Beteiligten verweisen zudem wiederholt auf den Rechtssektor und das Ziel, die 100 weltweit führenden Anwaltskanzleien ins Visier zu nehmen.
Die beobachtete Opferanalyse untermauert diesen Fokus. Von den 50 zuletzt beobachteten Opfern der Gruppe waren 42 Anwaltskanzleien. Im gesamten Datensatz entfallen 69 Einträge auf den Bereich „Business Services“, 22 auf „Finanzen“ und zwei auf „Immobilien“.
Fazit
Der Vorteil von Luna Moth scheint in einem wiederholbaren Prozess zu liegen, der recherchierte Identitäten und vertrauenswürdige geschäftliche Kontexte in Fernzugriff, gestohlene Daten und Einfluss umwandelt. Kontrollen, die ausschließlich auf Malware abzielen, werden diesen Prozess nicht unterbrechen.
Aus dem Arbeitsablauf ergeben sich mehrere praktische Schritte. Überprüfen Sie jede eingehende IT-Anfrage über einen separaten, bekannten Kanal, bevor Sie eine Fernzugriffssitzung genehmigen. Schränken Sie ein, welche Fernzugriffstools Mitarbeiter installieren dürfen. Informieren Sie Führungskräfte, insbesondere in Anwaltskanzleien und Beratungsunternehmen, da diese auf den Anruflisten erscheinen. Überwachen Sie nach ähnlichen Domains und erfundenen Identitäten mithilfe von digitalem Markenschutz und verfolgen Sie die Kommunikation der Angreifer sowie offengelegte Personaldaten durch Deep- und Dark-Web-Überwachung.
Wenn das Archiv authentisch ist, behandelt Luna Moth Social-Engineering als Produktionsprozess. Recherchen schaffen Glaubwürdigkeit, Anrufer wandeln diese in Zugriff um, technische Mitarbeiter verwandeln den Zugriff in gestohlene Daten, und Verhandlungsführer nutzen diese Daten als Druckmittel. Die Gruppe ähnelt weniger einer herkömmlichen Ransomware-Bande als vielmehr einem spezialisierten Datenerpressungsunternehmen, dessen Kernplattform die koordinierte Manipulation von Vertrauen ist.