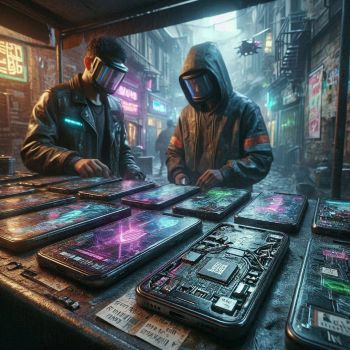
 Mit kostengünstigen Smartphones laufen Nutzer Gefahr, sich vorinstallierte Malware einzukaufen. Davor warnen die Experten der Bitdefender Labs in einer aktuellen Studie. Im Rahmen der Kampagne „Midnight Mimosa“ vertreiben Hacker Schadsoftware auf günstigen Android-Smartphones. Die Malware ist dabei Teil der Firmware, läuft mit Privilegien auf Systemebene und lässt sich mit herkömmlichen Methoden nicht entfernen. In der Folge versuchen die Hacker, mit verborgenen Online-Anzeigen und Schein-Klicks auf Webseiten Gewinn zu machen. Dank des Zugangs auf Operator-Level können sie Informationen zum Gerät sammeln, dieses in ein Botnet einfügen und neuen Schadcode hinzuladen. Der kriminelle externe Betreiber der Firmware kann seinerseits Apps installieren oder entfernen und Rechte gewähren.
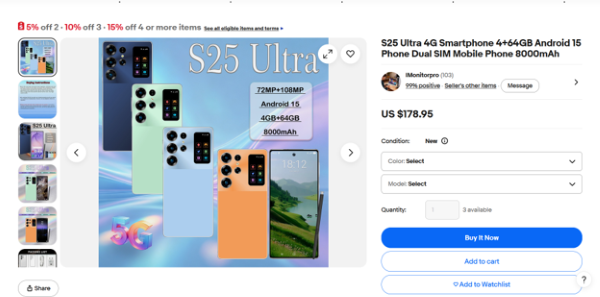
Die Experten von Bitdefender beobachteten die manipulierten Smartphones am häufigsten in Mexiko, gefolgt von Frankreich und Italien. Dahinter liegen die Vereinigten Staaten, Deutschland, Brasilien und Spanien. Angebliche Offerten von Flagship-Smartphones zu günstigen Preisen entpuppen sich nach Identifikation der Geräte-ID als günstige Mediatek-Hardware.
Der Schadcode tarnt sich dabei als generische Systemkomponente. Eine Aktion des Opfers ist nicht nötig, ein Entfernen durch den Anwender nicht ohne Weiteres möglich. In Verbindung mit dieser Kampagne fanden die Experten auf Google-Play dreizehn Apps mit identischem Code mit mindestens zwei Nutzerkonten und dreizehn verschiedenen Zertifikaten, die alle auf denselben Server verwiesen. Während einer unerlaubten Installation eines Payloads durch eine App deaktiviert die unerwünschte Firmware-Komponente die Erkennung durch Google-Play-Protect, um sie danach wieder zu aktivieren.
Zu den Privilegien, welche die Hacker sich geben, gehören allgemeiner Zugang, der Zugang zu Benachrichtigungen sowie der Zugriff und die Berechtigung, SMS zu lesen und zu schreiben.
Einige der betroffenen Smartphones verfügen über Zertifikate eines Hardwareherstellers aus Shenzhen. Festzustellen, zu welchem Zeitpunkt der Lieferkette Hacker die Malware hinzufügen, ist aber nicht möglich. Eine Zuordnung zu einem Hersteller oder Verkäufers lässt sich nicht beweisen.
Auf die Smartphones stießen die Sicherheitsanalysten durch die App-Anomalie-Detection-Technologie von Bitdefender-Mobile-Security, die ein Paket com.android.system.lite meldete. Diese Datei glich äußerlich einer Kernsystem-Komponente, verhielt sich dafür aber völlig untypisch. Eine solche Verhaltensanalyse erkennt auch Apps, die lange unauffällig sind, bevor sie zuschlagen.
Info: Eine grundlegende Analyse der Kampagne findet sich unter: https://www.bitdefender.com/en-us/blog/labs/midnight-mimosa-malware.
#Bitdefender