Wenige Wochen nach der Hausmesse Oktane in Las Vegas vom 22. bis 24. September veranstaltete Okta Anfang Oktober in München einen Roundtable, um vor allem die frisch gegründete Blueprint-Alliance näher vorzustellen.
Todd McKinnon, CEO und Co-Gründer von Okta erklärte vor Ort: „Die Blueprint-Alliance soll Transparenz und Kontrolle in die Absicherung von KI-Agenten bringen. Sie ist zwar für universelle Frameworks gedacht, aber natürlich müssen wir berücksichtigen, wie wir mit unterschiedlichen, regionalen Compliance-Vorschriften umgehen. Sie sollte daher als Grundlage universeller Prinzipien verstanden werden, welche wiederum die Compliance, Transparenz und Kontrolle in Bezug auf KI-Agenten regeln sollen. Wir möchten außerdem noch zwei Arten von Unternehmen für die Blueprint-Alliance gewinnen: große Kunden von Okta als Vorreiter sowie große Beratungsunternehmen oder globale Systemintegratoren.“
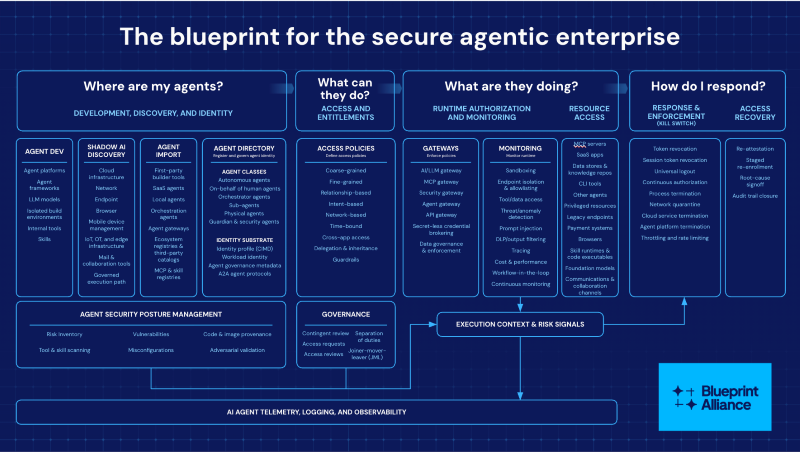
Zu den Gründungsmitgliedern zählen bislang AWS, Crowdstrike, Databricks, Docker, Google-Cloud, Lovable, Okta, Proofpoint, Salesforce, Servicenow, Wiz und Zscaler. Mit diesem branchenübergreifenden Bündnis sollen Unternehmen dabei unterstützt werden, ihren Agentic-Stack als einheitliches, verwaltetes System zu betreiben. Die Gründungsmitglieder der Allianz haben sich auf gemeinsame Prinzipien zur Absicherung von KI-Agenten geeinigt – jeden Agenten als vollwertige Identität zu behandeln, den Zugriff auf die jeweilige Aufgabe zu beschränken, anstatt Standing-Access zu gewähren, Delegierungen nachvollziehbar zu halten, das Laufzeitverhalten kontinuierlich zu überwachen, eine umgehende und reversible Eindämmung zu ermöglichen und dazu beizutragen, dass sich die Governance an das Tempo der KI anpasst. Mit der Fokussierung auf Transparenz und Kontrolle unterstützt der Anbieter von Identitätssicherheit Unternehmen bei ihrer Transformation zum Agentic-Enterprise sowie bei der Governance für KI-Agenten.
Darüber hinaus brachte die Veranstaltung in Las Vegas noch weitere Neuerungen wie Funktionen zur Erweiterung von Okta for AI-Agents und Agent-SSO. Für Okta for AI-Agents (O4AA) wurde die Erkennung von Schatten-KI auf Endpoints ausgeweitet und eine visuelle Konfiguration von Agentenverbindungen ist nun möglich. Darüber hinaus gibt es einen Not-Aus-Schalter zum Widerruf von aktiven Tokens am Agent-Gateway.
Agent-SSO basiert auf Cross-App-Access (XAA), einem offenen Protokoll, das sichere Verbindungen zwischen Agenten und Anwendungen sowie zwischen Anwendungen untereinander ermöglicht. Unternehmen steuern, wie KI-Agenten mit Anwendungen verbunden werden. Hier ist ein großer Partner bereits Anthropic, die Okta auch zum ersten Identitätsanbieter für Claude-Enterprise ernannt haben. Mit Agent-SSO verfügen Unternehmen über eine einheitliche Methode, um Agenten zu finden, ihre Funktionen zu definieren und zu verstehen, sowie bei Problemen entsprechend zu reagieren.
#Okta