Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Dienstag, Oktober 13, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

Flirten mit der Malware

27. September 2021

Die Pandemie hat die Welt des Datings nachhaltig umgekrempelt. Mehr als jeder Dritte Deutsche hat schon Erfahrungen mit Online-Dating gemacht. Auch Mobile-Dating ist ein Trend, der aus der Pandemie hervorgegangen ist.

Statista prognostiziert bis 2024 über 275 Millionen weltweite Nutzer. Forscher von Check Point Research (CPR) entdeckten mehrere kritische Schwachstellen in der Website und der mobilen App der amerikanischen Singlebörse „OkCupid“, einem der weltweit führenden kostenlosen Online-Dating-Dienste mit mehr als 50 Millionen Nutzern in 110 Ländern, und half, diese zu beheben. Obwohl sich die Plattformen mittlerweile um mehr Sicherheit bemühen, wurden selbst bei den großen Anbietern, wie Tinder, Sicherheitslücken entdeckt. Welchen Risiken setzen sich all diese Nutzer nun konkret beim Online-Flirten aus?

Eines der größten Risiken für Nutzer, die freizügige Fotos teilen, ist die Möglichkeit, dass diese Bilder als Erpressung verwendet werden. Bei der Registrierung für eine App wird eine große Menge an persönlichen Informationen preisgegeben, die auch von Cyber-Kriminellen, die sich bei der App anmelden, zur Erpressung der Mitglieder verwendet werden kann.

Daneben ist eine der besten Techniken, die Hacker in Dating-Apps einsetzen, die Erstellung eines attraktiven Profils. Sobald ein Chat zustande kommt und Dateien ausgetauscht werden, können sie jede Art von Malware in der gesendeten Datei verstecken. Zum Beispiel in einem Foto eine Spyware, die in der Lage ist, die Passwörter des Benutzers abzugreifen.

Manchmal wird mit solchen Fake-Accounts nach langer Online-Beziehung und ohne sich je gesehen zu haben, ganz unverblümt nach Geld gefragt. Als Begründung wird hier häufig angegeben, dass man das Zugticket, um sich endlich mal persönlich zu treffen, nicht bezahlen könne.

Eine weitere Masche der Cyberkriminellen ist außerdem der Identitätsdiebstahl. Kriminelle sind durch die im Netz preisgegebenen Daten dazu in der Lage, die Identität zu imitieren und diese für ihre betrügerischen Absichten einzusetzen.

Erschreckend zudem: Mit gestohlenen oder gefälschten Konten wird Handel betrieben. Im Dark-Web finden sich Hunderte von geklauten Dating-App-Profilen, die zu einem hohen Preis verkauft werden. Hinzu kommt natürlich stets die Gefahr, dass der Anbieter durch Hacker die sensiblen Daten verliert: Im Jahr 2016 wurde eine Dating-Website gehackt und die Daten von 32 Millionen Nutzern gestohlen, darunter sogar einige, die sich bereits von den Diensten abgemeldet hatten. Zu den Daten gehörten E-Mails, Passwörter und persönliche Kontoinformationen, die unter anderem verkauft und für nachfolgende Phishing- oder Malware-Angriffe verwendet wurden.
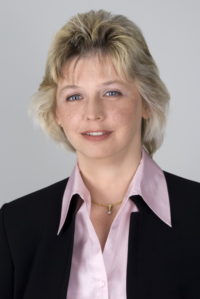
Christine Schönig, Regional Director Security Engineering CER, Office of the CTO bei Check Point

Jeder Nutzer dieser Dienste sollte stets Vorsicht walten lassen, welche Informationen er mit wem teilt – besonders angesichts der Tatsache, dass wegen der Zunahme von Fernarbeit und Home-Office oft private Geräte mit dem Firmennetzwerk verbunden werden, oder die Arbeitsgeräte auch für private Zwecke genutzt werden. Auf diese Weise können sogar Unternehmen als Neben-Effekt ins Visier von Hackern geraten, die Informationen über Spyware und andere  Schad-Software stehlen wollen.

Von Christine Schönig, Regional Director Security Engineering CER, Office of the CTO – Check Point Software Technologies GmbH
Tags:App-SecurityCheck PointCybercrimeCybersecurityDatingDating-AppFake-AccountFake-ProfilIdentitätsdiebstahlIT-SecurityMalwareMobile-DatingPhishingSpyware
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner27. September 2021

Weitere interessante Beiträge

IT Press Tour – Acht Unternehmen zeigen, wie sich die IT-Infrastruktur für KI verändert

Cohesity verbindet Cyber-Resilienz mit KI-gestützter Datensicherheit

Virtualisierungsplattform „VergeOS“ wird offiziell von Veeam-Backup & Replication unterstützt

Management-Oberfläche für Maschinenidentitäten und KI-Agenten

Angreifer setzen zur Erstellung professioneller Fake-Websites auf künstliche Intelligenz

Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt

load more

Neueste Beiträge

  • IT Press Tour – Acht Unternehmen zeigen, wie sich die IT-Infrastruktur für KI verändert
  • DDN kombiniert „ExaScaler“ und „Infinia“ zu einer skalierbaren KI-Datenplattform
  • Cohesity verbindet Cyber-Resilienz mit KI-gestützter Datensicherheit
  • Einheitlicher Datenzugriff statt neuer Storage-Silos
  • Arbeitsspeicher für lokale KI-Anwendungen per Flash optimiert

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs