Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Montag, Oktober 12, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

Black-Hat-Umfrage von Thycotic enthüllt den beliebtesten Angriffspunkt der Hacker

13. September 2019

Obwohl eine vernachlässigte Passwortrotation eines der größten Sicherheitsrisiken in der Verwaltung von privilegierten Accounts darstellt, werden rund 35 Prozent der Passwörter für sensible Servicekonten niemals oder nur nach einem Sicherheitsvorfall geändert. Dies ist das Ergebnis des aktuellen „2019 Black Hat Hacker Surveys“ des PAM-Spezialisten Thycotic.

Für den Report befragte Thycotic im Rahmen der diesjährigen Security-Konferenz Black Hat in Las Vegas insgesamt 300 Hacker und Security-Professionals zu ihren bevorzugten Angriffszielen und effektiven Schutzmaßnahmen in Zusammenhang mit privilegierten Konten und verglich die Antworten der beiden Gruppen anschließend miteinander.


Servicekonten – die Achillesferse der Unternehmens-IT

Einigkeit herrschte dabei unter anderem in Sachen Angriffsziel: Sowohl Hacker als auch Sicherheitsprofis sehen demnach in Servicekonten einen beliebten Angriffspunkt. Das liegt nicht zuletzt daran, dass diese Accounts Zugriff auf sensible Informationen gewähren und zudem Möglichkeiten der Privilegien-Erhöhung bereithalten. Da Servicekonten selten von menschlichen Usern genutzt werden und ihre Aufgaben dementsprechend „hinter den Kulissen“ erfüllen, werden sie selten überprüft. Gleichzeitig zögern IT-Administratoren, Servicekonten zu deaktivieren, da sie ihre Abhängigkeiten oft nur schwer verstehen können und eine störende Betriebsunterbrechung unbedingt vermeiden wollen. Dabei sind Servicekonten in der Cloud, onpremises oder in hybriden Umgebungen gleichermaßen gefährdet, wie die befragten Hacker klarstellen.


Nachlässigkeit bei der Passworthygiene

Eine schlechte Passworthygiene in den Unternehmen spielt den Angreifern bei der Kompromittierung von Service-Accounts dabei oft in die Hände. Beide Gruppen monieren, dass Passwörter für Servicekonten nicht regelmäßig geändert werden, obwohl eine vernachlässigte Passwortrotation eines der größten Sicherheitsrisiken in der Verwaltung von privilegierten Accounts darstellt. In 44 Prozent der Fälle treffen die befragten Hacker bei ihren Angriffen demnach auf Accounts, deren Zugriffsdaten nie bzw. nur nach einem Security-Vorfall geändert werden. In immerhin 36 Prozent der Fälle rotieren die Passwörter einmal pro Monat, was den Hackern jedoch immer noch rund 30 Tage Zeit gibt, um ihren Angriff durchzuführen und sich lateral im Netzwerk zu bewegen. Diese Angaben decken sich mit den Antworten der befragten Security-Professionals, von denen 36 Prozent zugaben, Servicekonto-Passwörter nie bzw. nur nach einem Incident zu wechseln. Täglich werden die Passwörter laut Report nur in rund 3,5 Prozent der Fällen gewechselt.
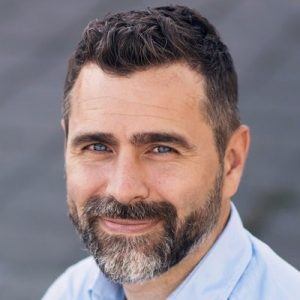
 

Joseph Carson, Chief Security Scientist bei Thycotic

„Die ordnungsgemäße Absicherung von Servicekonten stellt Unternehmen vor große Herausforderungen, insbesondere wenn mehrere Accounts für verschiedene Services, Aufgaben und Anwendungen betroffen sind“, so Joseph Carson, Chief Security Scientist bei Thycotic. „Die Passwortverwaltung ist bei Servicekonten ebenfalls kein Kinderspiel. So können Administratoren ein Servicekonto-Passwort nicht einfach ändern, solange sie nicht wissen, wo genau es verwendet wird. Tun sie es doch, besteht das Risiko, dass andere wichtige Anwendungen abstürzen.“


Servicekonten müssen konsequent verwaltet und überwacht werden

Um privilegierte Accounts wie Service-Konten vor Missbrauch zu schützen, bedarf es neben einer Passwortrotation weiterer Sicherheitsmaßnahmen, darin sind sich Hacker wie IT-Pros einig. Beide Gruppen empfehlen zum einen eine wirksame Identifizierung und Entfernung veralteter und entbehrlicher Accounts, da sie schnell übersehen werden können und ihr Missbrauch lange unentdeckt bleiben kann. Zum anderen sollten IT-Abteilungen alle Aktivitäten von privilegierten Konten streng überwachen, um verdächtiges Verhalten frühzeitig zu erkennen.


Weniger als fünf Prozent der befragten Hacker schlägt aus geleakten Informationen Profit

Uneinigkeit herrschte unter den Gruppen vor allem in Sachen Hacker-Ethik. Während fast 50 Prozent der befragten Sicherheitsprofis davon überzeugt sind, dass Hacker gestohlene sensible Daten aus Profitgründen auf jeden Fall verkaufen würden, widersprachen dem ebenso viele der befragten Hacker. Die Hälfte von ihnen gibt gehackte kritische Informationen demnach verantwortungsvoll weiter. An einen Verkauf der geleakten Informationen bzw. eine Lösegeldforderung denken weniger als fünf Prozent. Das dürfte nicht zuletzt daran liegen, dass sich rund 36 Prozent der befragten Hacker selbst als sogenannte White-Hat-Hacker definieren.

Die vollständigen Ergebnisse des Black Hat Hacker Surveys 2019 stehen nach Akkreditierung ab sofort zum Download bereit.


#Netzpalaver #Thycotic
 

Tags:Black-HatCybercrimeCyberdefenseCybersecurityHacjerIT-SicherheitPAMPasswordPasswortPrivileged-Access-ManagementPrivileged-Account-ManagementStudieThycotic
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner13. September 2019

Weitere interessante Beiträge

Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt

WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen

Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis

KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance

Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Angebliche Premium-Smartphones entpuppen sich als Malware-infizierte Niedrigpreisangebote

load more

Neueste Beiträge

  • Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt
  • WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen
  • Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis
  • KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance
  • Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs