 Der Monthly-Cyber-Threat-Report für August 2026 von Check Point Research (CPR), die Sicherheitsforschungs-abteilung von Check Point Software Technologies, zeigt einen Anstieg globaler Cyber-Angriffe um 22 Prozent. Auch Phishing-Mails und Ransomware-Angriffe nehmen weltweit deutlich zu.
Im vergangenen Monat verzeichneten Unternehmen Analysen von Check Point Research zufolge weltweit durchschnittlich 2422 Cyber-Angriffe pro Woche. Dies entspricht einem Anstieg von 4 % gegenüber dem Vormonat und von 22 % gegenüber dem Vorjahreszeitraum. Damit setzte sich der Aufwärtstrend der vergangenen Monate fort: Seit Mai ist die globale Angriffszahl von 2055 auf 2422 pro Woche gestiegen. Die Sicherheitsforscher schließen daraus, dass diese Entwicklung kein saisonaler Anstieg, sondern ein anhaltender Trend ist.
Im DACH-Raum zeigte sich im August ein deutlicher Anstieg der Angriffszahlen: In Deutschland stiegen die Attacken um 53 % auf 1834 pro Woche, was den stärksten prozentuale Zuwachs im deutschsprachigen Raum darstellt. Österreich verzeichnete mit 2468 Angriffen ein Plus von 41 %, die Schweiz kam auf 1515 Angriffe und ein Plus von 36 %.
Patrick Fetter, Lead Sales Engineer & Cyber Security Evangelist bei Check Point, kommentiert die Ergebnisse „Die Daten vom August zeigen, dass sich Cyberrisiken gleichzeitig an mehreren Fronten ausweiten. Angesichts zunehmender Angriffe, immer schnellerer Ransomware, Phishing als häufigstem Einfallstor und GenAI als neuer Gefahr für die Datensicherheit können sich Sicherheitsteams nicht mehr auf fragmentierte Abwehrmaßnahmen verlassen. Sie benötigen präventiven Schutz, der Transparenz, Kontrolle und Automatisierung über Netzwerk, Cloud, Endgeräte, E-Mail und KI-Nutzung hinweg vereint. So können sie Bedrohungen stoppen, bevor sie den Betrieb stören oder sensible Informationen offenlegen.“
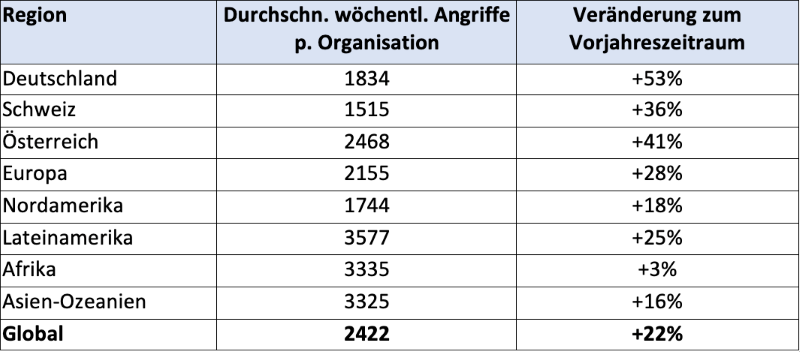
Lagebericht der Cyber-Angriffe für Deutschland nach Sektoren
Hierzulande waren die folgenden Sektoren am meisten von Cyber-Angriffen betroffen (Die Pfeile beziehen sich auf die Veränderung des Rankings im Vergleich zum Vormonat Juli 2026):
- ↑ Bildung
- ↓ Energie & Versorgungsunternehmen
- ↔ Hardware & Halbleiter
- ↑ Unternehmensdienstleistungen
- ↑ Telekommunikation
Cyber-Angriffe nach Regionen und Sektoren (global)
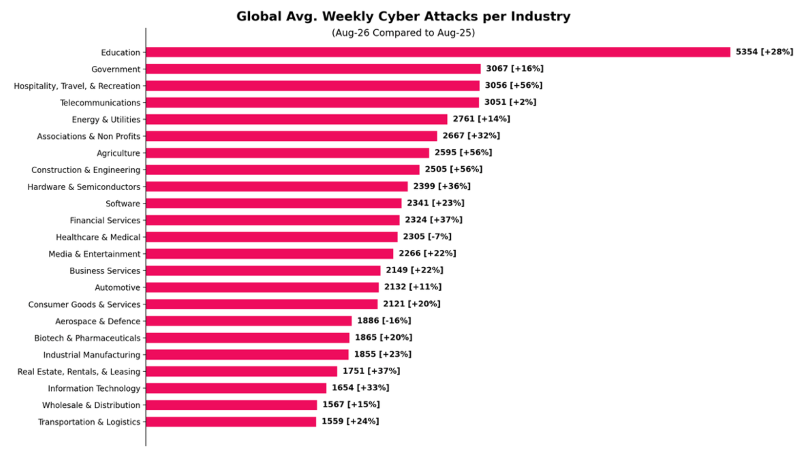
Das Bildungswesen blieb im August 2026 mit durchschnittlich 5354 Angriffen pro Organisation und Woche die weltweit am stärksten betroffene Branche, ein Anstieg von 28 % gegenüber dem Vorjahr. Der Regierungssektor folgte mit 3067 Angriffen pro Woche auf Platz zwei.
Neu auf Platz drei rangierte die Branche Hotellerie, Reisen & Freizeit mit 3056 Angriffen pro Woche, ein Plus von 56 %. Damit liegt der Sektor erstmals vor der Telekommunikationsbranche, die zuvor auf diesem Rang stand. Der saisonale Reisesommer dürfte Kriminellen zusätzliche Gelegenheiten für Angriffe auf Buchungssysteme, Kundendaten und Zahlungsverkehr geboten haben.
Lateinamerika blieb mit 3577 Angriffen und einem Plus von 25 % die weltweit am stärksten betroffene Region. Afrika folgte mit 3335 Angriffen (+ 3 %), dicht gefolgt von der APAC-Region mit 3325 Angriffen (+ 16 %). Europa verzeichnete mit einem Plus von 28 % den stärksten prozentualen Zuwachs aller Regionen und erreichte 2155 Angriffe pro Woche. Diese Entwicklung belegt, dass sich der Erwartungsdruck auf Cyber-Kriminelle keineswegs auf traditionelle Hochrisiko-Regionen beschränkt, sondern zunehmend auch etablierte digitale Wirtschaftsräume betrifft. In Nordamerika stiegen die Zahlen um 18 % auf 1744 Angriffe.
GenAI-Nutzung wächst weiter, Risiko-Prompts auf niedrigstem Stand seit Monaten
Der Einsatz generativer KI ist im August 2026 fester Bestandteil des Geschäftsalltags geblieben, und zwar mit einer bemerkenswerten Verschiebung im Risikoprofil: Die Rate riskanter GenAI-Prompts fiel auf den niedrigsten Stand seit mehreren Monaten, während die Nutzung selbst weiter deutlich zunahm.
- Jeder 43. GenAI-Prompt barg im August ein hohes Risiko der Preisgabe sensibler Daten. Das ist der niedrigste Wert seit mehreren Monaten und entspricht einer globalen Expositionsrate von 2,3 %.
- Dennoch waren 86 % der Unternehmen, die regelmäßig GenAI-Tools verwenden, von risikoreichen Prompts betroffen.
- Die durchschnittliche Nutzung stieg deutlich: Unternehmensnutzer generierten im August durchschnittlich 106 Prompts, nach 95 im Juli und rund 78 % im Juni.
- Unternehmen setzten im Schnitt sieben verschiedene GenAI-Tools gleichzeitig ein, was eine wachsende Herausforderung für die Data-Governance darstellt.
- Am stärksten betroffen war das Gesundheitswesen mit einer Expositionsrate von 4 %, gefolgt von Software (3,6 %) und Unternehmensdienstleistungen (3,5 %).
Phishing-Mails nehmen zu, bösartige Links bleiben häufigste Angriffsmethode
E-Mails blieben im August 2026 eines der zuverlässigsten Einfallstore für Cyber-Kriminelle. Jede 112. E-Mail (0,89 %) wurde als Phishing eingestuft, nach jeder 128. E-Mail (0,78 %) im Juli. Unter den Phishing-Mails enthielten 72 % Links und 14 % Anhänge. Bösartige Links bleiben damit die dominierende Angriffsmethode.
Nicht jede Kampagne verließ sich dabei auf klickbare Inhalte: Einige Angreifer setzten auf reines Social Engineering, etwa durch die Aufforderung zu Rückrufen oder direkte Kontaktaufnahme mit den Opfern. Dabei handelt es sich um eine Taktik, die klassische Link- und Anhangfilter gezielt umgeht.
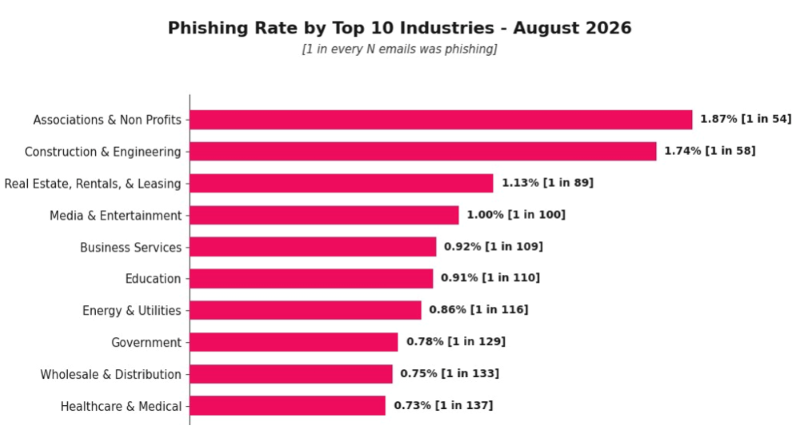
Nordamerika verzeichnete mit 0,94 % (jede 107. E-Mail) die höchste Phishing-Rate aller Regionen. Nach Branchen waren Verbände und Non-Profit-Organisationen mit 1,87 % (jede 54. E-Mail) am stärksten betroffen (das ist etwa doppelt so hoch wie der globale Durchschnitt), gefolgt von Bauwesen & Ingenieurwesen (1,74 %) und Immobilien & Vermietung (1,13 %).
Ransomware-Angriffe nahezu verdoppelt, Unternehmensdienstleistungen weiterhin im Fokus
Im August 2026 wurden 1042 Ransomware-Angriffe* öffentlich gemeldet. Das sind nahezu doppelt so viele wie im August 2025 und 8 % mehr als im Juli. Unternehmensdienstleistungen blieben mit 36 % aller Ransomware-Opfer die mit Abstand am stärksten betroffene Branche, gefolgt von industrieller Fertigung (13 %) und Konsumgütern und Dienstleistungen (12 %). Auffällig: Finanzdienstleistungen (8 %) und Gesundheitswesen und Medizin (7 %) folgten mit spürbarem Abstand, deutlich vor Transport & Logistik sowie der IT-Branche (jeweils 4,1 %).
Nordamerika war mit 49 % der gemeldeten Vorfälle weiterhin die am stärksten betroffene Region, gefolgt von Europa (27 %) und der APAC-Region (16 %). Auf Länderebene blieben die USA mit 45 % aller gemeldeten Angriffe das mit Abstand am stärksten betroffene Land. Deutschland und Italien folgten mit jeweils rund 5 %, auch Kanada, Großbritannien und Frankreich zählten zu den am stärksten betroffenen Ländern.
*Anmerkung: Diese Erkenntnisse stammen von sogenannten Ransomware-Shame Sites, die von Erpressergruppen genutzt werden, um ihre Opfer öffentlich aufzulisten. Diese Angaben sind zwar von Natur aus selektiv, bieten jedoch einen wertvollen Einblick in das Ausmaß, die Verbreitung und die sich entwickelnden Taktiken des Ransomware-Ökosystems.
Qilin führt die Ransomware-Landschaft an, Orova steigt neu in die Top 3 auf
Qilin war im August die aktivste Ransomware-Gruppe, verantwortlich für 15 % aller veröffentlichten Angriffe, gefolgt von The Gentlemen mit 10 %. Erstmals schaffte es mit Orova eine neue Gruppe in die Top 3 der aktivsten Akteure, mit einem Anteil von 4 %.
- Qilin führte mit 15 % der veröffentlichten Angriffe die Rangliste an. Die seit 2022 aktive Ransomware-as-a-Service-Gruppe (RaaS) verfügt über ein etabliertes Partnerprogramm und verzeichnete zuletzt durch verstärkte Rekrutierung neuen Schwung.
- The Gentlemen kam auf 10 % der Angriffe. Die seit Mitte 2025 aktive RaaS-Gruppe kombiniert Ransomware-Operationen mit dem Verkauf von Zugangsdaten, wodurch Partnerakteure ihre Angriffe schnell skalieren können.
- Orova stieg mit 4 % erstmals in die Top 3 auf. Die im Mai 2026 erstmals öffentlich in Erscheinung getretene Gruppe agiert eher opportun als branchenspezifisch. Betroffen von ihren Angriffen sind vor allem kleine und mittlere Unternehmen.
Info: Über die Datengrundlage des Monthly-Cyber-Threat-Reports
Die Erkenntnisse stammen aus Check Points KI-Plattform Threatcloud, die täglich Millionen von Indikatoren für Kompromittierungen (IoCs) analysiert. Threatcloud wird von über 50 KI-gesteuerten Engines angetrieben und mit Informationen aus mehr als 150 000 Netzwerken und Millionen von Endpunkten gespeist. Damit bietet Threatvloud einen der umfassendsten Echtzeit-Überblicke der globalen Bedrohungslage, die derzeit verfügbar sind.
Weitere Informationen finden sich hier: https://blog.checkpoint.com/research/august-2026-cyber-threat-landscape-genai-data-exposure-emerges-as-a-new-enterprise-risk-as-attacks-phishing-and-ransomware-accelerate/
#CheckPoint