 Die Bitdefender Labs warnen davor, dass Cyberkriminelle verstärkt das Early-Access-Programm von Google-Play für ihre Zwecke missbrauchen. Eigentlich sollen Entwickler über Early-Access ihre noch nicht fertig entwickelten Anwendungen Interessenten vorab zur Verfügung stellen und Feedback einsammeln können. Dabei schützt der Google-Marktplatz das Programm vor öffentlichen Bewertungen und Kommentaren, die bei Early-Access anders als bei anderen Apps nicht möglich sind. Diesen Vertrauensschutz missbrauchen die kriminellen Anwender für ihre Zwecke. Denn in Early-Access können etwa die Opfer einer Fake-App nicht mehr öffentlich vor betrügerischen oder missbräuchlichen Aktivitäten warnen. Verbrauchern fällt es so deutlich schwerer, legitime Beta-Software von betrügerischen Anwendungen zu unterscheiden.
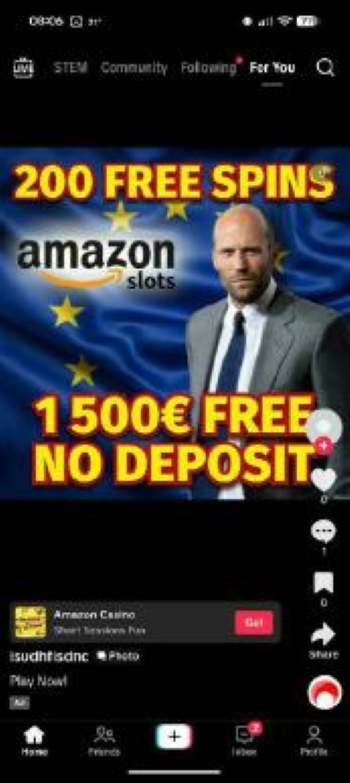
Die Bitdefender Labs haben in einer Analyse von Google-Play-Apps mehrere Tausend solcher Early-Access-Anwendungen entdeckt. Ihre Urheber bewerben viele davon aggressiv über Tiktok, Facebook oder andere Social-Media-Kanäle. Dafür nutzen sie auch KI-Deepfakes angeblicher Markenbotschafter. Als Vehikel für Betrugsmechanismen starten sie auch Early-Access-Angebote für angebliche Online-Casinos, digitale Spielautomaten oder auch Spiele wie Chicken-Road und Ice-Phishing, die den Nutzern eine finanzielle Belohnung, Auszahlungen über Paypal, Earnings von Kryptowährungen, Geschenkgutscheine, freie Spielrunden oder Jackpots in Online-Casinos versprechen. Aber auch Tools wie PDF-Leser, QR-Scanner und Smartphone-Finder stehen bereit.
Ein ebenso interessanter Kanal sind Apps in Anlehnung an bekannte Spiele wie etwa Grand-Theft-Auto. In einem Fall wurde das angebliche Spiel in der Version V über eine Million Mal heruntergeladen – ohne eine einzige Bewertung, was immer Verdacht erregen sollte.
Ohne die Möglichkeit von Feedback oder Review können Opfer einer App keine Warnungen vor Betrug öffentlich abgeben. Sie können nicht mitteilen, ob Apps eine Flut von störenden Anzeigen ausspielen, versprochene Belohnungen nicht auszahlen oder zu weitreichende Rechte verlangen.
Zudem umgehen die kriminellen App-Anbieter dank Early-Access die strengen Regularien und Einschränkungen etwa für Online-Glückspiele, wie etwa notwendige Lizenzen, Rechte für Geofencing, Altersüberprüfungen und andere Vorgaben.
Info: Eine vollständige Analyse zum Ausmaß verdächtiger Early-Access-Anwendungen finden sich hier: https://www.bitdefender.com/en-us/blog/hotforsecurity/google-play-early-access-exploit-deceptive-apps .
#Bitdefender