 Die zunehmende Bedeutung von Domain-Sicherheit stellt Unternehmen und ihre IT-Abteilungen vor neue Herausforderungen. Insbesondere Tippfehler- und Länder-Domains bergen bisher oft unterschätzte Risiken, denen gezielt begegnet werden sollte. Der Artikel beleuchtet die Motive, Risiken und technische Absicherungsmöglichkeiten, die für die Unternehmenssicherheit relevant sind.
Moderne Unternehmen stehen vor der Aufgabe, ihre digitale Präsenz sowohl benutzerfreundlich als auch sicher zu steuern. Dabei wird häufig übersehen, wie groß das Risiko durch unsichere, fehlende oder falsch konfigurierte Domains sein kann. Gerade Tippfehler-Domains registrieren und das gezielte Absichern von länderspezifischen Domains gewinnen daher an Bedeutung, um Missbrauch zu verhindern und Betrugsversuchen vorzubeugen. IT-Abteilungen müssen diese Gefahr systematisch angehen, um den Schutz ihrer Marke und ihrer Nutzer zu gewährleisten.
Risiken durch vernachlässigte Tippfehler- und Länder-Domains
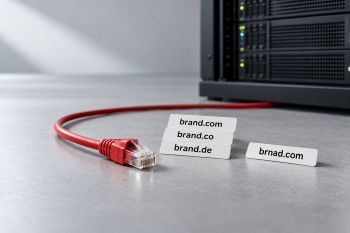
Tippfehler-Domains entstehen, wenn Nutzer Adresszeilen falsch eingeben und so auf fremde Seiten gelangen, die von Cyberkriminellen gezielt registriert wurden. Unternehmen riskieren dadurch nicht nur Identitätsdiebstahl und Phishing-Angriffe, sondern auch Reputationsschäden und rechtliche Konsequenzen. Besonders riskant sind zudem Varianten einer Unternehmensdomain in verschiedenen Länderendungen, die zur Generierung von Spam oder zur Täuschung von Kunden eingesetzt werden können.
Die Vielzahl kombinierbarer Tippfehler und alternativer Domainendungen erschwert die Übersicht und steigert das Risiko, dass Dritte unbemerkt Domains mit schadhaften Absichten sichern. IT-Abteilungen sollten deshalb systematisch analysieren, welche Abweichungen besonders relevant und gefährlich für die eigene Organisation sein könnten. Ein kontinuierliches Monitoring und regelmäßiges Audit der gesamten Domainlandschaft sind dabei essenziell.
Strategien zur aktiven Domain-Absicherung
Eine proaktive Strategie besteht darin, typische Tippfehler- und länderspezifische Domainvarianten selbst zu registrieren und technisch abzusichern. Dadurch lassen sich unerwünschte Weiterleitungen und Phishing-Kampagnen unterbinden. Die eigene IT-Abteilung sollte diese Domains gezielt in die zentrale Verwaltung aufnehmen und mit Weiterleitungen auf die Hauptseite oder spezielle Warnseiten verbinden, um Betroffene zu schützen.
Um diese Maßnahmen effizient umzusetzen, bieten spezialisierte Tools und Self-Service-Portale umfangreiche Automatisierungsmöglichkeiten. Über rollenbasierte Zugangsrechte können Domainerweiterungen schnell und sicher in bestehende Abläufe integriert werden. Mit regelmäßigen Prüfungen und automatischen Warnmeldungen lassen sich ungenutzte oder kompromittierte Domains zudem schnell erkennen und entsprechend sperren oder revitalisieren.
Technische und organisatorische Aspekte für maximale Sicherheit
Neben der Registrierung verschiedener Domains sind technische Schutzmechanismen wie DNSSEC, Multi-Faktor-Authentifizierung und detaillierte Protokollierung entscheidend, um den Zugriff auf sensible Einstellungen abzusichern. Durch die Einführung klar definierter Workflows, Monitoring-Tools und Audit-Logs wird sichergestellt, dass alle Domain-Änderungen nachvollziehbar und von autorisierten Personen durchgeführt werden.
Auch die Zusammenarbeit mehrerer Abteilungen, wie IT, Recht und Marketing, ist wesentlich: Nur wenn alle Beteiligten informiert und geschult sind, können Risiken rechtzeitig erkannt werden. Die permanente Überprüfung der bestehenden Domains und die Anpassung an sich wandelnde Bedrohungen sichern dem Unternehmen langfristig eine stabile und widerstandsfähige digitale Infrastruktur.