 Eine Untersuchung von Check-Point Research (CPR) hat drei mit China verbundene Cyberspionage-Cluster identifiziert, die auf Organisationen aus den Bereichen Telekommunikation, Regierung, Militär, Forschung und kritische Infrastruktur in 21 Ländern Lateinamerikas, Asiens und Europas abzielen. Zwar waren einige Elemente dieser Aktivitäten zuvor bereits separat nachverfolgt worden, doch deckte die ein komplettes Jahr umfassende Untersuchung gemeinsame Malware und Infrastruktur auf. Sie deuten auf ein umfassenderes Ökosystem hin, das mit einer von CPR als „CopperDragon“ bezeichneten Einheit verbunden ist. Diese könnte als digitaler Quartiermeister fungieren, der Tools und Infrastruktur an mehrere hochentwickelte, mit China verbundene Akteure liefert.
Die Untersuchung erweitert zudem die bekannte Reichweite dieser Aktivitäten, einschließlich bisher undokumentierter Operationen in Asien mit besonderem Schwerpunkt auf Indien, und deckt neue Windows- und Linux-Malware auf, darunter „SquadC“, „AnnobinDoor“ und „SparrowShell“.
Ein Cyberspionage-Ökosystem, drei unterschiedliche Operationen
Die Sicherheitsforscher haben Aktivitäten, die zuvor mit separaten Kampagnen in Verbindung gebracht wurden, zu drei operativen Clustern zusammengefasst: „SilentDelivery“, „OceanGate“ und „DarkWire“. Die geografischen Schwerpunkte und Angriffsmethoden unterscheiden sich zwar, doch die gemeinsame Infrastruktur und Malware deuten darauf hin, dass Copperdragon eher ein möglicher gemeinsamer Lieferant ist als ein einzelner Bedrohungsakteur. Dies ist von Bedeutung, da das Auftreten desselben Tools bei zwei Angriffen nicht mehr zwangsläufig bedeutet, dass hinter beiden dieselbe Gruppe steckt.
- „SilentDelivery“, das vor allem in Europa und Asien – darunter Deutschland, Frankreich und Tschechien – operiert, kompromittiert legitime Websites von Behörden, der Schifffahrt, der IT-Branche und der Forschung. Sorgfältig ausgewählten Besuchern werden gefälschte Chrome-Zertifikatswarnungen angezeigt, die sie dazu verleiten, ein vermeintliches „Patch“ zu installieren, dass stattdessen die Backdoor „SquadC“ oder „SparrowDoor“ einsetzt.
- „OceanGate“ deckt bisher undokumentierte Aktivitäten in Asien, insbesondere in Indien, auf, wo Angreifer ungeschützte Linux-Systeme kompromittieren, bevor sie Anmeldedaten stehlen und in Windows-Umgebungen vordringen. Die Erkenntnisse liefern neue Einblicke darin, wie mit „Sparrow“ in Verbindung stehende Akteure im Rahmen desselben Angriffs sowohl unter Linux als auch unter Windows operieren können.
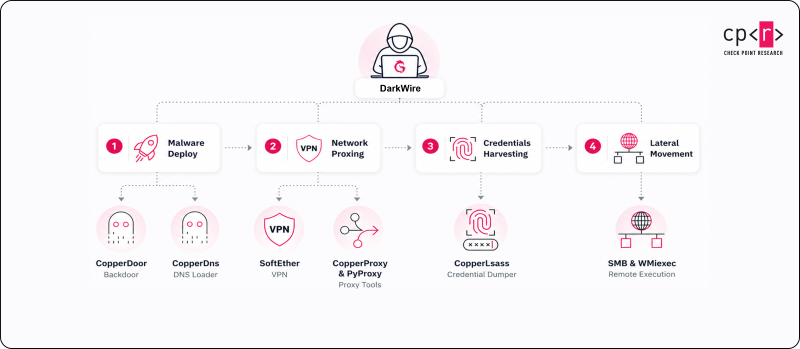
- „DarkWire“ rückt Telekommunikations- und Regierungsnetzwerke in Lateinamerika deutlich in den Fokus und nutzt dabei neu identifizierte Malware wie Copperdoor und CopperDNS sowie Tools zum Diebstahl von Anmeldedaten, zur Aufklärung und zur Bewegung durch kompromittierte Netzwerke. Obwohl die technischen Beweise kein geopolitisches Motiv für einzelne Angriffe belegen, stellt Check Point Research fest, dass diese gezielten Angriffe vor dem Hintergrund eines wachsenden strategischen und wirtschaftlichen Wettbewerbs zwischen China, den USA und lateinamerikanischen Ländern stattfinden.
Sergey Shykevich, Director Threat Intelligence bei Check Point Software erklärt: „Copperdragon vermittelt uns einen umfassenderen Einblick in die mögliche Organisation moderner Cyberspionage, bei der gemeinsam genutzte Malware und Infrastruktur potenziell verschiedene Operationen über Länder, Plattformen und Sektoren hinweg unterstützen. Der Fokus auf Telekommunikations- und Regierungsnetzwerke ist besonders wichtig. Eine Kompromittierung dieser Umgebungen kann Informationen liefern, die weit über eine einzelne Organisation hinausgehen und möglicherweise Kommunikation, Standorte sowie sensible Regierungsaktivitäten offenlegen. Für die Verteidiger bedeutet dies, über einzelne Malware-Programme hinauszuschauen und Verbindungen über Endpunkte, Netzwerke sowie Linux- und Windows-Umgebungen hinweg zu überwachen. Dabei sollten sie eine Strategie verfolgen, bei der Prävention an erster Stelle steht, unterstützt durch Bedrohungsinformationen, schnellen Schutz der gefährdeten Infrastruktur und strenge Kontrollen gegen den Diebstahl von Anmeldedaten und laterale Bewegungen. Dies ist entscheidend, um diese Operationen zu unterbinden, bevor ein dauerhafter Zugriff hergestellt werden kann.“
Die Attraktivität von Telekommunikationsnetzen geht weit über die Kompromittierung einer einzelnen Organisation hinaus. Je nachdem, auf welche Systeme die Angreifer Zugriff erlangen, kann ein Einbruch in ein Telekommunikationsnetz offenlegen, wer mit wem, wann und wie lange kommuniziert – anhand von Anrufdetailaufzeichnungen, Standorten von Teilnehmern, SMS-Nachrichten sowie potenziell rechtmäßigen Überwachungssystemen, die zeigen, welche Personen von Regierungs- und Strafverfolgungsbehörden überwacht werden. Dies macht die Telekommunikationsinfrastruktur besonders wertvoll für die langfristige Informationsbeschaffung und erweitert die potenziellen Auswirkungen von der Kompromittierung einzelner Unternehmen auf umfassendere Fragen der nationalen Sicherheit und des Datenschutzes.
Fazit
Lateinamerika ist in besonderer Weise von Bedeutung, da sich die Aktivitäten von Darkwire bislang auf diese Region konzentriert haben, obwohl jüngere Angriffe zeigen, dass sich die Aktivitäten über diese Region hinaus ausweiten. Es gibt keine konkrete Zuordnung einzelner Angriffe zu bestimmten geopolitischen Ereignissen, doch die Zielauswahl erfolgt vor dem Hintergrund eines wachsenden strategischen und wirtschaftlichen Wettbewerbs zwischen China, den USA und Ländern in ganz Lateinamerika, wo Regierungs- und Telekommunikationsinfrastruktur einen erheblichen nachrichtendienstlichen Wert darstellen kann.
Die allgemeinere Erkenntnis für Verteidiger ist ebenso wichtig: Ausgefeilte Spionageoperationen lassen sich zunehmend nicht mehr allein anhand einer einzelnen Malware-Familie oder des Namens eines einzelnen Akteurs verstehen. Copperdragon deutet auf ein Modell hin, bei dem spezialisierte Anbieter gemeinsame Malware und Infrastruktur für mehrere Akteure bereitstellen, wodurch scheinbar unabhängige Kampagnen auf verschiedenen Kontinenten auf dasselbe zugrunde liegende Cyberspionage-Ökosystem zurückgreifen können.
Info: Weitere Details: https://blog.checkpoint.com/security/copperdragon-uncovering-a-global-china-nexus-cyber-espionage-framework/
#CheckPoint