 Bei einem Link in einer unerwarteten E-Mail zögern viele Nutzer. Eine Nachricht in Microsoft-Teams wirkt dagegen wie die eines Kollegen, und genau dieses Gefühl nutzen Angreifer aus. Nach Erkenntnissen des KnowBe4-Threat-Lab erreichen gefälschte IT-Support-Anfragen, dringende Rechnungen und Erpressernachrichten Beschäftigte zunehmend dort, wo sie täglich arbeiten – im Chat.
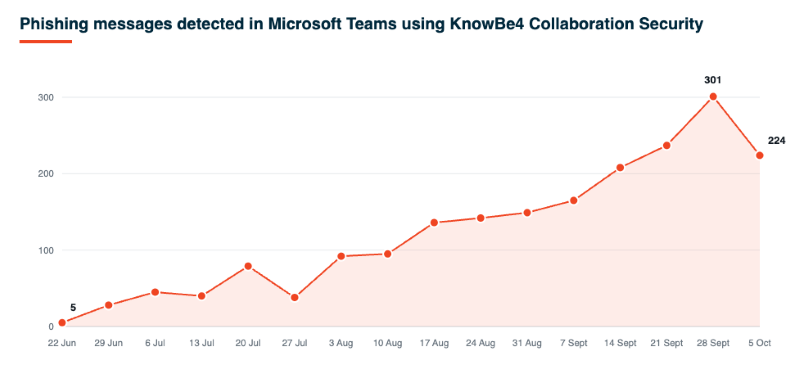
Die Zahl der wöchentlich mit KnowBe4-E-Mail&Collaboration-Security erkannten Phishing-Nachrichten in Microsoft-Teams stieg von fünf in der Woche des 22. Juni auf einen Höchstwert von 301 in der Woche des 28. September. Die Angreifer imitieren dabei gezielt Routinenachrichten wie Supportanfragen, Rechnungen oder Beiträge in Meeting-Chats. Ob eine solche Nachricht Schaden anrichtet, hängt laut KnowBe4 von zwei Faktoren ab: ob der Kanal sie stoppt, bevor sie den Nutzer erreicht, und ob der Nutzer den Köder erkennt und richtig reagiert.
Warum Angreifer auf Teams setzen
Externer Zugriff und Gastteilnahmen sind Standardfunktionen von Teams; standardmäßig ist der externe Zugriff für alle Domänen geöffnet. Da Unternehmen mit Kunden, Lieferanten und Partnern kommunizieren müssen, ist ein generelles Blockieren weder praktikabel noch ausreichend. Zudem stammt eine Nachricht in Teams nicht mehr nur von Menschen, sondern womöglich auch von einem KI-Agenten oder Chatbot, und Angreifer können auch Agenten statt Personen ins Visier nehmen. Weitere Faktoren begünstigen die Entwicklung:
- Einfache Täuschung: Anzeigenamen sind frei wählbar, Chats bieten weniger Möglichkeiten zur Absenderprüfung als E-Mails.
- Geringere Aufmerksamkeit: Awareness-Trainings konzentrierten sich bislang vor allem auf E-Mails.
- Lücken im Schutz: Teams-Konversationen liegen außerhalb der Reichweite von E-Mail-Gateways von Drittanbietern. Wer seine Schutzmaßnahmen nicht auf Teams ausgeweitet hat, lässt den Kanal ungeschützt.
- Doppelte Reichweite: Mit einer vorhandenen Liste von E-Mail-Adressen erreichen Angreifer dieselben Personen mit wenig Mehraufwand auch über Teams.
Zwar zeigt Teams beim ersten Kontakt die Kennzeichnung „Extern“ sowie eine Abfrage zum Annehmen oder Blockieren, und Microsoft-Defender for Office-365 ergänzt, wo lizenziert, Safe-Links und Zero-Hour-Auto-Purge. Erfolgreich sind Angreifer jedoch, wenn Nutzer diese Warnungen übergehen.
IT-Support, Rechnungen und Erpressung als typische Maschen
Der Angreifer gibt sich als IT-Support, Lieferant oder Kollege aus und baut das Gespräch so auf, dass die Anfrage wie ein natürlicher nächster Schritt wirkt. Ein Klick, eine gestartete Sitzung oder eine Antwort genügen. Links können eine andere Adresse anzeigen als die tatsächlich aufgerufene, und Nachrichten lassen sich nachträglich bearbeiten. Über das kompromittierte Konto verschickt der Angreifer anschließend den nächsten Köder, und der Kreislauf beginnt von vorn.
Bei gefälschten IT-Support-Anfragen startet der Nutzer die Fernwartungssitzung selbst. Ziel ist meist die vollständige Kontrolle über das Endgerät, und da Fernwartungstools legitime Software sind, übersehen Standard-Schutzmaßnahmen diese Angriffe häufig. Über gespeicherte Passwörter und Sitzungs-Cookies gelangen Angreifer in weitere Unternehmenssysteme und können Ransomware verbreiten. Dringende Rechnungen zielen auf Geld, Zugangsdaten oder die Installation von Malware. Erpressernachrichten im Chat wiederum setzen auf Zeitdruck. Ob sie auf einer echten Kompromittierung beruhen oder ein Bluff sind, lässt sich aus der ersten Nachricht kaum ablesen. Wer vorschnell reagiert, riskiert, umsonst zu zahlen oder einen tatsächlichen Angriff zu übersehen.
Phishing im Chat erkennen und eindämmen
Für Nutzer empfiehlt KnowBe4 folgende Grundregeln:
- Links und Anfragen in Teams, auch in Meeting-Chats, genauso hinterfragen wie in E-Mails,
- auf die Kennzeichnung „Extern“ achten und unerwartete Kontaktanfragen im Zweifel ablehnen,
- vor dem Klick mit der Maus über den Link fahren und die tatsächliche Adresse prüfen,
- keine Fernwartungssitzungen aus dem Chat starten, Supportanfragen über den Helpdesk leiten,
- geänderte Zahlungsdaten telefonisch bei einem bekannten Kontakt bestätigen,
- Erpressernachrichten nicht beantworten, sondern dem Security-Team melden,
- keine Passwörter im Chat teilen.
Hat ein Nutzer bereits reagiert, gilt es, sein Passwort zurückzusetzen, aktive Sitzungen zu beenden, installierte Fernwartungstools aufzuspüren und geleistete Zahlungen zu prüfen. Administratoren sollten zudem die externen Zugriffseinstellungen überprüfen: Zulassungslisten für wichtige Partnerdomänen statt reiner Sperrlisten, das Blockieren von Testmandanten, die Einschränkung eingehender Chats von privaten Konten sowie das gezielte Sperren schädlicher Absender verkleinern die Angriffsfläche. Da Reputationsprüfungen und Absenderhistorie bei Nachrichten in Chats und Meetings nur begrenzt aussagekräftig sind, muss technischer Schutz zudem bewerten, was eine Nachricht vom Nutzer verlangt und in welcher Beziehung Absender und Empfänger zueinander stehen. Die Abwehr muss damit sowohl die Konversation als auch den Klick abdecken.
Die komplette Untersuchung des KnowBe4-Threat-Labs findet sich hier: https://blog.knowbe4.com/chat-feels-safer-than-email.-attackers-are-counting-on-it
#KnowBe4