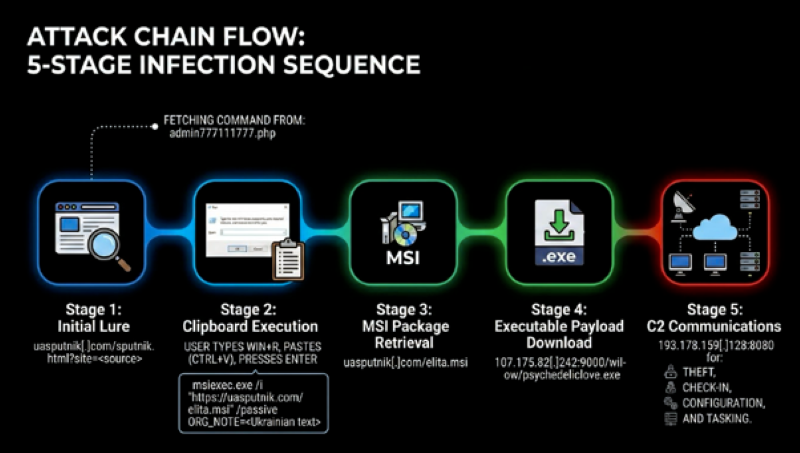
Veranschaulichung der fünf Phasen des Angriffsablaufs des „Psychedelic Stealers“, Quelle: Arctic WolfArctic Wolf Labs veröffentlicht neue Forschungsergebnisse zu einer aktuellen Kampagne, bei der Angreifer kompromittierte legitime ukrainische Websites zur Verbreitung eines Clickfix-Köders nutzen. Ein Verwaltungspanel mit russischem Branding dient dazu, Befehle zu konfigurieren und Besucherinteraktionen zu erfassen. Das öffentlich zugängliche Panel offenbarte domänenspezifische Befehlskonfigurationen und Telemetriedaten zu Interaktionen aus 32 Ländern, wobei die meisten erfassten Seitenaufrufe der Ukraine zugeordnet wurden.
Der Angriff kombiniert drei operative Ebenen: kompromittierte legitime Websites, deren bestehende Besucherinnen und Besucher mit dem Köder konfrontiert werden, einen konfigurierbaren Clickfix-Köder, der die Interaktionen der Besucher erfasst, sowie persistente Schadsoftware, die Informationen stiehlt und Remote-Aufgaben entgegennimmt.
Arctic Wolf Labs bezeichnet die Schadsoftware aufgrund eines darin eingebetteten Tags als „Psychedelic Stealer“.
Die wichtigsten Erkenntnisse des Psychedelic-Stealers im Überblick
- Kompromittierte legitime ukrainische Websites zur Verbreitung des Köders genutzt: Die Angreifer schleusten einen iFrame in mehrere Websites ukrainischer Unternehmen ein. Dadurch wurden bestehende Besucherinnen und Besucher mit einem von den Angreifern kontrollierten gefälschten CAPTCHA konfrontiert. Die Angreifer waren somit nicht ausschließlich darauf angewiesen, Nutzerinnen und Nutzer direkt auf eine unbekannte schädliche Domain zu locken.
- Der Clickfix-Ablauf nutzte Windows-Installer anstelle eines kodierten Powershell-Befehls: Der Köder kopierte einen msiexec-Befehl in die Zwischenablage und zeigte anschließend Anweisungen an, die Nutzerinnen und Nutzer dazu aufforderten, diesen in den Windows-Dialog ‚Ausführen‘ einzufügen und auszuführen.
- Das offengelegte Management-Panel konfigurierte Befehle und erfasste die Interaktionen mit dem Köder: Das Panel registrierte 557 Aufrufe aus 32 Ländern, davon 446 aus der Ukraine. Die dort erfassten Aufrufe, Klicks und als „Complete“ gekennzeichneten Ereignisse bestätigen für sich genommen jedoch weder die Ausführung der Malware noch eine erfolgreiche Kompromittierung.
- Psychedelic-Stealer kombiniert Informationsdiebstahl mit dauerhaftem Systemzugriff und der Ausführung ferngesteuerter Aufgaben: Die Schadsoftware zielt auf Browser-Zugangsdaten, Account-Tokens und Daten zu Kryptowährungs-Wallets ab, installiert Browser-Komponenten, stellt über geplante Aufgaben Persistenz her und unterstützt die Ausführung zusätzlicher Payloads.
Info: Weitere Details finden sich im ausführlichen Blogpost von Arctic Wolf