Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Montag, Oktober 12, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomePalaver

Palaver mit Thycotic zu PAM

5. Januar 2019
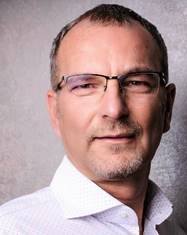
Markus Kahmen, Regional Director Central Europe bei Thycotic

Die Kompromittierung privilegierter Accounts öffnet Hackern Tür und Tor zur Unternehmens-IT und sensiblen Daten. Netzpalaver sprach mit Markus Kahmen, Regional Director Central Europe von Thycotic, worauf Unternehmen bei Privileged-Accounts achten sollten, wie diese besonders kritischen Accounts zu schützen sind und welche Lösungen es unter Berücksichtigung der DSGVO dafür gibt.


Netzpalaver:Was versteht man genau unter privilegierten Accounts und warum stehen sie bei Hackern hoch im Kurs?

Markus Kahmen: Privilegierte Accounts sind in fast allen IT-Umgebungen zu finden. Sie sind für die Verwaltung großer Hardware- und Softwarenetzwerke und die Sicherstellung eines optimalen Informationsflusses unabdingbar. Dabei unterscheidet man nutzergebundene Konten, sogenannte Human-Accounts, von Non-Human-Accounts, d.h. Konten, die für Anmeldungen an Datenbanken, Anwendungen oder für das Management von Peripheriegeräten wie Switches oder Firewalls genutzt werden.

Für Cyberkriminelle sind privilegierte Accounts vor allem deshalb ein attraktives Ziel, da sie über umfassende Zugriffsrechte verfügen und Angreifern gleichsam wie ein Generalschlüssel das Tor zur gesamten IT-Umgebung öffnen. Damit verschaffen sie Zugriff auf sensible, vertrauliche und geschäftskritische Daten. Letztlich müssen Cyberkriminelle also nur ein einziges privilegiertes Unternehmenskonto knacken, um auf sämtliche Informationen im IT-Netzwerk zugreifen oder Malware einschleusen zu können. Besonders problematisch ist, dass solche Attacken oft unbemerkt bleiben und die Angreifer teils über Monate hinweg ihr Unwesen treiben können.


Netzpalaver: Was sind die größten Fehler im Umgang mit privilegierten Konten und sensiblen Zugangsdaten?

Markus Kahmen: Was die Verwaltung und die Sicherung von privilegierten Accounts und ihren Zugangsdaten betrifft, haben viele Unternehmen nach wie vor großen Nachholbedarf. Eine wesentliche Schwäche ist dabei sicherlich mangelhaftes Passwortmanagement. Erschreckenderweise ist es auch in den anspruchsvollsten IT-Umgebungen noch immer gang und gäbe, gleiche Passwörter über mehrere Systeme hinweg zu verwenden, Zugangsdaten unkontrolliert weiterzugeben und Standardpasswörter im Einsatz zu haben, die nie oder so gut wie nie abgeändert werden.

Aber auch bei der Einrichtung privilegierter Accounts handeln IT-Abteilungen nachlässig. Vor allem bei Service-Accounts machen viele IT-Abteilungen den Fehler, diese nach dem „einer für alle“-Prinzip zu nutzen, d.h. einen einzigen Account für viele verschiedene Anwendungen und Services zu nutzen. Hinzu kommt, dass diese Konten aus reiner Bequemlichkeit oftmals mit viel zu hohen Berechtigungen ausgestattet werden.

Generell kann man sagen, dass viele Verantwortliche das enorme Risiko, das von sensiblen Unternehmenskonten ausgeht, verdrängen. Anders lässt sich nicht erklären, dass 73 Prozent der Unternehmen bei privilegierten Konten auf die eigentlich unabdingbare Multi-Faktor-Authentifizierung verzichten, wie der aktuelle Global State of PAM Risk and Compliance-Report von Thycotic zu Tage gebracht hat.


Netzpalaver: Was sollte der erste Schritt bei der Sicherung der privilegierten Accounts sein?

Markus Kahmen: Da man nur schützen kann, von dessen Existenz man auch weiß, ist der erste Schritt sicherlich die verlässliche Identifikation aller Privileged-Accounts. Was so einfach klingt, ist für viele Unternehmen jedoch eine Herausforderung. Wie unser PAM-Risk Report 2018 gezeigt hat, haben immerhin drei Viertel der Unternehmen hier keine Transparenz und sind nicht in der Lage, ihre schützenswerten Konten vollständig zu identifizieren. Aus diesem Grund sollten Unternehmen PAM-Lösungen einsetzen, die privilegierte Accounts automatisch erkennen und auflisten und zudem einen Überblick über alle Nutzer mit lokalen Admin-Rechten zur Verfügung stellen.

Zudem sollten IT-Abteilungen davon absehen, Passwörter von Menschen generieren zu lassen, sondern ein Passwortmanagement einsetzen, dass die Zugangsdaten automatisch erstellt, regelmäßig abändert und übersichtliche Protokolle verfasst.


Netzpalaver: Worauf sollten Unternehmen bei der Auswahl einer PAM-Lösung außerdem achten?

Markus Kahmen: Um ungewöhnliche Aktivitäten und damit potenzielle Cybermanipulationen frühzeitig zu erkennen, ist es wichtig, die Nutzung von privilegierten Konten im Auge zu behalten. Hierfür erweisen sich PAM-Lösungen als hilfreich, die regelmäßig Audits durchführen und automatische Berichte über sämtliche Nutzeraktivitäten bereitstellen. So können IT-Verantwortliche nicht nur Cyberangriffe schnell identifizieren, sie haben zudem die Möglichkeit, den Ursachen von Sicherheitsverstößen auf den Grund zu gehen und darauf basierend Schutzmaßnahmen anzupassen.


Netzpalaver: Wie aufwendig ist die Implementierung einer PAM-Lösung?  Gibt es Unterschiede bei den Anbietern?

Markus Kahmen: Ich verstehe, dass Unternehmen aufwendige Implementierungen fürchten, die mit lästigen Ausfällen und unangenehmen Beeinträchtigungen einhergehen. Doch mit dem richtigen Anbieter kann man diesem Szenario auf jeden Fall entgehen. Die Implementierung unseres Secret-Servers lässt sich beispielsweise ganz unkompliziert in rund 2 bis 4 Stunden abschließen. Wer dennoch unsicher ist, kann die PAM-Lösung auch schrittweise implementieren und zum Beispiel zunächst nur die Human-Accounts abdecken.


Netzpalaver: Welche Rolle spielt Privileged-Account-Management in Hinblick auf gesetzliche Regelungen und die DSGVO?

Markus Kahmen: Unterliegt ein Unternehmen gesetzlichen oder branchenspezifischen Regulierungen oder Vorschriften, sollte es alles daransetzen, privilegierte Konten bestmöglich abzusichern. Denn sowohl präventiv im Rahmen von Audits als auch nach Cybervorfällen müssen IT-Verantwortliche in der Lage sein, nachzuweisen, dass sie ihre sensiblen Accounts unter Kontrolle haben und vor Cyberkriminellen und internen Angreifern proaktiv schützen. Effektive PAM-Lösungen unterstützen Unternehmen natürlich auch wesentlich bei der Einhaltung der neuen EU-Datenschutz-Grundverordnung. So ermöglichen es die oben erwähnten Nutzer-Analysen zum Beispiel, Datenschutzvorfälle zeitnah zu identifizieren und so der strengen Melde- und Dokumentationspflicht der DSGVO (Art. 33) gewissenhaft nachkommen zu können.

#Netzpalaver #Thycotic
 

Tags:Account-ManagementCybercrimeCybersecurityDatenschutzDSGVOHackerIdentitätIdentityInterviewMulti-Faktor-AuthentifizierungPasswordPasswortPrivileged-Account-ManagementRisikoSicherheitThycoticZugangsdaten
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner5. Januar 2019

Weitere interessante Beiträge

Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt

WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen

Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis

KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance

Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Angebliche Premium-Smartphones entpuppen sich als Malware-infizierte Niedrigpreisangebote

load more

Neueste Beiträge

  • Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt
  • WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen
  • Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis
  • KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance
  • Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs