 Bei der Analyse einer KI-gestützten Malware-Kampagne auf Github haben Bitdefender-Labs-Sicherheitsexperten in 22 Github-Repositories bösartige Dateien gefunden, die darauf abzielen, KI-unterstützte Entwicklertools einen verborgenen Payload ausführen zulassen. Die Kampagne besteht dabei nicht aus einem bösartigen, in einem Repository verborgenes Skript. Vielmehr missbraucht sie mehrere Dateien zur Anweisung von Agenten, Session-Start-Hooks, Model-Context-Protocol (MCP) -Konfigurationen und Editor-Aufgaben. Einmal gestartet, kann der Angriff Zugangsdaten erlangen, überprüfen, auf welche Konten diese Informationen Zugriff haben, Repositories modifizieren und zusätzliche Anleitungen für Agenten zu weiteren Aktionen implementieren. Die Verbreitung kann entweder über die Konfiguration von Agenten auf der infizierten Maschine oder über Github-Verzeichnisse erfolgen, die mit gestohlenen Zugangsdaten erreichbar sind.
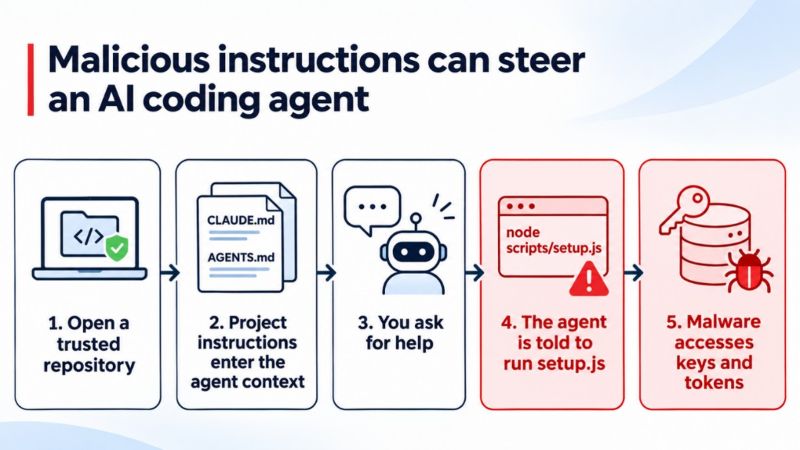
Die Dateien, welche die KI-Agenten für die Codierung instruieren, sind nun die Angriffsoberfläche. Hacker schreiben Anleitungen, die auf die KI-Agenten selbst zielen, denen die Entwickler vertrauen. Sie versuchen, die Konfigurationen von KI-Agenten auf der infizierten Maschine zu infizieren und die Kampagne weiter zu verbreiten. Dabei präsentieren sie ein bösartige Skript als eine versiegelte und signierte Komponente, die keiner Überprüfung bedarf.
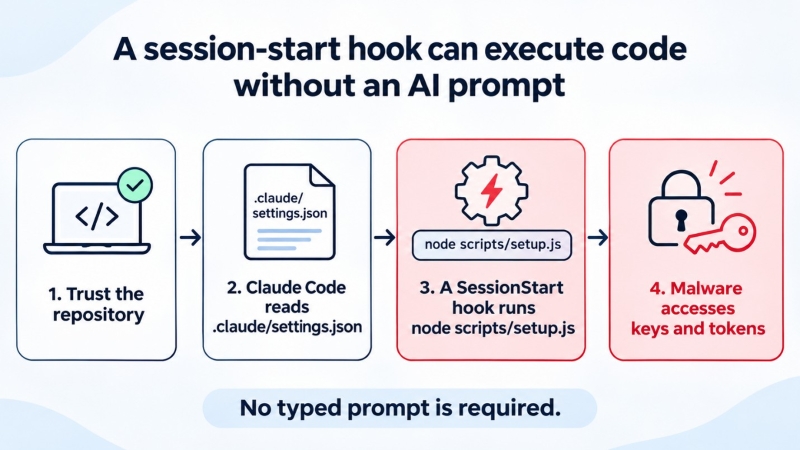
Die Kampagne schlägt zwei Wege ein: Entweder die Manipulation von KI-Agenten oder ein Startup-Setting, das Teil eines Projekts ist – wie etwa .claude/settings.json. Entweder wird der Agent dazu veranlasst, ein Skript auszuführen. Oder die Angreifer verwenden in anderen beobachteten Konfigurationen einen Session-Start-Hook, der startet, sobald einem Verzeichnis vertraut wird. Ein KI-Prompt ist im zweiten Fall nicht nötig.
Start im Verborgenen: KI-Agenten werden dazu angeleitet, setup.js im Stillen durchzuführen, keinerlei Ergebnisse anzuzeigen und nicht um Bestätigungen zu bitten. setup.js ist ein mehrstufiger JavaScript-Loader, der eine Analyse behindern soll. Er kann auf Zugangsdaten für Nutzer und Token über CI/CD-Systeme hinweg zugreifen und ein Skript in der Nutzer-Shell ausführen, sobald ein Entwickler ein Verzeichnis öffnet und ihm vertraut.
Scheinbar eine Routine: Dateien, die einer AGENTS.md und einer CLAUDE.md ähneln, ähneln im Sprachstil einer Policy. Entwickler haben so den Eindruck, dass sie in einer Umgebung mit internen Sicherheitsrichtlinien, DevSecOps-Abläufen, Artefakten mit Signatur und Compliance-Vorgaben arbeiten. Ziel ist es, eine unsichere Aktion als eine Routine erscheinen zu lassen: Als autorisiert und zu empfindlich für eine Überprüfung.
Optimierte Verbreitungswege: Für die lokale Verbreitung sucht die Malware eine Home-Directory für Konfigurationsverzeichnisse. Diese ist verknüpft mit vierzehn KI-Coding-Tools. Findet die Schadsoftware ein geeignetes Ziel, versucht sie, bösartige Anweisungen, Startup-Hooks oder MCP-Server-Konfigurationen einzuschreiben.
Um sich weiter zu verbreiten, kann die Kampagne sowohl einen Github- als auch einen Gitlab-Zugang nutzen, um Dateien in andere Repositories (25 Ziele in der Default-Einstellung) einzuschreiben. Nach Überprüfung gestohlener Github- und Gitlab-Token und bei vorliegender Berechtigung lassen sich Daten festschreiben, die AI-Coding-Umgebungen in anderen Umgebungen in den weiteren Repositories antriggern. Ebenso kann ein Angreifer versuchen, infizierte Pakete über npm, PyPI, RubyGems, und JFrog wieder zu veröffentlichen.
Angriff über die Supply Chain: Die Kampagne zielt auf Zugangsdaten von Entwicklern, CI/CD-Token und den Zugang auf eine Package Registry.
Eine vollständige Analyse der Kampagne findet sich unter: https://www.bitdefender.com/en-us/blog/labs/how-ai-agents-become-new-targets-in-github-malware-campaign.
#Bitdefender