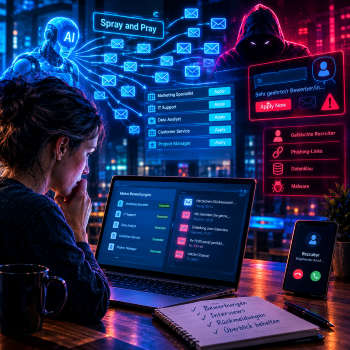
 Forschende von Malwarebytes warnen vor der zunehmenden Gefahr von Phishingangriffen auf Arbeitssuchende. Diese stellen gleich aus mehreren Gründen ein attraktives Ziel für Cyberkriminelle dar. Einerseits nutzen viele Bewerbende künstliche Intelligenz für das sogenannte „Spray and Pray“-Prinzip: Sie automatisieren den Bewerbungsprozess, verschicken ihre Bewerbungen breit gestreut und hoffen, durch die hohe Anzahl ihre Chancen auf eine Rückmeldung zu erhöhen. Durch Auslagerung an KI verlieren sie möglicherweise den Überblick, auf welche Stellen sie sich beworben haben und reagieren daher wahrscheinlicher auf eine Nachricht eines vermeintlichen Recruiters. Andererseits wollen sie die Chance auf ein Vorstellungsgespräch nicht verpassen und neigen daher eher dazu, Warnsignale eines möglichen Betruges zu übersehen oder ignorieren.
In den letzten Jahren haben daher Stellenangebots-Maschen deutlich zugenommen. Allen gemein ist, dass sie das Vertrauen ausnutzen, das Recruitern und möglichen Arbeitsgebern entgegengebracht wird. Die konkrete Betrugsmasche kann hingegen unterschiedliche Formen annehmen: So wurde unter anderem von gefälschten, mit Spyware versehenen Interview-Apps berichtet. Auch Vorschussbetrug, bei dem Jobsuchende Onboardingkosten vorschießen sollen, sowie angebliche Recruiter, die Google-Kontodaten abgreifen wollen, sind keine Seltenheit. Diese Beispiele veranschaulichen, worum es den Angreifern geht: Installation von Malware, Finanzbetrug und Kontodiebstahl.
Versprechungen eines Vorstellungsgesprächs als Lockmittel
Auch bei den Angriffen mithilfe von Calendly geht es den Betrügern um Zugriff auf Google- sowie Facebook-Konten: Laut Malwarebytes geben sich Phishingseiten dabei als Buchungsseite für Vorstellungsgespräche bei Meta aus, auf der sich die Opfer für ein vermeintliches Interview mit einem Recruiter eintragen sollen. Anschließend werden sie aufgefordert, Namen, E-Mail-Adresse und Telefonnummer anzugeben. Sie werden dann auf eine gefälschte Facebook- oder Google-Anmeldeseite weitergeleitet. Diese ist von einem authentischen Pop-Up-Fenster kaum zu unterscheiden und darauf ausgelegt, Zugangsdaten zu stehlen und Codes für die Zwei-Faktor-Authentifizierung abzufangen.
Während das Opfer sich auf der gefälschten Seite befindet, versuchen die Angreifer im Hintergrund, sich mit den übermittelten, gestohlenen Daten auf der echten Facebook- oder Google-Seite anzumelden. Wenn Facebook dann beispielsweise einen Code anfordert, fragt die gefälschte Seite den Besucher nach demselben Code, und die Angreifer können diesen nutzen, bevor er abläuft. Derselbe Ansatz kommt auch bei Google zum Einsatz. Wenn Google eine Anmeldeaufforderung an das Smartphone des Besuchers sendet, kann die gefälschte Seite ihn auffordern, diese zu bestätigen, wodurch der Angreifer Zugriff auf das Konto erhält.
Zuletzt teilt die Phishingseite mit, dass eine Kalendereinladung versendet wurde und innerhalb von 90 Minuten eine Rückmeldung erfolgt. Bevor man misstrauisch wird, könnten sich die Angreifer bereits Zugang zu den eigenen Konten verschafft haben.
Die folgenden Daumenregeln helfen Bewerbenden, sich gegen solche Betrugsmaschen zu schützen:
- Bewerbungen im Blick behalten: Bewerber sollten sich die Arbeitgeber notieren, Stellen, Bewerbungsdatum und ursprüngliche Stellenanzeige, damit sie nachprüfen können, wenn jemand Kontakt mit ihnen aufnimmt.
- Stellenausschreibung und Recruiter unabhängig voneinander überprüfen: Bewerber sollten dafür die Website des Arbeitgebers nutzen und die dort veröffentlichten Kontaktdaten. Ein echtes Stellenangebot heißt nicht, dass die schreibende Person den Arbeitgeber tatsächlich vertritt.
- Vorsicht vor professionellen Designs oder bekannten Logos. Bewerber sollten stattdessen auf die URLs achten: Ist die Recruiting-Domain unbekannt, gilt es die Einladung über einen unabhängigen Weg zu überprüfen. Bei Pop-up-Fenstern sollte außerdem geprüft werden, ob die URL in der tatsächlichen Adressleiste des Browsers angezeigt wird.
- Keine Passwörter oder Codes im Kontext eines Bewerbungsprozesses preisgeben. Um einen Termin für ein Gespräch zu vereinbaren, muss ein Recruiter keine Social-Media-Passwörter wissen.
- Keine sensiblen Informationen weitergeben: Niemals sollte Software installiert werden, sich über einen Rekrutierungslink angemeldet werden oder gar Geld gezahlt werden. Vielmehr sollte zunächst die Kontaktaufnahme überprüft werden, insbesondere wenn sie unerwartet erfolgt.
- Konten mit Passkeys oder Sicherheitsschlüsseln schützen und wo möglich, die Multi-Faktor-Authentifizierung. Außerdem sollten Bewerber einen aktuellen Malware-Schutz mit Echtzeit-Scans einstellen, um schädliche Downloads zu erkennen und zu blockieren.