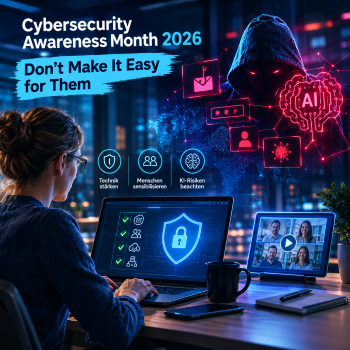
 Das Motto des Cybersecurity-Awareness-Month 2026 „Don’t Make It Easy for Them“ rückt im Oktober grundlegende Sicherheitsmaßnahmen in den Mittelpunkt. Gleichzeitig verändern generative KI und autonome KI-Agenten die Möglichkeiten von Cyberkriminellen. Unternehmen müssen deshalb sowohl ihre technischen Schutzmaßnahmen als auch das Sicherheitsbewusstsein ihrer Mitarbeiter stärken. Netzpalaver hat dazu einige interessante Video-Statements seiner Netzpalaver-Community eingefangen.
Cyberangriffe müssen nicht zwangsläufig auf hochkomplexen technischen Exploits beruhen. Häufig reichen schwache oder mehrfach verwendete Passwörter, ungepatchte Software, unbedachte Klicks oder unzureichend geschützte Benutzerkonten aus, um Angreifern den Zugang zu Systemen und Daten zu ermöglichen. Genau hier setzt der Cybersecurity-Awareness-Month 2026 an. Unter dem Motto „Don’t Make It Easy for Them“ ruft die National Cybersecurity Alliance (NCA) dazu auf, grundlegende Sicherheitsmaßnahmen konsequent im Alltag umzusetzen.
Die Botschaft ist einfach: IT-Sicherheit hängt nicht von einer einzelnen perfekten Entscheidung ab, sondern von wiederkehrenden Verhaltensweisen. Dazu gehören sichere Passwörter, Multi-Faktor-Authentifizierung, ein kritischer Umgang mit verdächtigen Nachrichten und regelmäßige Software-Updates. Die Kampagne soll Anwender und Unternehmen dazu motivieren, diese Maßnahmen dauerhaft in ihren Alltag zu integrieren.
Statement von Gerald Hahn, Mitgründer und Vorstandsvorsitzender bei AEGYS DATALYTICS
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Generative KI verändert die Bedrohungslandschaft
Während viele erfolgreiche Angriffe weiterhin auf grundlegenden Sicherheitslücken beruhen, verändert der Einsatz künstlicher Intelligenz die Möglichkeiten der Angreifer. Generative KI kann dabei helfen, überzeugende Phishing-Nachrichten zu formulieren, Kommunikationsstile nachzuahmen und Social-Engineering-Kampagnen auf unterschiedliche Zielgruppen zuzuschneiden. Agentische KI-Systeme erweitern diese Möglichkeiten, indem sie einzelne Aufgaben automatisiert ausführen und miteinander verknüpfen können.
Statement von Tim Berghoff, Security Evangelist bei G DATA CyberDefense
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Auch die Suche nach Schwachstellen und die Vorbereitung von Angriffen lassen sich zunehmend automatisieren. Dadurch können Angreifer ihre Aktivitäten skalieren und in kürzerer Zeit mehr potenzielle Ziele bearbeiten. Die Gefahr liegt nicht allein in völlig neuen Angriffsmethoden, sondern ebenso darin, dass bekannte Methoden effizienter und überzeugender werden.
Statement from Corey Nachreiner, CSO/CISO, Watchguard
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Wie Cyberkriminelle die Nachfrage nach KI-Diensten bereits für ihre Zwecke ausnutzen, zeigt eine von Malwarebytes untersuchte Phishing-Kampagne, über die Netzpalaver am 20. Oktober 2026 berichtete. Die Angreifer lockten mit angeblich kostenlosen Claude-Max-Abonnements und versuchten, Google-Zugangsdaten zu stehlen. Eine täuschend echt nachgebildete Anmeldemaske sollte die Opfer zur Eingabe ihrer Zugangsdaten bewegen. Die Kampagne verdeutlicht, wie bekannte Phishing-Techniken mit aktuellen KI-Marken und professionell gestalteten Webseiten kombiniert werden.
Identitäten und Authentifizierung konsequent schützen
Passwörter bleiben ein zentraler Bestandteil der Kontosicherheit. Entscheidend sind lange, einzigartige Zugangsdaten für jeden Dienst. Passwort-Manager helfen dabei, solche Kennwörter zu erzeugen und sicher zu verwalten. Wo möglich, sollten Anwender außerdem Passkeys nutzen.
Statement von Thomas Müller-Martin, Field Strategist DACH bei Omada Identity
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Zusätzlich empfiehlt sich die Aktivierung einer Multi-Faktor-Authentifizierung (MFA). Sie bietet eine weitere Schutzebene, falls Zugangsdaten kompromittiert werden. Allerdings darf eine Authentifizierungsanfrage nicht automatisch bestätigt werden: Unerwartete MFA-Aufforderungen können auf einen laufenden Angriff hindeuten.
Statement von Karl Hambrecht, Leiter Service und Support bei GRAU DATA GmbH
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Dass auch moderne Authentifizierungsverfahren zum Ziel von Social-Engineering werden können, beschreibt ein weiterer Netzpalaver-Beitrag. Angreifer geben sich dabei beispielsweise als IT-Support aus und versuchen, Benutzer zur Manipulation legitimer Authentifizierungsprozesse zu bewegen. Passkeys und MFA bleiben wichtige Schutzmechanismen, müssen jedoch durch geeignete technische Kontrollen und geschulte Anwender ergänzt werden.
Phishing erkennen, verdächtige Nachrichten melden
Bei unerwarteten Nachrichten, Links oder Anhängen ist eine kurze Prüfung häufig wirksamer als eine schnelle Reaktion. Anwender sollten insbesondere bei ungewöhnlichen Zahlungsaufforderungen, angeblichen Sicherheitswarnungen, zeitkritischen Handlungsanweisungen und vermeintlich exklusiven Angeboten vorsichtig sein.
Statement von Benjamin Melch, Managing Partner bei Netcos
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Absender und Zieladressen sollten unabhängig überprüft werden. Bei Zweifeln empfiehlt es sich, den bekannten Kontaktweg zu verwenden, statt auf eine Nachricht zu antworten oder deren Links zu öffnen. In Unternehmen sollten Beschäftigte verdächtige Nachrichten über den vorgesehenen Meldeprozess an die IT-Sicherheitsverantwortlichen weiterleiten.
Statement von Thorsten Eckert, Regional Vice President Sales Central bei Claroty
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Wichtig ist dabei eine Sicherheitskultur, in der das Melden eines möglichen Vorfalls ausdrücklich erwünscht ist. Je früher die Sicherheitsteams von einem verdächtigen Vorgang erfahren, desto schneller können sie weitere Untersuchungen einleiten und mögliche Schäden begrenzen.
Sicherheitslücken durch Updates schließen
Nicht aktualisierte Betriebssysteme, Browser und Anwendungen bieten Angreifern häufig bekannte Angriffspunkte. Unternehmen sollten deshalb Schwachstellen priorisieren, verfügbare Sicherheitsupdates zeitnah installieren und sicherstellen, dass auch weniger offensichtliche Systeme und Anwendungen berücksichtigt werden.
Statement von Timo Rosss, Geschäftsführer Wireless Logic
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Dazu gehören beispielsweise Webserver, Content-Management-Systeme, Hosting-Plattformen und Komponenten von Drittanbietern. Eine Patch-Strategie muss deshalb über die zentral verwalteten Arbeitsplatzrechner hinausgehen und einen Überblick über die tatsächlich eingesetzten Systeme gewährleisten.
Statement von Katja Dahl, Business Development Managerin bei WatchGuard Technologies
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Automatische Updates können das Risiko reduzieren, ersetzen jedoch kein systematisches Schwachstellenmanagement. Entscheidend ist, dass Unternehmen wissen, welche Systeme sie betreiben, welche Sicherheitslücken bestehen und welche Maßnahmen zuerst erforderlich sind.
Awareness muss zum dauerhaften Prozess werden
Der Cybersecurity-Awareness-Month bietet einen Anlass, Sicherheitsmaßnahmen zu überprüfen und das Bewusstsein der Mitarbeiter zu stärken. Eine einzelne Kampagne reicht dafür jedoch nicht aus. Sinnvoll sind wiederkehrende Schulungen, realitätsnahe Phishing-Übungen, klare Meldewege und verständliche Richtlinien für den Umgang mit sensiblen Daten und KI-Anwendungen.
Statement von Bernhard Steiner, VP Technical Sales EMEA bei Ivanti
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Standard. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Die National Cybersecurity Alliance stellt dafür kostenlose Materialien bereit, darunter Merkblätter, Poster und Grafiken für Awareness-Kampagnen. Auch die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) bietet Informations- und Schulungsmaterialien für Organisationen an. Dabei ist zu beachten, dass CISA ihre US-Kampagne 2026 unter das eigene Motto „Securing the Next 250“ stellt.
Fazit: Konsequente Grundlagen statt falscher Sicherheit
Der Cybersecurity Awareness Month 2026 macht deutlich, dass sich die Grundlagen wirksamer Cybersicherheit nicht verändert haben: Zugangsdaten müssen geschützt, verdächtige Aktivitäten gemeldet, Software aktualisiert und Sicherheitsprozesse regelmäßig überprüft werden. Gleichzeitig erhöht der Einsatz generativer und agentischer KI die Geschwindigkeit und Überzeugungskraft möglicher Angriffe. Und nicht nur das, agentische KI-Systeme sind auch extrem gut im aufspüren von Sicherheitslücken, wie die aktuelle PHP2Shell-Vulnerabilities aktuell belegen.
Unternehmen sollten deshalb technische Schutzmaßnahmen und menschliches Verhalten gemeinsam betrachten. Sicherheitsbewusstsein darf nicht bei jährlichen Schulungen stehen bleiben, sondern muss sich in konkreten Routinen, klaren Verantwortlichkeiten und belastbaren technischen Kontrollen widerspiegeln.
Denn je einfacher Unternehmen es Angreifern machen, desto weniger müssen diese aufwendige Angriffstechniken einsetzen. Das Motto „Don’t Make It Easy for Them“ ist daher weniger ein einmaliger Kampagnenaufruf als eine dauerhafte Handlungsmaxime für den sicheren digitalen Alltag.