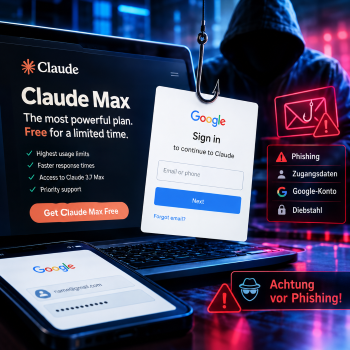
 Eine aktuelle Phishing-Kampagne lockt mit angeblich kostenlosen Abonnements für Claude-Max, den Tarif mit den höchsten Nutzungslimits von Anthropics-KI-Assistent Claude, und greift dabei Zugangsdaten zu Google-Konten ab. Entdeckt und analysiert haben die Kampagne Sicherheitsforscher von Malwarebytes.
Die Kampagne zeigt, wie konsequent Cyberkriminelle die große Nachfrage nach KI-Diensten ausnutzen. Die Phishing-Seite behauptet, Anthropic habe die Marke von 100 Millionen Nutzern überschritten und verschenke aus Dankbarkeit 10.000 einmonatige Claude-Max-Abonnements. Die Aufmachung wirkt seriös. Es werden das echte Logo und die Markenfarben verwendet, erfundene Fünf-Sterne-Bewertungen angezeigt und die Seite enthält einen umfangreichen Footer, dessen Links fast ausschließlich auf echte Anthropic-Seiten führen.
Zusätzlich setzt die Seite auf künstliche Verknappung. Den Opfern wird durch einen gefälschten digitalen Zähler mitgeteilt, dass weniger als 750 der 10.000 gratis Abonnements übrig seien, und diese Zahl sinkt dann alle paar Sekunden weiter. Auffällig ist zudem, dass die Seite tatsächlich keine Zahlungsdaten verlangt. Gerade das wirkt vertrauenswürdig, da viele Menschen Betrug in erster Linie mit der Abfrage von Kreditkartendaten verbinden.
Das eigentliche Ziel ist das Google-Konto. Die Phishing-Seite bietet scheinbar mehrere Anmeldewege an, doch nur einer funktioniert. Wer sich über Apple anmelden möchte, erhält eine vorgefertigte Meldung, diese Option sei vorübergehend nicht verfügbar. Gibt man stattdessen eine E-Mail-Adresse ein, verwirft die Seite die Eingabe und leitet automatisch zur Google-Anmeldung weiter. Ganz gleich, welchen Weg Nutzer wählen: Am Ende landen sie immer beim gefälschten Google-Login.
Technisch setzen die Angreifer auf die sogenannte Browser-in-the-Browser-Methode. Ein Klick auf den Google-Button öffnet kein echtes Anmeldefenster. Stattdessen zeichnet die Seite innerhalb des bestehenden Tabs ein täuschend echtes Browserfenster, das sich sogar verschieben lässt. Es zeigt die korrekt geschriebene Google-Adresse und das Schloss-Symbol, an dem viele Nutzer eine sichere Verbindung erkennen. Tatsächlich sind Adressleiste, Schloss und Inhalt jedoch nur Teil der Phishing-Seite. Bevor das Fenster nach dem Passwort fragt, verlangt es zunächst eine Bestätigung, dass ein Mensch vor dem Bildschirm sitzt. Das kann Besucher in Sicherheit wiegen und zugleich automatisierte Sicherheitsscanner von der eigentlichen Passwortabfrage fernhalten. Die Technik ist seit 2022 bekannt. Erst im Juni berichteten die Sicherheitsforscher von Unit 42 über eine Kampagne, die mit verschiebbaren Fake-Fenstern Microsoft-365-Nutzer ins Visier nahm.
Bemerkenswert ist, wie wenig Aufwand die Angreifer betreiben mussten. Das gefälschte Anmeldefenster stammt von einem externen Dienst, der es als fertigen Baustein samt Anleitung anbietet. Eingebunden wird es mit nur einer Codezeile. Die Kommentare im Code sind auf Russisch verfasst und nennen die Zielperson schlicht „Opfer“. Zudem wird das Werkzeug offenbar laufend weiterentwickelt. Malwarebytes geht deshalb von einem professionell gepflegten Produkt aus, das sich für weitere Kampagnen wiederverwenden lässt.
Der mögliche Schaden reicht weit über das KI-Abo hinaus. Mit einem Google-Konto erhalten Angreifer Zugriff auf E-Mails, Dokumente und Links zum Zurücksetzen der Passwörter anderer Dienste. Wer sich bei Claude per Google anmeldet, riskiert außerdem die Übernahme seines Claude-Kontos. Malwarebytes hat dokumentiert, wie Infostealer Claude-Konten kapern und die bezahlten Kontingente der Opfer für sich nutzen. Das Problem ist kein Einzelfall. Laut Microsoft gibt es immer mehr Phishing-, Malvertising- und Suchmaschinen-Kampagnen, die sich als ChatGPT, Claude, Deepseek oder Copilot ausgeben. Die Angriffsmethode ist darauf ausgelegt, dass Nutzer die falsche Adressleiste prüfen. Entscheidend ist allein die Adressleiste des tatsächlichen Browsers am oberen Bildschirmrand, und die zeigt während des gesamten Vorgangs die Domain der Phishing-Seite. Ein einfacher Test kann hier helfen: Lässt sich das Anmeldefenster nicht über den Rand der Webseite hinausziehen, ist es gefälscht.
Auch Passwort-Manager bieten Schutz, denn sie prüfen die echte Webadresse und füllen Google-Zugangsdaten auf fremden Seiten nicht aus. Angebote sollten Nutzer direkt auf der offiziellen Website des Anbieters prüfen, statt Links zu folgen. Countdowns und Restplatz-Zähler sind kein Beleg für ein echtes Angebot, und wenn nur eine einzige Anmeldeoption funktioniert, ist Misstrauen angebracht. Wer seine Daten bereits eingegeben hat, sollte das Passwort über die echte Website des Anbieters ändern, alle anderen Sitzungen abmelden sowie verbundene Apps und unbekannte Geräte überprüfen. Das Schließen des Tabs macht eine Anmeldung nicht rückgängig.
Von Dr. Martin J. Krämer, CISO Advisor bei KnowBe4