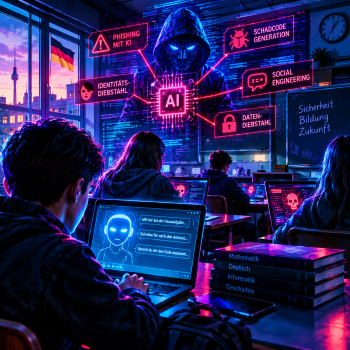
 Eine Sophos-Umfrage zeigt: Zwei Drittel der IT-Entscheider im deutschen Bildungswesen halten KI-gestützte Angriffe innerhalb der nächsten zwei Jahre für eine realistische Bedrohung, während Budget- und Personalmangel die Verbesserung der Cybersicherheit weiterhin erschweren.
Eine Umfrage unter 200 Entscheidern, die in deutschen Bildungseinrichtungen für IT und Cybersicherheit verantwortlich sind, zeigt: 67% halten es für realistisch, dass KI-gestützte Cyberangriffe oder KI-bezogene Sicherheitsrisiken den Schulalltag innerhalb der nächsten zwei Jahre beeinträchtigen werden. Dazu zählen Risiken wie durch KI unterstützte Angriffe, Datenabflüsse über KI-Anwendungen und die unsichere Nutzung von KI.
Beim Schutz vor diesen neuen Risiken stehen Schulen jedoch noch am Anfang. Unter den Befragten, die ihren aktuellen Ansatz einschätzen können, haben erst 12% konkrete Maßnahmen gegen KI-bezogene Cybersicherheitsrisiken umgesetzt. Weitere 40% haben erste Maßnahmen eingeführt, während 28% entsprechende Maßnahmen planen.
Phishing bleibt die häufigste Bedrohung
Während KI Angreifern neue Möglichkeiten eröffnet, sind Schulen weiterhin mit etablierten Cyberbedrohungen konfrontiert. Fast die Hälfte (48%) der Befragten gibt an, in den vergangenen zwölf Monaten Phishing-E-Mails erlebt zu haben, die sich gegen Lehrkräfte oder Verwaltungspersonal richteten. Damit ist Phishing die am häufigsten genannte Cyberbedrohung.
Weitere gemeldete Vorfälle sind:
• 32% – Cybermobbing.
• 23% – unbefugter Zugriff auf Schulnetzwerke oder Daten.
• 17% – IT-Ausfälle infolge eines Angriffs.
• 17% – Sicherheitsvorfälle mit Beteiligung von Schülerinnen und Schülern, etwa unbefugter Zugriff auf Prüfungen oder Systeme.
• 13% – Datenschutzvorfälle.
• 12% – Vorfälle im Zusammenhang mit Plattformen von Drittanbietern, etwa Lern- oder Schulverwaltungssystemen.
• 7% – Ransomware-Angriffe.
Die Ergebnisse zeigen, dass Schulen mit einer breiten und zunehmend komplexen Angriffsfläche konfrontiert sind, die Nutzer, Endgeräte, Netzwerke, Identitäten, Cloud-Dienste und Plattformen von Drittanbietern umfasst.
Budget und Fachwissen bremsen Schulen aus
Das größte Hindernis für die Verbesserung der IT-Sicherheit ist ein unzureichendes Budget, das von 52% der Befragten genannt wird. Es folgen fehlende Zeit oder fehlendes Personal (33%), mangelnde Orientierung durch Bundes- oder Landesbehörden (30%) sowie ein Mangel an internen IT-Sicherheitsspezialisten (27%).
Auch die Verantwortung für Cybersicherheit ist breit verteilt. Nur 23% geben an, dass ein dedizierter interner IT-Sicherheitsspezialist hauptsächlich für die Sicherheit verantwortlich ist. In anderen Organisationen liegt die Verantwortung bei allgemeinen IT-Teams, externen Dienstleistern, der Schulleitung oder Lehrkräften zusätzlich zu ihren bestehenden Aufgaben.
Dies stellt eine erhebliche Herausforderung dar – gerade in einer Zeit, in der Angreifer Automatisierung und KI nutzen können, um Umfang, Geschwindigkeit und Raffinesse ihrer Angriffe zu erhöhen.
„Schulen stehen vor einer grundlegenden Herausforderung im Bereich Cybersicherheit: Die Bedrohungslandschaft entwickelt sich schneller, als viele Organisationen die dafür nötige Expertise und Ressourcen aufbauen können, um sich wirksam zu schützen. KI wird Angriffe voraussichtlich skalierbarer und überzeugender machen, aber Schulen müssen nicht auf einen KI-gestützten Angriff warten, um aktiv zu werden. Eine starke Sicherheitsstrategie beginnt mit den Grundlagen – dem Schutz von Nutzern, Endgeräten, Netzwerken und Identitäten – und kombiniert wirksame Technologie mit der notwendigen Expertise, um Bedrohungen zu erkennen und darauf zu reagieren“, sagt Sven Janssen, VP Sales DACH Region.
Digitalpakt 2.0 bietet die Chance, die Cyberresilienz zu stärken
Die Untersuchung zeigt zudem, dass Schulen durch den Digitalpakt 2.0 die Möglichkeit haben, einige dieser Herausforderungen anzugehen. 78% der Befragten geben an, dass IT-Sicherheit entweder ausdrücklich Teil ihrer Planung ist (28%) oder berücksichtigt wird (50%). 10% sagen jedoch, dass IT-Sicherheit in ihrem Digitalpakt-Antrag nicht enthalten ist, während 13% nicht wissen, ob Cybersicherheitsmaßnahmen förderfähig sind.
Bei Organisationen, die Investitionen in IT-Sicherheit planen, stehen Netzwerksicherheit einschließlich Firewalls und Segmentierung (57%) sowie Schulungen (57%) an erster Stelle. Weitere geplante Investitionen umfassen:
• 46% – Multi-Faktor-Authentifizierung.
• 41% – Cloud-Sicherheit.
• 38% – Richtlinien für die sichere Nutzung von KI.
• 29% – Backup und Disaster-Recovery.
• 25% – Endgeräteschutz.
• 23% – Managed-IT-Security, Sicherheitsüberwachung oder SOC-Services.
Die Ergebnisse unterstreichen die Bedeutung eines mehrschichtigen Cybersicherheitsansatzes. Da Schulen zunehmend von digitaler Infrastruktur und Plattformen von Drittanbietern abhängig sind, reicht der Schutz einzelner Geräte allein nicht mehr aus. Organisationen benötigen Transparenz über ihre gesamte Umgebung sowie die Fähigkeit, Bedrohungen über Endgeräte, Netzwerke, Identitäten und Cloud-Dienste hinweg zu erkennen und darauf zu reagieren.
Für Schulen, denen intern spezialisierte Sicherheitsressourcen fehlen, kann der Zugang zu externer Cybersicherheitsexpertise und Managed-Security-Services ebenfalls dazu beitragen, fehlendes Sicherheits-Know-how auszugleichen.
Info: Über die Studie
Die Studie wurde im Juli 2026 unter 200 Entscheidern durchgeführt, die in deutschen Bildungseinrichtungen für IT und Cybersicherheit verantwortlich sind, darunter allgemeinbildende Schulen, Berufsschulen, Förderschulen, Schulträger und andere Bildungseinrichtungen.
#Sophos