Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Montag, Oktober 12, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

Fallstricke manueller Incident-Response

12. November 2019
Image by rgaymon from Pixabay

Ineffiziente Reaktionen auf E-Mail-Angriffe sorgen bei Unternehmen jedes Jahr für Milliardenverluste. Für viele Unternehmen ist das Auffinden, Identifizieren und Entfernen von E-Mail-Bedrohungen ein langsamer, manueller und ressourcenaufwendiger Prozess. Infolgedessen haben Angriffe oft Zeit, sich im Unternehmen zu verbreiten und weitere Schäden zu verursachen. Laut Verizon dauert es bei den meisten Phishing-Kampagnen nur 16 Minuten, bis jemand auf einen bösartigen Link klickt. Bei einer manuellen Reaktion auf einen Vorfall benötigen Unternehmen jedoch circa dreieinhalb Stunden, bis sie reagieren. In vielen Fällen hat sich zu diesem Zeitpunkt der Angriff bereits weiter ausgebreitet, was zusätzliche Untersuchungen und Gegenmaßnahmen erfordert.


Die schiere Masse an Angriffen überfordert
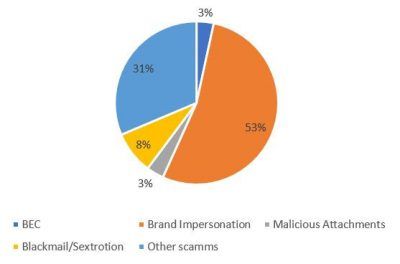
Häufigkeit verschiedener Angriffsarten auf die E-Mail-Sicherheit.

In einer aktuellen Umfrage fanden Sicherheitsforscher von Barracuda heraus, dass ein Unternehmen durchschnittlich dreieinhalb Stunden (212 Minuten) benötigt, um einen Angriff zu beheben. Zudem verbringen 11 Prozent der Unternehmen mehr als sechs Stunden mit Untersuchungen und Korrekturen. Barracuda betrachtete hierfür die Ergebnisse von E-Mail-Bedrohungsscans von 383.790 Postfächern in 654 Unternehmen über einen Zeitraum von 30 Tagen. Die Scans identifizierten fast 500.000 bösartige Nachrichten in diesen Posteingangsbereichen. Im Durchschnitt hatte jedes Unternehmen mehr als 700 bösartige E-Mails, auf die Benutzer jederzeit zugreifen konnten. Bei dreieinhalb Stunden Bereinigung pro Kampagne würde es Tage, wenn nicht Wochen dauern, bis ein Unternehmen all diese bösartigen Nachrichten identifiziert, untersucht und bereinigt hat.

Zusätzlich zu diesen Angriffen, die sich bereits in den Mailboxen befanden, meldeten Benutzer jeden Tag verdächtige Nachrichten an die IT-Abteilung. Basierend auf Daten von Barracuda, reagiert ein typisches Unternehmen täglich auf etwa fünf E-Mail-Sicherheitsvorfälle. Mit durchschnittlich 3,5 Stunden für die Reaktion auf jeden Vorfall dauert es mehr als 17 Stunden, was zwei Vollzeitmitarbeitern entspricht, um auf diese täglichen Meldungen zu reagieren. Diese Zeit könnte stattdessen auf proaktivere Sicherheitsmaßnahmen aufgewendet werden, wie etwa Sicherheitstrainings für Mitarbeiter, die Verwaltung von Sicherheitspatches oder die Untersuchung zugestellter E-Mails auf bösartige Inhalte.


Drei Maßnahmen zur Verbesserung der Reaktionszeiten bei Sicherheitsvorfällen

Unternehmen haben selten genug Zeit und Ressourcen, um auf alle Vorfälle nach Best-Practices zu reagieren. Häufig müssen IT-Abteilungen Prioritäten setzen, welche bösartigen Nachrichten zuerst untersucht werden, sodass andere Benutzer und Daten exponiert bleiben. Im Folgenden drei Maßnahmen für Unternehmen, um Incident-Response zu verbessern:

1. Bewertung von E-Mail-Schwachstellen: Posteingänge des Unternehmens sollten gescannt werden, um bösartige E-Mail- und Social-Engineering-Angriffe zu finden, die das E-Mail-Gateway übersehen hat. Dies hilft, die Schwachstellen im E-Mail-System sowie den Umfang der zu untersuchenden und zu behebenden Probleme zu verstehen.

2. Spear-Phishing-Schutz mithilfe von KI: Die Einführung eines KI-basierten Schutzes vor Phishing und Account-Takeover hilft IT-Teams, diese Bedrohungen effektiver zu blockieren und Angreifern einen Schritt voraus zu sein, indem mithilfe künstlicher Intelligenz in Echtzeit nach Anomalien gesucht wird.

3. Automatisierung der Incident-Response: Eine automatisierte Lösung für die Reaktion auf Vorfälle hilft, Bedrohungen, die während des E-Mail-Scans in den Posteingangsordnern der Benutzer gefunden wurden, schnell zu beseitigen und die Korrektur für alle zukünftigen Nachrichten effizienter zu gestalten. Mit automatisierten Lösungen für die Incident-Response können Unternehmen effizient alle internen Benutzer identifizieren, die eine bösartige E-Mail erhalten haben, und alle Instanzen davon entfernen. Zudem ermöglichen diese Lösungen auch die automatische Zusendung von Meldungen an betroffene Benutzer, um sie vor der Bedrohung zu warnen oder andere Anweisungen zu geben.

Die Untersuchung zeigt, dass Unternehmen mit einer automatisierten Incident-Response ihre Reaktionszeit um durchschnittlich 95 Prozent reduzieren können. So dauert beispielsweise die Reaktion auf Vorfälle bei 78 Prozent der Unternehmen mit automatisierter Vorfallreaktion weniger als 10 Minuten.
Dr. Klaus Gheri, General Manager Network Security bei Barracuda Networks

Eine schnelle und automatisierte Reaktion auf Vorfälle ist mittlerweile wichtiger denn je, da ausgefeilte Spear-Phishing-Angriffe zur Umgehung der E-Mail-Sicherheit immer häufiger auftreten. So sind etwa BEC-Angriffe (Business-Email-Compromise), die keine bösartigen Links oder Anhänge enthalten, enorm effektiv: In den letzten drei Jahren haben diese Angriffe laut FBI zu Verlusten von 26 Milliarden US-Dollar geführt. Im Wettlauf gegen Cyberkriminelle verbessert die Automatisierung der Incident-Response daher erheblich die Reaktionszeit auf Vorfälle, hilft die Unternehmenssicherheit zu stärken, Schäden zu begrenzen und spart IT-Teams wertvolle Zeit und Ressourcen.


Von Dr. Klaus Gheri, General Manager Network Security bei Barracuda Networks

#Netzpalaver #Barracuda
Tags:Account-TakeoverBarracudaCybercrimeCyberkriminelleCybersecurityE-Mail-SicherheitIncident-ResponseIT-SicherheitITSECPhishingSchwachstellenSpear-PhishingVulnerability
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner12. November 2019

Weitere interessante Beiträge

Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt

WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen

Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis

KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance

Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Angebliche Premium-Smartphones entpuppen sich als Malware-infizierte Niedrigpreisangebote

load more

Neueste Beiträge

  • Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt
  • WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen
  • Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis
  • KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance
  • Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs