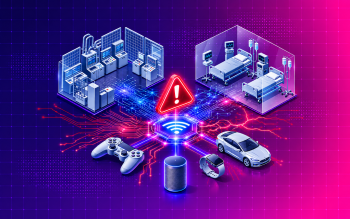
 Spielkonsolen in industriellen Netzwerken, smarte Lautsprecher in Krankenhausumgebungen und vernetzte Autos in Gebäudemanagement-Infrastrukturen: Die Sicherheitsforscher von Claroty, Spezialist für die Sicherheit von cyberphysischen Systemen (CPS), haben für den Report „Game Over for Consumer Tech Risk in Critical Infrastructure“ über 45 Millionen Geräte in gut 30.000 kritischen Infrastrukturen analysiert. Dabei fanden sie 65.000 nicht systemrelevante Elektronikgeräte direkt neben kritischen industriellen und medizinischen Geräten. Angesichts der jüngsten Cyberangriffe auf Kühlsteuerungen in Supermärkten und Blutbanken verdeutlichen die Ergebnisse das Risiko, das unsichere, nicht gemanagte Geräte und Verbindungen für die Resilienz kritischer Infrastrukturen darstellen.
Die wichtigsten Ergebnisse:
- 745 Spielkonsolen in OT- und Healthcare-Netzwerken, von denen sich die meisten in Krankenhäusern befanden
- 59 Smart-Home- und Unterhaltungsgeräte in OT-Netzwerken wie Smartwatches, Lautsprecher und Streaming-Sticks, von denen viele bekannte Sicherheitslücken aufwiesen oder für die keine Sicherheitsupdates verfügbar waren
- 915 vernetzte Fahrzeuge in OT-Netzwerken mit Hunderten von Sicherheitsproblemen, darunter Schwachstellen, die die Ausführung von Code aus der Ferne ermöglichen
Governance-Defizite angesichts KI-gestützter Bedrohungen
Unterhaltungselektronik kann sich aus legitimen Gründen in kritischen Betriebsumgebungen befinden, etwa um Patienten in Kinderkrankenhäusern Spielkonsolen zur Verfügung zu stellen. Allerdings verfügen diese Geräten oft nicht über ausreichende Sicherheitsstandards und ein adäquates Lebenszyklusmanagement. Das macht eine sichere Verbindung zu demselben Netzwerk unmöglich, in dem sich industrielle Steuerungssysteme, medizinische Geräte und andere sensible Anlagen befinden. Sie weisen oft ungepatchte Firmware, bekannte Sicherheitslücken, die eine Remote-Code-Ausführung ermöglichen, oder veraltete Betriebssysteme auf. Ferner führt ihre häufige Kommunikation mit Cloud-Diensten der entsprechenden Anbieter zu unkontrollierten externen Verbindungen.
Die explosionsartige Zunahme vernetzter Geräte zeigt trotz enormer Investitionen in den Schutz kritischer Infrastrukturen Schwächen bei der Segmentierung virtueller Netzwerke, der kontinuierlichen Erkennung von Bedrohungen, dem Fernzugriff und der allgemeinen Governance auf. „In einer Zeit, in der KI die Einstiegshürden für Angreifer immer weiter senkt, sodass diese nicht nur Erkundungsmaßnahmen durchführen, sondern auch mit dem Internet verbundene Systeme auf bekannte Schwachstellen scannen können, ist die Zahl der Geräte, die Angreifern einen einfachen Angriffspunkt bieten, erschreckend hoch“, erklärt Thorsten Eckert, Regional Vice President Sales Central von Claroty. Erschwerend hinzu kommt die Tatsache, dass diese Geräte häufig nicht in entsprechenden Gastnetzwerken betrieben werden:
- Spielkonsolen im Gesundheitswesen: 95 Prozent der Spielkonsolen in Einrichtungen des Gesundheitswesens sind mit Produktionsnetzwerken verbunden, anstatt mit isolierten Gast- bzw. IoT-Netzwerken oder VLANs.
- Smart-Home- und Unterhaltungsgeräte: Im Gegensatz dazu wiesen persönliche Elektronikgeräte wie Smartwatches und intelligente Lautsprecher in kritischen Infrastrukturumgebungen eine bessere Sicherheitspraxis auf: 71 Prozent waren ordnungsgemäß mit einem Gastnetzwerk verbunden.
- Vernetzte Fahrzeuge: Fast keines der analysierten Fahrzeuge war angemessen in einem Gastnetzwerk isoliert. Gleichzeitig wurden sechs kritische CVEs bei Tesla-Model 3 entdeckt und 121 Sicherheitsprobleme im Zusammenhang mit Ford F-150-Pickups festgestellt.
„Die Tatsache, dass Verbrauchertechnologie wie Apple-Watches und Nintendo-Switches in denselben Netzwerken wie OT- und medizinische Geräte zu finden ist, weist direkt auf anhaltende Mängel bei der Netzwerk-Governance und -Segmentierung in betrieblichen Umgebungen hin“, so Eckert. „Um das Problem zu adressieren, müssen keine Smart-TVs aus Konferenzräumen entfernt oder XBOX-Konsolen in Krankenhäusern verboten werden. Es geht darum, unnötige Zugangswege für Angreifer zu schließen, damit diese keinen Schaden anrichten können.“
Um die Resilienz zu stärken und die Ausfallsicherheit zu gewährleisten, müssen Sicherheitsverantwortliche strenge Zugriffskontrollen und Netzwerksegmentierungen einführen. Sie benötigen zudem eine umfassende Transparenz über die verbundenen Ressourcen. Durch die kontinuierliche Erfassung von Assets und eine strikte Segmentierung zwischen Gast-, IoT- und zentralen Produktionsumgebungen werden unkontrollierte Zugangspunkte beseitigt und verhindert, dass Angreifer sich lateral ausbreiten und geschäftskritische Infrastrukturen kompromittieren.
Der komplette Report „Game Over for Consumer Tech Risk in Critical Infrastructure” mit den vollständigen Ergebnissen, einer detaillierten Analyse und gezielten Empfehlungen kann hier heruntergeladen werden.
Info: Methodik
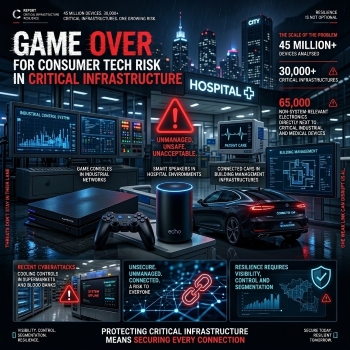 Claroty hat die Gerätebestände in Netzwerken kritischer Infrastrukturen analysiert, um Geräte zu identifizieren, die in industriellen, medizinischen oder gewerblichen Umgebungen keinen legitimen betrieblichen Zweck erfüllen. Das Vorhandensein von Unterhaltungselektronik, Privatfahrzeugen und Unterhaltungsgeräten gibt Aufschluss über den Zustand des Netzwerks und die Wirksamkeit der Segmentierung.
Der komplette Report „Game Over for Consumer Tech Risk in Critical Infrastructure” mit den vollständigen Ergebnissen, einer detaillierten Analyse und gezielten Empfehlungen kann hier heruntergeladen werden: https://claroty.com/resources/reports/game-over-for-consumer-tech-risk-in-critical-infrastructure
#Claroty