Im Vorfeld der Veröffentlichung von Grand-Theft-Auto 6 (GTA 6) am 19. November 2026 nutzen Cyberkriminelle die Vorfreude der Fans nach 13 Jahren Wartezeit aus und lösen damit einen starken Anstieg gezielter und massenwirksamer Phishing-Kampagnen aus. Neue Daten des Threat-Lab-Teams von KnowBe4 zeigen, dass Phishing-Angriffe mit GTA-Bezug im September 2026 zwar nur 0,005 Prozent der Bedrohungen ausmachten, allgemeine Phishing-E-Mails im Zusammenhang mit Videospielen seitdem jedoch im Vergleich zum Monatsdurchschnitt von März bis August 2026 um 1.300 Prozent angestiegen sind.
Diese Ergebnisse decken sich mit dem Phishing-Threat-Trends-Report Volume 8 von KnowBe4, der ergab, dass geplante Kalenderereignisse das höchste Volumen an „Lure“-basierten Angriffen generieren, wobei die Kampagnen durchschnittlich 21,3 Tage vor dem Ereignisdatum starten.
Eine zweigleisige Angriffsstrategie: Betrugsversuche bei Verbrauchern und Angriffe auf Unternehmen
Laut einer Analyse von KnowBe4 verfolgen Angreifer eine zweigleisige Strategie, bei der massenhafte Betrugsversuche bei Verbrauchern mit gezielten Angriffen auf Unternehmen kombiniert werden:
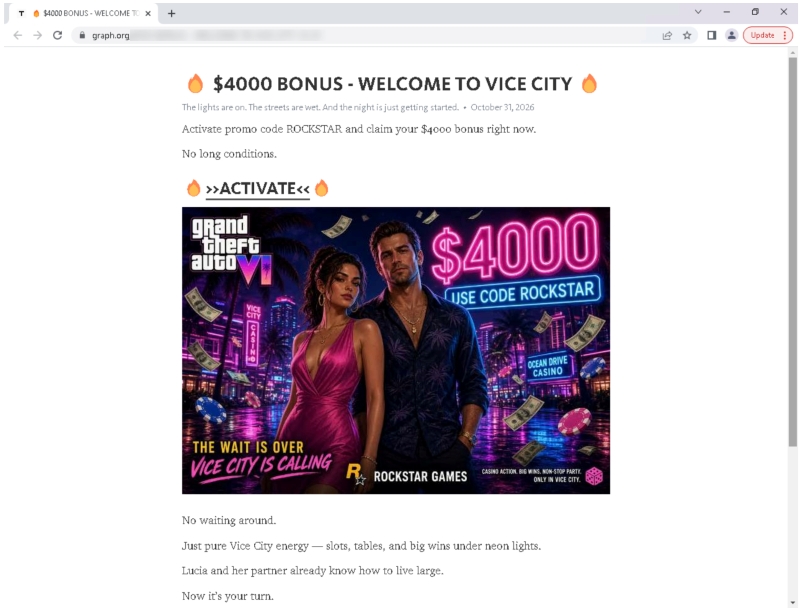
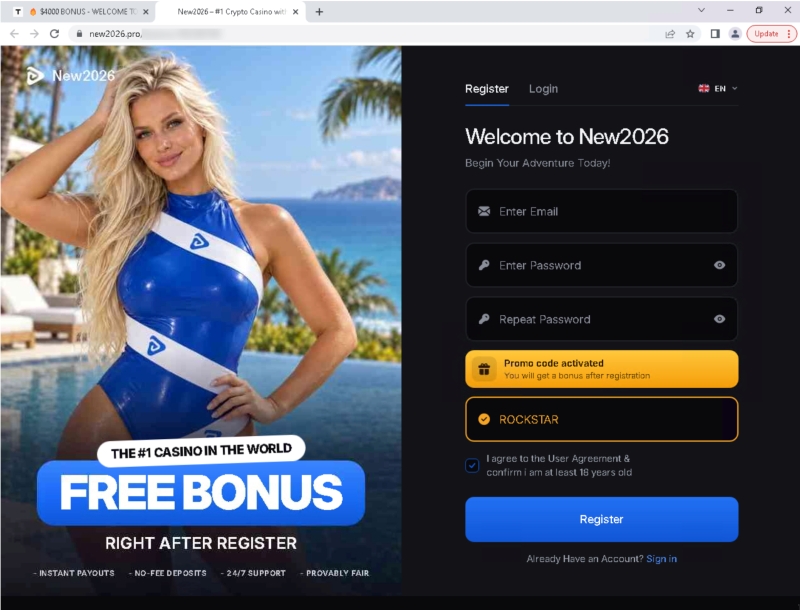
Welle 1 – Massenware-Köder: Mit dem Ziel, die Teams der Security-Operations-Center (SOC) mit Hintergrundrauschen zu überfluten, versenden Angreifer Wellen von polymorphen E-Mails über wechselnde Webmail-Konten. Um Filter zur Verarbeitung natürlicher Sprache (NLP) und Spam-Heuristiken zu umgehen, bleiben die E-Mail-Texte bis auf einen einzigen eingebetteten Link vollständig leer. Opfer, die auf den Link klicken, werden auf anonyme Landingpages weitergeleitet, die auf Telegrams graph[.]org gehostet werden und sich durch das Neon-Design von Vice City, KI-generierte Bilder der Figuren Lucia und Jason sowie das Rockstar-Games-Branding auszeichnen. Unter dem Versprechen eines „4.000-Dollar-Bonus“ mit dem Promo-Code „ROCKSTAR“ leiten die Seiten die Opfer auf betrügerische Online-Casinos oder Krypto-Plattformen weiter, um wiederverwendete Passwörter, Zahlungskartendaten und Kryptowährungseinzahlungen abzugreifen. Diese Massenkampagnen verzeichnen durchschnittlich 84 Angriffe pro Kampagne und zielen vor allem auf die USA (47 %) und Großbritannien (35 %) ab, insbesondere in den Bereichen Bildung (39 %), Technologie (35 %) und Finanzen (15 %).
Welle 2 – Zielgerichtete Angriffe auf Unternehmen am Wochenende: Unter dem Deckmantel von Massen-Spam zielen Angreifer auf Unternehmenszugangsdaten ab, indem sie sich als Mitarbeiter-Vorteilsprogramme ausgeben, die eine „kostenlose Vorbestellung von Grand Theft Auto 6“ anbieten. Mit durchschnittlich 20 Angriffen pro Kampagne setzen diese Köder auf künstlich erzeugte Dringlichkeit – sie behaupten, das Angebot sei auf die ersten 250 Mitarbeiter beschränkt und laufe in 48 Stunden ab – und enthalten gefälschte Bestätigungsbanner, in denen versichert wird, dass keine Zahlungsdaten erfasst werden, um die Empfänger in Sicherheit zu wiegen. Da Mitarbeiter in ihrer Freizeit häufig ihre geschäftlichen E-Mails auf persönliche Vergünstigungen überprüfen, finden 83,2 Prozent dieser Angriffe am Wochenende statt. Am Wochenende vom 31. Oktober bis zum 1. November machten GTA-bezogene Identitätsbetrugsversuche 42,4 Prozent aller verarbeiteten Phishing-E-Mails aus.
Fortgeschrittene technische Umgehungstechniken
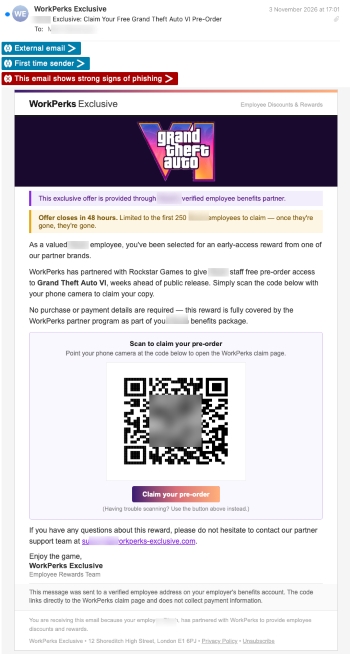
Um sicherzustellen, dass diese gezielten Köder für Unternehmen die Perimeter-Abwehr umgehen, kombinieren Angreifer psychologische Manipulation mit einer mehrschichtigen Strategie zur technischen Umgehung. Anstatt bestehende Marken zu fälschen, registrieren die Angreifer ähnlich klingende Anbieter-Domains, wodurch ihre E-Mails die SPF-, DKIM- und DMARC-Authentifizierungsprüfungen problemlos bestehen. Sobald die Nachrichten im Posteingang angekommen sind, umgehen sie herkömmliche bildbasierte Scanner, indem sie QR-Codes vollständig aus Unicode-Textblockzeichen oder HTML-Tabellen darstellen.
Indem die Empfänger dazu aufgefordert werden, diese Codes mit einem nicht verwalteten privaten Smartphone zu scannen, führt der Angriff einen „Gerätewechsel“ durch – wodurch das Opfer aus dem geschützten Unternehmensnetzwerk herausgelockt wird und die Webfilter sowie die EDR-Kontrollen (Endpoint Detection and Response) des Unternehmens vollständig umgangen werden, um Unternehmenszugangsdaten zu erbeuten.
Mehrschichte Sicherheitsstrategie
Zum Schutz vor Bedrohungen, die die Schnittstelle zwischen persönlicher Begeisterung und Vertrauen in das Unternehmen ausnutzen, empfiehlt KnowBe4 eine mehrschichtige Verteidigungsstrategie:
- Kontextspezifische Simulationen durchführen: Unternehmen sollten Mitarbeiter darin schulen, unkonventionelle Köder zu erkennen, wie beispielsweise gefälschte Personalvorteile und Lieferantenrabatte, die außerhalb der Arbeitszeiten angeboten werden.
- Interne Kommunikation überprüfen: Protokolle festlegen, die sicherstellen, dass Mitarbeiter wissen, dass legitime Unternehmensvergünstigungen im internen Intranet oder auf HR-Portalen erscheinen und nicht über unaufgeforderte externe Links oder dringende QR-Codes.
- Warnsignal bei „Gerätewechsel“: Unternehmen sollten Mitarbeiter darüber aufklären, dass geschäftliche E-Mails, in denen darum gebeten wird, mit dem privaten Smartphone einen QR-Code zu scannen, darauf abzielen, die Sicherheitsgrenzen des Unternehmens zu umgehen.
- Sich gegen Quishing wappnen: Sie sollten sicherstellen, dass E-Mail-Sicherheitsmaßnahmen QR-Codes erkennen können, die als Unicode-Zeichen oder HTML-Tabellen dargestellt werden.
Info: Weitere Details: https://blog.knowbe4.com/gta-6-phishing-hype-weaponization
#KnowBe4