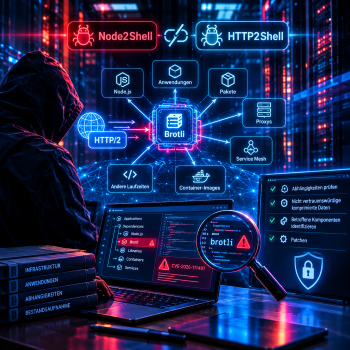
 HTTP2Shell tauchte kurz nach PHP2Shell auf, doch die Sicherheitslücken stehen technisch in keinem Zusammenhang. Die Verbindung besteht jedoch auf operativer Ebene: Beide betreffen weit verbreitete Basistechnologien, die in viele Anwendungen eingebettet sein können. Daher ist die Transparenz der Abhängigkeiten ebenso wichtig wie die Bestandsaufnahme der Anwendungen. Das Problem erregte zunächst als „Node2Shell“ Aufmerksamkeit, da Node.js ein offensichtlicher Angriffspfad war. Die größere Sorge besteht darin, dass anfälliger Brotli-Code auch in anderen Laufzeiten, Paketen, Proxys, Service-Mesh-Komponenten und Container-Images vorkommen könnte. Der Name HTTP2Shell bedeutet nicht, dass das HTTP/2-Protokoll selbst anfällig ist.
Sicherheitsforscher von Check Point werfen einen Blick auf die Schwachstelle CVE-2026-111497, die mittlerweile zunehmend als „HTTP2Shell“ bezeichnet wird. Als ihre Ausnutzung am 27. Oktober gemeldet wurde, wurde sie ursprünglich als „Node2Shell“ bekannt. Inzwischen ist jedoch klar geworden, dass es um mehr als nur eine Node.js-Sicherheitslücke geht. Sie steht vielmehr im Zusammenhang mit der Brotli-Dekomprimierung. Daher müssen Sicherheitsverantwortliche anfällige Implementierungen in Anwendungen und der Infrastruktur ausfindig machen, überprüfen, ob nicht vertrauenswürdige komprimierte Daten diese erreichen können, und die betroffene Komponente patchen.

„Aufgrund unserer Telemetriedaten konnten wir eine Reihe von Aktivitäten feststellen, Brotli-bezogene Aktivitäten lagen hoch (90,5 %). Die Anfragen enthielten Brotli-verschlüsselte HTTP-Nutzdaten, was mit Tests zur Ausnutzung von Schwachstellen übereinstimmt. Außerdem haben wir automatisiertes Schwachstellenscanning feststellen können (33,8 %). Die Ereignisse enthielten den Patrowl-Automatisierungs-Fingerabdruck, was auf systematisches Ausloten von Schwachstellen hindeutet. Weitergehend sehen wir ein gezieltes Ausloten von Endpunkten (24,5 %). Die Anfragen richteten sich gegen Upload- und Erfassungs-Endpunkte, was auf gezielte Schwachstellentests hindeutet. Darüber hinaus wurden fehlerhafte binäre Nutzdaten, ungewöhnliche HTTP-Framing-Strukturen und HTTP-500-Serverfehler beobachtet, die eine weitere Untersuchung rechtfertigen, jedoch keinen erfolgreichen Exploit bestätigen,“ erklärt Patrick Fetter, Lead Sales Engineer & Cyber Security Evangelist, Office of the CTO, Check Point Software Technologies Austria.
Tipps zur Behebung der Schwachstellen mit Brotli-Code
- Die Erkennung über Node.js hinaus erweitern: Es sollten alle Brotli-Implementierungen in Runtimes, Paketen, Proxys, Service-Meshes, Containern und statisch verknüpfter Software erfassen.
- Erreichbarkeit testen. Sicherheitsverantwortliche sollten Ermitteln, wo nicht vertrauenswürdige komprimierte Anfragen, Antworten, Dateien oder abgerufene Inhalte einen anfälligen Decoder erreichen können.
- Patches nach Anbieter und Komponente durchführen. Sicherheitsverantwortliche sollten das entsprechende Hersteller-Update anwenden, die betroffenen Container-Images neu ein- und laufende Workloads erneut bereitstellen.
- Risiken reduzieren, falls das Patchen noch warten muss. Sicherheitsverantwortliche sollten unnötige Brotli-Dekomprimierung für nicht vertrauenswürdige Eingaben deaktivieren, Brotli-kodierte Anfragen zurückweisen, wenn diese nicht erforderlich sind, und exponierte Dienste einschränken. Diese Maßnahmen sollten als vorübergehend betrachtet werden.
- Während der Behebung weiter nach Schwachstellen suchen. Es gilt Internetexponierte und nicht gepatchte Systeme zu identifizieren. Anwendungsabstürze, wiederholte Neustarts, verdächtige Prozesse, anomalen ausgehenden Datenverkehr und Brotli-Dekomprimierungsfehler müssen alle überprüft werden.
Generell empfiehlt sich die Bewertung offen zu halten. Softwarebestände und Herstellerhinweise sollten erneut geprüft werden, sobald sich die Guidelines zu betroffenen Produkten weiterentwickeln. Der Vorfall sollte vorsichtshalber noch nicht abgeschlossen werden, nachdem lediglich Node.js gepatcht haben.
Am 27. Oktober 2026 hat die CISA die Schwachstelle CVE-2026-111497 aufgrund von Hinweisen auf aktive Ausnutzung in ihren Katalog „Known Exploited Vulnerabilities“ (KEV) aufgenommen. Unternehmen sollten die Behebung der Schwachstellen in erreichbaren, betroffenen Systemen priorisieren. Hier der Link zu den Warnungen und Empfehlungen der CISA: https://www.cisa.gov/news-events/alerts/2026/10/27/cisa-adds-two-known-exploited-vulnerabilities-catalog
Weitere Details: : https://blog.checkpoint.com/security/http2shell-the-brotli-vulnerability-that-extends-beyond-node-js/
#CheckPoint