 Bitdefender und Netgear haben den „IoT Security Landscape Report 2026″ vorgestellt. Dieser bietet eine tiefgehende Analyse, wie sich Gefahren in Haushalten mit Netzanbindung entwickeln. Die Studie liefert detaillierte Ergebnisse, wie das wachsende Ökosystem des Internets der Dinge – vom Smart-TV über Streamboxen bis hin zu Routern und Kameras – die Angriffsfläche des privaten Verbrauchers für automatisierte Cyberattacken erweitert und das Ausnutzen von Sicherheitslücken im großen Maßstab ermöglicht. Ein signifikantes Ergebnis: IoT-Geräte sind mehr als nur Ziele. Sie dienen auch als Stellvertreter, Sensoren und Eingriffstore in das Zuhause der Opfer.
„Die steigende Anzahl an das Internet angebundener Geräte hat aus Haushalten komplexe digitale Ökosysteme gemacht. Jedes weitere Element eröffnet Angreifern ein weiteres Angriffstor“, sagt Ciprian Istrate, Senior Vice President of Operations bei der Bitdefender Consumer Solutions Group. „Cyberkriminelle nutzen Künstliche Intelligenz, um Angriffe auf neu entdeckte Schwachstellen zu beschleunigen und in Stunden, nicht mehr in Tagen, durchzuführen. Das Risiko für Familien ist enorm gewachsen. Unsere mit Netgear gemeinsam durchgeführte Sudie zeigt, dass ein Schutz auf Router-Level mittlerweile kritisch ist, um sich gegen Malware zu verteidigen, das Kapern von Identitäten zu verhindern und zunehmend anspruchsvoller werdenden digitalen Betrug zu vermeiden.“
Der IoT-Security-Landscape-Report 2026 basiert auf der Telemetrie von rund 10,4 Millionen Smart-Homes weltweit und wertet von Januar bis September 2026 gesammelte Daten aus. Bitdefender analysierte 5,4 Milliarden sicherheitsrelevante Ereignisse und 1,2 Milliarden Beobachtungen von Schwachstellen. Der Report untersucht zudem wichtige Ereignisse wie etwa die Abwicklung von vier IoT-Botnetzen durch das US-Justizministerium oder die Entdeckung von Proxy-Software im Bundle mit Apps für Smart-TVs, die Fernseher in Schaltstellen für den Datenverkehr von Dritten machen kann.
Zu den wichtigsten Ergebnissen des IoT-Security-Landscape-Reports 2026 gehören:
-
Ein Gerät, vier Angriffsmöglichkeiten: Hacker können ein und dasselbe verwundbare Gerät mit vier verschiedenen Absichten angreifen. Entweder zielen sie direkt auf das Gerät selbst. Oder sie verwandeln es in einen Proxy, um den Datenverkehr von Dritten abzuwickeln, einen Sensor, der nach Informationen sucht oder einen Brückenkopf in das größere Netzwerk. Smart-TVs, als konvergente Ziele für alle Angriffsziele, stehen dabei mit 270,3 Millionen Beobachtungen zu Schwachstellen an der Spitze und zeigen, wie ein herkömmliches Gerät eine Gefahr über seine eigene Funktionsweise hinaus erzeugen kann.
-
Hacker suchen nach einer steigenden Anzahl konnektiver Geräte und wählen danach ihre Angriffsarten aus: Ein durchschnittlicher Haushalt hat mittlerweile 24 Geräte mit Anbindung an das Internet – 22 laut Vorjahresreport 2025. 90,1 Prozent der beobachteten Angriffsaktivitäten dienten dabei dem Ausspähen der Gegebenheiten. Automatisierte Scans identifizierten schwach gesicherte Netzwerke und Geräte entweder, um größere Attacken durchzuführen, oder um Hardware als Teil von Botnetzen zu rekrutieren.
-
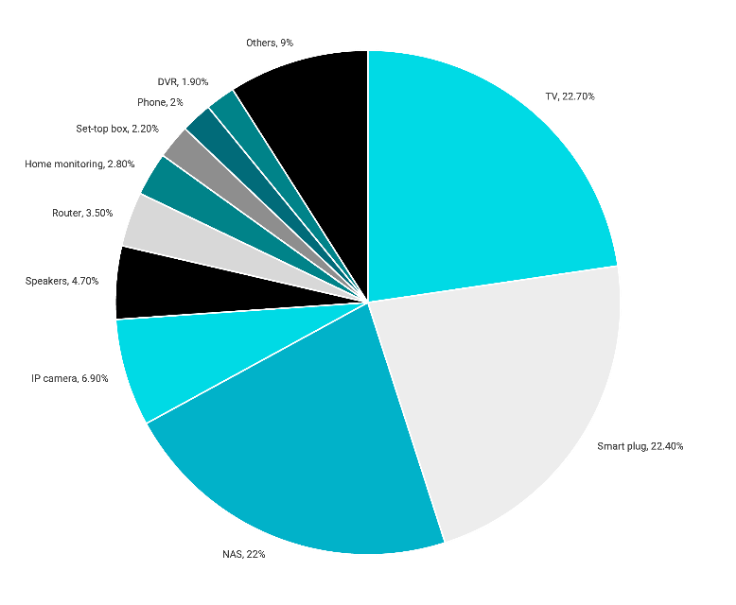
Fernseher, Stecker und Speichermedien am meisten gefährdet: Intelligente Fernseher (22,7 Prozent), Smart-Plugs (22,4 Prozent) und Network-Attached-Storage (22 Prozent) stellen mehr als zwei Drittel der beobachteten Schwachstellen. 2025 standen noch Streaming-Geräte (25,9 Prozent) vor den Smart-TVs (21,3 Prozent) an der Spitze der Liste. Die Ergebnisse zeigen, dass Geräte mit langer Laufzeit, die selten ersetzt werden, und häufig über den Zeitraum verfügbarer Updates und Supportdienstleistungen hinaus weiter online bleiben, das größte Verwundbarkeitsrisiko bergen.
-
Fast alle Schwachstellen der beobachteten Geräte sind bekannt: Common-Vulnerabilities-and-Exposures (CVEs)-Schwachstellen stellen 99,97 Prozent der Gesamtbedrohungen. Schwache Passwörter und eine Plaintext-Authentifikation machen einen Bruchteil eines Prozentpunktes aus. Diese Ergebnisse belegen nachdrücklich, wie notwendig es ist, Geräte zeitnah zu patchen und besser zu verwalten.
-
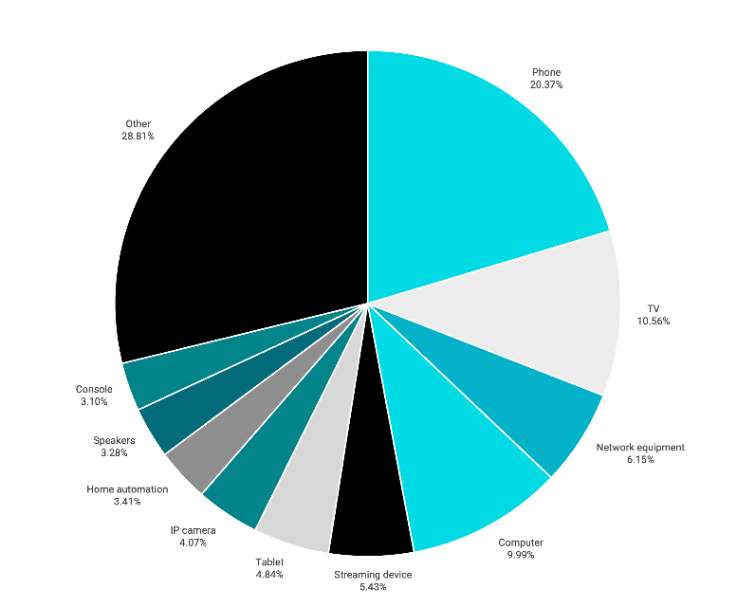
Telefone und Fernseher führen die Liste konnektiver Geräte an: Mobile Telefone stellen 20,4 Prozent der im Heimnetzwerk identifizierten Geräte – vor Fernsehern (10,6 Prozent), PCs (10,0 Prozent), Netzwerkausstattung (6,2 Prozent) und Streaming-Hardware (5,4 Prozent, im Vergleich zu 7,3 Prozent im Vorjahr). Tablets mit 4,8 Prozent und IP-Kameras mit 4,1 Prozent folgen.
-
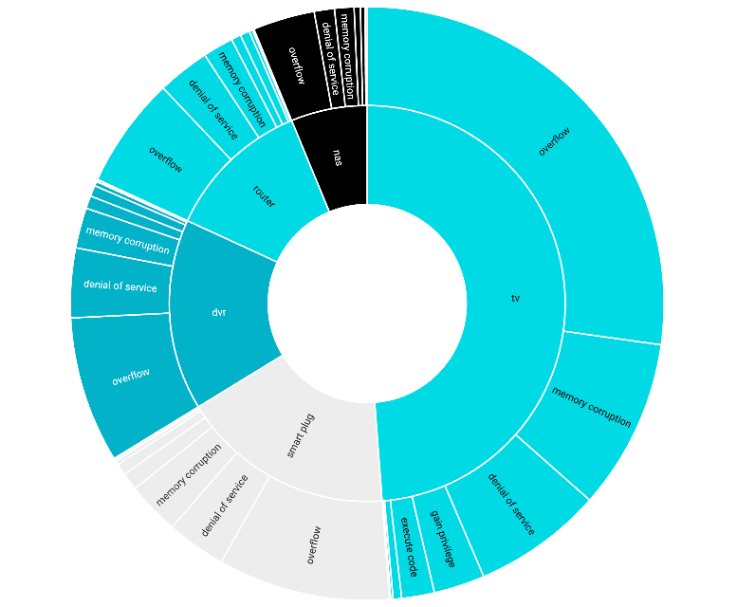
Speicherfehler und Dienstunterbrechung Spitzenreiter der möglichen Angriffsergebnisse: Fehler durch Speicherüberlauf sind für 54 Prozent der Angriffe verantwortlich und damit die wichtigste Ursache vor Denial of Service mit 18 Prozent und einer Speicherkorruption (rund 17 Prozent), um die Sicherheit des Speichers und die Validierung der Eingabe in einer Systemsoftware zu senken. Die gefährlichsten Methoden, um den Hackern eine Kontrolle über Geräte oder die dort vorhandenen Daten zu geben, sind weniger verbreitet und erreichen gemeinsam einen Anteil von 10,3 Prozent: Dazu gehören das Eskalieren von Privilegien (5,3 Prozent), das Ausführen von Schadcode (3,8 Prozent) oder das Ausspähen von Inhalten (1,2 Prozent).
„Ein vernetztes Heim hängt von weit mehr ab als von Geschwindigkeit, Abdeckung und Zuverlässigkeit. Es kommt auch auf Sichtbarkeit und den Schutz durch Dienste an. Diesen sowie zusätzlich eine Sicherheit auf Router-Ebene liefert etwa Netgear-Armor von Bitdefender unterstützt über das ganze Netzwerk hinweg,“, sagt Chandan Nandakumaraiah, Head of Product and Cybersecurity bei Netgear und Mitglied im Vorsitz des Common-Vulnerabilty-and-Exposures-Gremium (CVE). „In dem Maße, in dem Unternehmen ihre digitale Infrastruktur besser schützen, wenden sich Cyberkriminelle den ans Internet angebundenen Geräten in Haushalten zu. Diese Geräte werden immer intelligenter und verfügen über immer mehr Funktionen. So entwickeln sie sich zu einem optimalen Einfallstor: immer eingeschaltet, zuverlässig und selten überwacht. Wenn Cyberkriminelle einmal eingedrungen sind, bleiben sie dort im Verborgenen oder bewegen sich seitwärts im Heimnetzwerk. Diese Gefahren zu überwachen, zu erkennen und zu blockieren, ist jetzt wichtiger als je zuvor.“
Bitdefender und Netgear adressieren diese Probleme weiterhin mit Netgear-Amor, das durch Bitdefender unterstützt wird. Die eingebaute Sicherheitsplattform ist verfügbar für die Netgear-Nighthawk-Router und die Orbi-Mesh-WiFi-Systeme. Armor hilft dabei, bekannte und neu entstehende Bedrohungen zu erkennen und zu blockieren, Schwachstellen zu identifizieren und Nutzer vor Phishing, Datendiebstahl oder anderen Attacken zu schützen. Damit hilft es Familien, ihre Smart-Home-Umgebung dauerhaft sicherer und resilienter zu gestalten.
Info: Der vollständige IoT Security Landscape Report steht hier zum Download zur Verfügung: https://blogapp.bitdefender.com/hotforsecurity/content/files/2026/10/2026-_iot_report_consumer.pdf
#Bitdefender