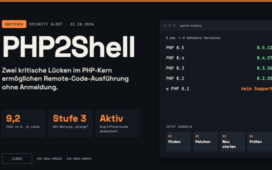
 Am 21. Oktober 2026 wurden zwei kritische PHP-Sicherheitslücken bekannt, die aufgrund der weiten Verbreitung der Programmiersprache und ihrer teilweise einfachen Ausnutzbarkeit ein erhebliches Risiko darstellen. Ein Kommentar von Udo Fink, Leiter Cybersicherheit Zentraleuropa bei DXC Technology.
„Die aktuellen PHP-Sicherheitslücken zeigen, wie schnell Unternehmen durch Schwachstellen in weitverbreiteten Softwarekomponenten unter Handlungsdruck geraten. Es ist zu befürchten, dass KI-Modelle neuester Generation in den nächsten Monaten eine Vielzahl kritischer Schwachstellen finden und ausnutzen werden. Wiederkehrende Prüfungen und Schutzmaßnahmen lassen sich auf Dauer nicht allein durch zusätzliches Personal bewältigen; Automatisierung und KI-Agenten können die Teams entlasten.
Entscheidend ist nun eine schnelle Installation der verfügbaren Updates. Das setzt voraus, dass bekannt ist, wo PHP installiert ist. Vor der Installation müssen Patches auf mögliche Abhängigkeiten und Auswirkungen überprüft werden. Zudem stehen Sicherheitsupdates oft nur für aktuelle Versionen bereit. Systeme, die nicht kurzfristig aktualisiert werden können, benötigen klar priorisierte Maßnahmen zur Risikominderung, etwa zusätzliche Überwachung, Zugriffsbeschränkungen oder die vorübergehende Isolation betroffener Komponenten.
Eine durchgängige Cybersecurity muss fester Bestandteil der Unternehmensstrategie sein. Dabei müssen einige zusätzliche Dimensionen beachtet werden:
- Governance: Wirksame Sicherheit braucht eine durchdachte Sicherheitsarchitektur, klare Zuständigkeiten und Risikomanagement einschließlich Lieferkettenrisiken. Dazu gehören Mitarbeiterschulungen und ein Wiederanlaufplan für den Ernstfall.
- Mehrschichtiges Schutzkonzept (Defense in Depth): Netzwerksegmentierung, Zero-Trust sowie ein konsequentes Identitäts- und Berechtigungsmanagement helfen, Angriffsflächen zu reduzieren und Schäden zu begrenzen.
- Sicherheit in der Softwareentwicklung: Viele Sicherheitslücken entstehen in der Softwareentwicklung. Daher ist ein starker Fokus auf Sicherheit in jeder Phase des Lebenszyklus der Software notwendig. Dabei sollten KI-basierte Systeme zum frühzeitigen Auffinden von Schwachstellen zum Einsatz kommen.
- KI-gestützte Überwachung: Ein klassisches Security-Operations-Center (SOC) mit Analysten, Schichtbetrieb und manueller Prüfung von Alarmen hält mit der Vielzahl von Bedrohungen und Angriffen kaum noch Schritt. KI-Agenten unterstützen Analyse und Priorisierung und können vorab freigegebene Gegenmaßnahmen ausführen. Menschen entscheiden über kritische Eingriffe und tragen die Verantwortung.
Ein wenig in die Zukunft geschaut zeichnet sich ein IT-Betriebsmodell mit starker Unterstützung durch KI-Agenten ab. KI-Agenten können betroffene Systeme und die Ausnutzbarkeit von Schwachstellen schneller erkennen, Updates oder andere Schutzmaßnahmen empfehlen und automatisiert umsetzen.
Die Schlussfolgerung ist klar: Cyberresilienz erfordert deutlich mehr als schnelle Updates. Um mit der zunehmenden Geschwindigkeit KI-gestützter Bedrohungen Schritt zu halten, muss auch die Cyberabwehr stärker auf Automatisierung und KI-Unterstützung setzen – unter menschlicher Kontrolle.“
#DXCTechnology