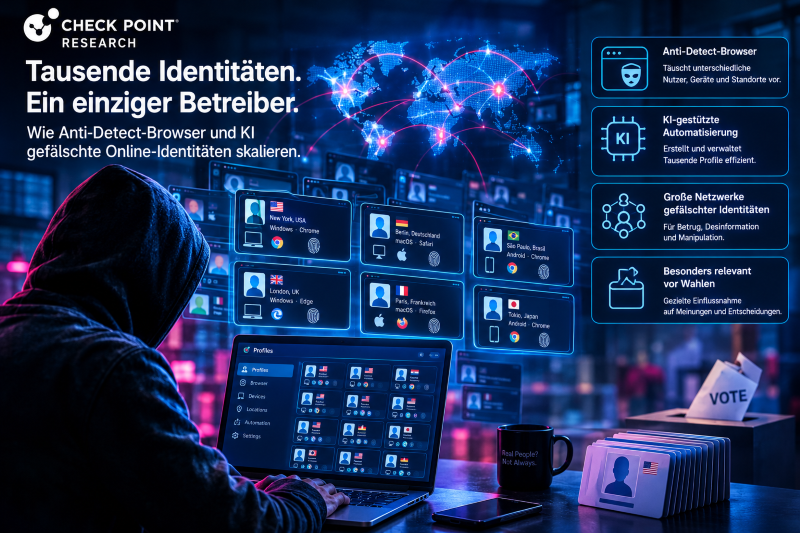
Angesichts der bevorstehenden Wahlen in mehreren Ländern zeigt eine Studie von Check Point Research auf, wie handelsübliche Tools in Kombination mit KI den Betrieb großer Netzwerke gefälschter Online-Identitäten erleichtern könnten. Die Untersuchung befasst sich mit Anti-Detect-Browsern – Tools, die es einem einzelnen Betreiber ermöglichen, Tausende von Browserprofilen zu verwalten, von denen jedes den Anschein erweckt, einen anderen Nutzer, ein anderes Gerät und einen anderen Standort zu repräsentieren. Zwar gibt es legitime Anwendungszwecke für diese Tools, doch haben die Forscher von Check Point deren Einsatz in kriminellen Ökosystemen dokumentiert, darunter Kontoübernahmen, Zahlungsbetrug und die Erstellung gefälschter Konten.
Jeder Browser gibt Informationen preis, anhand derer Websites einzelne Nutzer voneinander unterscheiden können. Dazu können die Bildschirmauflösung des Geräts, die Zeitzone, der Browsertyp, Schriftarten, WebGL-Informationen, Hardware-Eigenschaften und weitere Parameter gehören. Zusammen können diese Signale einen Browser-Fingerabdruck bilden.
Antidetect-Browser manipulieren diese Signale, sodass jedes Browserprofil als anderer Nutzer oder anderes Gerät erscheint. Sie werden häufig zur Verwaltung mehrerer Online-Konten eingesetzt, unter anderem auf Social-Media-Plattformen wie Facebook, Instagram, Tiktok, Youtube und X. Die Tools unterstützen zudem Konten in den Bereichen E-Commerce, Finanzdienstleistungen und berufliche Netzwerke.
Dies führt zu einer erheblichen Herausforderung hinsichtlich der Nachvollziehbarkeit. Ein Betreiber kann viele Profile steuern, während jedes einzelne für eine Plattform als unabhängiger Nutzer mit eigenen Geräteeigenschaften und einer eigenen Netzwerkidentität erscheint.
Zu den wichtigsten Ergebnissen der Untersuchung gehören:
- Wahlbeeinflussung und koordinierte Aktivitäten: Dieselbe Technologie, die potenziell zur Verwaltung gefälschter Konten genutzt wird, könnte koordinierte Einflussoperationen unterstützen, wodurch es für Plattformen und Nutzer schwieriger wird, authentisches öffentliches Engagement von inszenierten Aktivitäten zu unterscheiden.
- KI-gestützte Skalierung: KI-Integrationen und Automatisierung können es Betreibern ermöglichen, mehrere digitale Identitäten zu verwalten, Inhalte zu generieren und Interaktionen über verschiedene Konten hinweg zu automatisieren, wodurch der manuelle Aufwand für die Aufrechterhaltung dieser Operationen reduziert wird.
- Kontoübernahme: Durch die Kombination gestohlener Sitzungs-Cookies mit Browserprofilen, die darauf ausgelegt sind, legitime Nutzer nachzuahmen, können Angreifer Zugriff auf Konten erlangen, ohne herkömmliche Anmelde- oder Authentifizierungsprüfungen auszulösen.
- Finanzbetrug: Anti-Detect-Browser können Kriminellen dabei helfen, scheinbar nicht miteinander in Verbindung stehende Konten zu betreiben, wodurch betrügerische Aktivitäten durch herkömmliche Geräte- und Verhaltenssignale schwerer zu identifizieren sind.
Omer Dembinsky, Data Research Manager von Check Point Research: „Die Sorge gilt nicht mehr nur der Erstellung gefälschter Konten, sondern der Fähigkeit, Tausende von scheinbar unabhängigen digitalen Identitäten in großem Maßstab zu betreiben. Anti-Detect-Browser ermöglichen es den Betreibern, die Verbindungen zwischen den Konten zu verschleiern, während KI und Automatisierung die Erstellung von Inhalten und die Koordination der Aktivitäten über diese Konten hinweg erleichtern. Während Wahlperioden wirft dies eine weiterreichende Sorge auf: Dieselbe Infrastruktur, die für Finanzbetrug und Kontoübernahmen genutzt wird, könnte auch dazu verwendet werden, Online-Diskussionen zu manipulieren und den Anschein echter öffentlicher Beteiligung zu erwecken. Was online wie Tausende unabhängiger Stimmen erscheint, könnte in Wirklichkeit eine koordinierte Aktion sein, die von einem einzigen Akteur gesteuert wird.“
Anti-Detect-Browser erschweren die isolierte Bewertung einzelner Konten, deshalb sollten Unternehmen die Erkennung auf der Ebene der gesamten Infrastruktur und der Sitzungen verstärken. Check Point Research empfiehlt Sicherheitsteams, den Fokus auf mehrere Bereiche zu legen:
- Infrastruktursignale überwachen: Auf Indikatoren für Anti-Detect-Browser, den großflächigen Einsatz von Residential-Proxys und Muster zur Unterdrückung von WebRTC achten.
- Sitzungsüberwachung verstärken: Anomalien im Zusammenhang mit vorab authentifizierten Sitzungen und ungewöhnlichen Cookie-Injektionssequenzen identifizieren.
- Überprüfung der Kontrollen zur Betrugserkennung: Kontrollen, die stark auf Gerätekonsistenz oder Sitzungskontinuität beruhen bewerten, da diese Signale manipuliert werden können.
- Auf miteinander verbundene Aktivitäten achten: Verdächtiges Verhalten über verschiedene Konten hinweg beobachten, anstatt sich nur auf die Aktivitäten eines einzelnen Profils zu verlassen.
Anti-Detect-Browser haben legitime Anwendungsbereiche, doch dieselben Funktionen können auch für böswillige Aktivitäten genutzt werden. Die Kombination aus Identitätsfälschung, Automatisierung, Proxy-Infrastruktur und KI-gestützter Inhaltsgenerierung kann den Betrieb einer großen Anzahl scheinbar unabhängiger Online-Identitäten erleichtern.
Info: Weitere Details: https://research.checkpoint.com/2026/the-risk-of-ai-powered-antidetect-browsers-in-online-fraud-and-influence-operations/
#CheckPoint