Censys hat den State of the Internet-Report 2026 veröffentlicht. Der jährliche Forschungsbericht analysiert die globale Internet-Infrastruktur und untersucht, wie sich öffentlich erreichbare Systeme, Technologien und potenzielle Angriffsflächen verändern. Der diesjährige Bericht zeigt, dass insbesondere die rasante Verbreitung von KI-Anwendungen neue potenzielle Angriffsflächen entstehen lässt. Gleichzeitig bleiben bekannte Schwachstellen sowie mangelnde Transparenz über die eigene IT-Infrastruktur große Herausforderungen.
Für die fünfte Ausgabe des State of the Internet-Report analysiert Censys ARC, das Forschungsteam des Unternehmens, historische und aktuelle Daten der Censys-Internet-Map. Die Karte erfasst kontinuierlich weltweit öffentlich erreichbare Internet-Infrastruktur. Im Fokus des diesjährigen Berichts stehen fünf zentrale Bereiche: KI-Infrastruktur, industrielle Steuerungssysteme, der Umgang mit Software-Schwachstellen, die Infrastruktur von Cyberkriminellen sowie grundlegende Veränderungen der Internet-Landschaft. Der Report macht bislang übersehene Angriffsflächen sichtbar und liefert Unternehmen Erkenntnisse, um Sicherheitslücken gezielter zu identifizieren und ihre Abwehrmaßnahmen zu verbessern.
Die wichtigsten Ergebnisse des State of the Internet Report 2026 im Überblick:
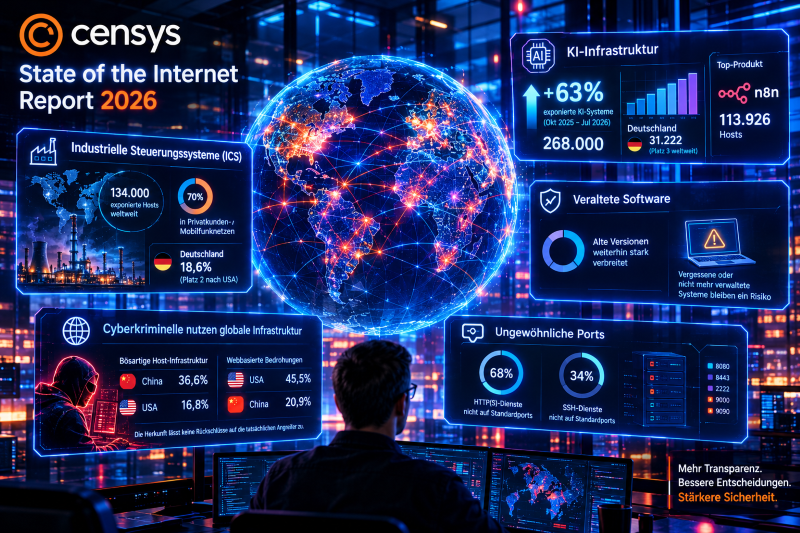
- KI-Infrastruktur wächst rasant: Die Zahl der exponierten Systeme mit KI-bezogenen Anwendungen stieg zwischen Oktober 2025 und Juli 2026 um 63 % auf nahezu 268.000. Deutschland belegt mit 31.222 Systemen weltweit den dritten Platz hinter den USA und China. Das mit großem Abstand am stärksten exponierte Produkt war n8n mit 113.926 Hosts, eine Plattform zur Automatisierung von Workflows und KI-Agenten. Eine Exposition beweist noch nicht, dass ein System unsicher ist. Doch der Zugriff dieser Plattformen auf Anmeldedaten und verbundene Dienste bedeutet, dass eine Kompromittierung weit über die KI-Anwendung selbst hinausreichen könnte.
- Industrielle Steuerungssysteme bleiben exponiert: Weltweit sind rund 134.000 Hosts mit industriellen Steuerungssystemen (ICS) über das Internet erreichbar. Rund 70 % befinden sich in Privatkunden- oder Mobilfunknetzen. Das erschwert die Zuordnung zu den verantwortlichen Betreibern und damit auch die Behebung potenzieller Sicherheitsprobleme. Unternehmen, die ausschließlich ihre bekannten Firmennetze überwachen, können solche Systeme leicht übersehen. Für Angreifer sind sie dagegen vergleichsweise einfach aufzuspüren. 18,6 % der erfassten exponierten HMIs sind in Deutschland verzeichnet, damit liegt Deutschland hinter den USA auf Platz zwei.
- Veraltete Software bleibt ein Risiko: Obwohl über einen Zeitraum von zweieinhalb Jahren zunehmend neuere Softwareversionen eingesetzt werden, ist die Zahl besonders alter, öffentlich erreichbarer Installationen nahezu unverändert. Dahinter könnten vergessene oder nicht mehr aktiv verwaltete Systeme stehen, die trotz ihres Alters weiterhin potenzielle Angriffspunkte darstellen.
- Cyberkriminelle nutzen globale Infrastruktur: 36,6 % der beobachteten bösartigen Host-Infrastruktur werden in China betrieben, 16,8 % in den USA. Dazu gehören etwa Command-and-Control-Systeme und Remote Control-Tools. Dagegen befinden sich 45,5 % der erfassten webbasierten Bedrohungen wie Phishing-Seiten in den USA und 20,9 % in China. Diese Unterschiede erlauben jedoch keine Rückschlüsse auf die tatsächliche Herkunft der Angreifer.
- Viele Dienste nutzen ungewöhnliche Ports: 68 % der erfassten HTTP(S)-Dienste und 34 % der SSH-Dienste laufen nicht auf ihren Standardports. Dadurch können sie bei herkömmlichen Sicherheitsprüfungen übersehen werden.
Der vollständige Report liefert weiterführende Analysen und Daten und ist als Download hier erhältlich: https://censys.com/2026-state-of-the-internet-report/?utm_source=cision&utm_medium=pr.
#Censys