 Sicherheitsforscher von Check Point haben mehrere groß angelegte Phishing-Kampagnen identifiziert, bei denen gefälschte Kalendereinladungen missbraucht werden, um Anmeldedaten zu stehlen. Einige werden als .ics-Anhang versendet. Da es sich bei der Datei um gültige Kalenderdaten handelt, nutzt der Angriff Kalenderfunktionen und das Vertrauen der Benutzer aus, ohne eine Software-Sicherheitslücke auszunutzen. Andere verwenden einen Link, der scheinbar zu einem anderen Ziel führt. Beide Methoden zielen darauf ab, die Anmeldedaten des Opfers zu stehlen.
Eine Kalendereinladung gehört zu den alltäglichsten Nachrichten am modernen Arbeitsplatz. Sie landet im Posteingang, erfordert nur wenige Sekunden Aufmerksamkeit und wird selten hinterfragt. Angreifer wissen das und nutzen nun gefälschte Besprechungseinladungen, um Anmeldedaten für Microsoft-Konten zu stehlen. Check Point hat diese Kampagnen verfolgt und seit dem 25. September 2026 einen deutlichen Anstieg festgestellt. Eine neue Erkennungsschicht, die speziell zur Identifizierung dieser Art von Angriffen entwickelt wurde, hat unter den E-Mails von Kunden mehr als 302.386 einzigartige Phishing-E-Mails identifiziert, die an mehr als 40.000 Organisationen versendet wurden. Die Kampagnen umfassen durchschnittlich mehr als 8.319 E-Mails pro aktivem Tag. Die E-Mails stammten von mehr als 33.890 verschiedenen Absenderdomänen und mehr als 247.270 eindeutigen Absenderadressen.
Die Aktivität lässt nicht nach, sondern nimmt zu. Das tägliche Volumen stieg von einigen Tausend E-Mails pro Monat im April auf mehr als 118.000 im September und auf mehr als 740.000 allein in den ersten beiden Oktoberwochen. Der bisher aktivste Tag war der 8. Oktober mit fast 200.000 E-Mails. Der Oktober stellt alles andere in diesem Zeitraum in den Schatten – das ist das tatsächliche Bild der Daten, kein Artefakt der grafischen Darstellung.
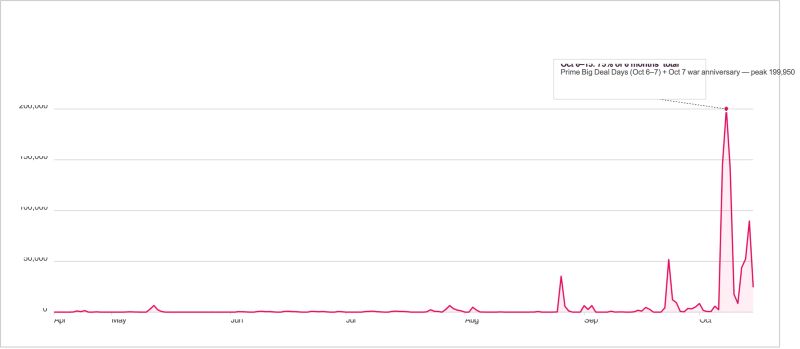
Bemerkenswerte Merkmale dieser Kampagne:
- Ein bösartiger Link, der in einer Kalendereinladung versendet wurde – ein Format, dem Nutzer selten misstrauisch gegenüberstehen.
- Ein Link, der als Microsoft-Anmeldeseite getarnt war und dazu diente, Anmeldedaten abzugreifen.
- Tausende verschiedener Absenderdomänen.
- Umfangreiche und anhaltende Aktivität, die noch bis zum 15. Oktober 2026 beobachtet wurde.
Fazit
Dies ist nicht die einzige Tarnung, die Angreifer nutzen. Die Forscher haben ähnliche Kampagnen beobachtet, die andere vertrauenswürdige, automatisierte Nachrichten missbrauchen, wie beispielsweise gefälschte Voicemail-Benachrichtigungen mit bösartigen Anhängen.
#CheckPoint