Qualys stellt „TruRisk Eliminate 2.0“ mit „TruConfidence“ vor. Die neue Engine für Remediation-Intelligence und Orchestrierung treibt die Vision von Qualys für „Autonomous RemOps“ voran – eine neue Kategorie für das Zeitalter der Frontier-AI. Aufbauend auf der umfangreichen Erfahrung von Qualys bei der Bereitstellung von einer halben Milliarde Patches mit einer Rollback-Rate von weniger als 0,1 Prozent – von denen 40 Prozent autonom bereitgestellt wurden – kombiniert „TruRisk Eliminate“ die neuesten Fortschritte in den Bereichen autonome Behebung, Behebungsintelligenz und Orchestrierung, um Unternehmen dabei zu unterstützen, Cyberrisiken sicher und in Maschinen-Geschwindigkeit zu beseitigen und gleichzeitig die Resilienz und Business-Continuity zu gewährleisten.
Da KI die Erkennung und Ausnutzung von Schwachstellen beschleunigt, ist die Fähigkeit zur Risikobehebung zu einem entscheidenden Engpass geworden. Sicherheitsteams müssen nicht nur feststellen, was behoben werden muss, sondern auch bereits vorhandene Schutzmaßnahmen berücksichtigen, den geeigneten und sicheren Behebungsweg auswählen, Bereitstellungsrisiken in immer komplexeren Umgebungen managen und sicherstellen, dass die Behebung erfolgreich war, ohne den Geschäftsbetrieb zu stören. Herkömmliche Behebungsprozesse, die auf manuellen Entscheidungen, Tickets und Punktlösungen basieren, waren nicht für dieses Maß an Geschwindigkeit oder Komplexität ausgelegt.
Autonome Exploits erfordern eine ebenso automatisierte Behebung, doch das Zögern der Unternehmen hat nichts mit der Automatisierung selbst zu tun, sondern mit dem mangelnden Vertrauen, dass es nicht zu einem Ausfall kommt“, erklärt Sumedh Thakar, Präsident und CEO von Qualys. „Deshalb freuen wir uns, ‚TruRisk Eliminate‘ mit ‚TruConfidence‘ vorzustellen. Damit gehen wir über das reine Patchen hinaus und setzen mit dem Risk-Operations-Center (ROC) Erkenntnisse zur Fehlerbehebung in die Tat um, sodass Unternehmen das Vertrauen haben, Cyberrisiken schnell zu reduzieren und gleichzeitig die Sorge vor Ausfällen zu verringern.“
„Jahrelang haben Sicherheitsteams Schwachstellen entdeckt und IT-Betriebsteams diese behoben. Diese Übergabe war für Ausnutzungszeiträume ausgelegt, die sich in Wochen bemessen ließen. Mit modernster KI lassen sich diese Zeiträume nun in Stunden messen, und keines der beiden Teams kann diese Lücke allein schließen“, sagt Jon Nelson, Principal Advisory Director im Bereich Security & Privacy bei der Info-Tech Research Group. „Qualys-Trurisk-Eliminate bietet der Sicherheitsabteilung einen praktikablen Weg, um die Behebung von Schwachstellen in maschineller Geschwindigkeit voranzutreiben – mit einer Bewertung der Patch-Zuverlässigkeit, schrittweisen Rollouts und patchlosen Abhilfemaßnahmen, die das Risiko von Betriebsstörungen verringern.“
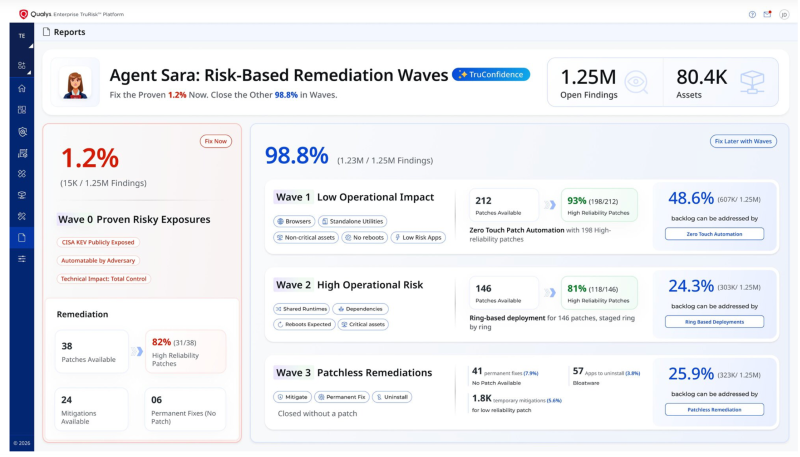
Truconfidence ist die Intelligenz-Engine für die Behebung von Cyberrisiken und deren Orchestrierung, die Trurisk-Eliminate in ein Betriebsmodell für „Autonomous RemOps“ verwandelt. Sie vereint die Funktionen, die Qualys in den letzten beiden Quartalen eingeführt hat, darunter den KI-gestützten Patch-Zuverlässigkeits-Score, die von Agent-Sara orchestrierte intelligente, wellenbasierte Behebung, Peer-to-Peer-Verteilung sowie kompensierende Kontrollen mit Erkenntnissen aus einer halben Milliarde realer Patch-Bereitstellungen. Diese Funktionen ermöglichen es Unternehmen, ihr Risiko mit möglichst wenig Betriebsbeeinträchtigungen zu reduzieren und gleichzeitig Doppelungen bei Schutzmaßnahmen zu vermeiden, die bereits durch bestehende Kontrollen abgedeckt sind. Damit wird der zentrale Betriebszyklus für „Autonomous RemOps“ etabliert: nur das Nötigste beheben, bestehende Kontrollen anrechnen, den richtigen Behebungsweg wählen, die Einführung steuern und nachweisen, dass die Maßnahme gehalten hat.
Trurisk-Eliminate mit Truconfidence ermöglicht Unternehmen:
Behebung über die gesamte hybride Angriffsfläche hinweg. Trurisk-Eliminate deckt nun nicht mehr nur agentenbasierte Endpunkte ab, sondern auch Perimetergeräte, die Cloud und Anwendungen, um dort, wo die Sicherheitslücke besteht, Patches zu installieren, ohne Patch Abhilfe zu schaffen, Programme zu deinstallieren, zu isolieren oder eine benutzerdefinierte Korrektur anzuwenden. Assets, auf denen kein Agent ausgeführt werden kann, werden über Qualys-Scanner und bestehende Sicherheits- und IT-Integrationen behoben, sodass nichts auf eine manuelle Umgehungslösung angewiesen ist.
Risiken reduzieren, wenn das Patchen keine Lösung ist. Truconfidence erfasst zunächst, was durch bestehende Sicherheitskontrollen bereits geschützt ist, sodass Teams doppelte Maßnahmen vermeiden. Bleiben Schwachstellen bestehen, identifiziert die integrierte Mitigations-Intelligenz von Drittanbietern verfügbare Ausgleichskontrollen und wendet Abhilfemaßnahmen über Sicherheitstools an, die Kunden bereits an ihren Perimeter- und Endpunkten einsetzen. Dies reduziert das Risiko, während eine dauerhafte Lösung geplant oder validiert wird, und führt Unternehmen weg vom „Warten auf einen Patch“ hin zum „Ergreifen der richtigen verfügbaren Maßnahme“.
Sichern Sie die Betriebskontinuität ohne Geschäftsunterbrechungen nach der Behebung. Nach jeder Maßnahme überwacht Trurisk-Eliminate den Systemzustand durch Integrationen mit Partnern wie Dynatrace und achtet dabei auf CPU-Spitzen, Speicherprobleme und andere dienstbeeinträchtigende Zustände. Wenn eine Korrektur nicht von Dauer ist, erklärt die KI-gestützte Patch-Fehleranalyse die Ursache und empfiehlt Korrekturmaßnahmen wie beispielsweise ein Rollback.
#Qualys