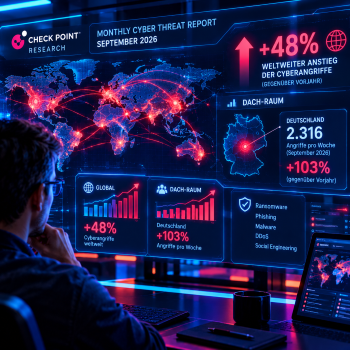
 Der Monthly-Cyber-Threat-Report für September 2026 von Check Point Research (CPR), die Sicherheitsforschungsabteilung von Check Point Software Technologies, zeigt einen weltweiten Anstieg der Cyberangriffe um 48 % gegenüber dem Vorjahr. Im DACH-Raum zogen die Angriffszahlen kräftig an: In Deutschland wurden Organisationen im September durchschnittlich 2316-mal pro Woche angegriffen und damit mehr als doppelt so häufig wie im Vorjahresmonat (+103 %).
Im vergangenen Monat verzeichneten Unternehmen laut CPR weltweit durchschnittlich 2803 Cyber-Angriffe pro Woche. Das entspricht einem Anstieg von 16 % gegenüber dem Vormonat und von 48 % gegenüber dem Vorjahreszeitraum. Der Blick auf die vergangenen Monate unterstreicht die Dynamik: Seit Mai stieg die Zahl der wöchentlichen Angriffe pro Organisation von 2055 auf 2803, ein Plus von 36 % innerhalb von fünf Monaten. Für die Sicherheitsforscher ist das kein kurzfristiger Ausschlag, sondern eine anhaltende Entwicklung.
Auch im DACH-Raum zogen die Angriffszahlen kräftig an: In Deutschland wurden Organisationen im September durchschnittlich 2316-mal pro Woche angegriffen und damit mehr als doppelt so häufig wie im Vorjahresmonat (+103 %). Das ist der stärkste Zuwachs im deutschsprachigen Raum. Österreich kam auf 3077 Angriffe (+96 %), die Schweiz auf 1928 Angriffe (+99 %) (siehe Abbildung 1).
|
Region
|
Durchschn. wöchentl. Angriffe p. Organisation
|
Veränderung zum Vorjahreszeitraum
|
|
Deutschland
|
2316
|
+103%
|
|
Schweiz
|
1928
|
+99%
|
|
Österreich
|
3077
|
+96%
|
|
Europa
|
2545
|
+61%
|
|
Nordamerika
|
2197
|
+50%
|
|
Lateinamerika
|
3813
|
+35%
|
|
Afrika
|
3701
|
+28%
|
|
Asien-Ozeanien
|
3593
|
+35%
|
|
Global
|
2803
|
+48%
|
Durchschnittliche Anzahl wöchentlicher Cyberangriffe pro Organisation nach Ländern und Regionen im September 2026, inklusive Vorjahresvergleich (Quelle: Check Point Software Technologies).
Cyberangriffe – Lagebericht für Deutschland nach Sektoren
Hierzulande waren die folgenden Sektoren am meisten von Cyber-Angriffen betroffen (Die Pfeile beziehen sich auf die Veränderung des Rankings im Vergleich zum Vormonat August 2026):
-
↔ Bildung
-
↔ Energie & Versorgungsunternehmen
-
↔ Hardware & Halbleiter
-
↔ Unternehmensdienstleistungen
-
↔ Telekommunikation
Cyberangriffe nach Regionen und Sektoren (global)
Das Bildungswesen blieb im September 2026 mit durchschnittlich 6656 Angriffen pro Organisation und Woche die weltweit am stärksten betroffene Branche. Das entspricht einem Plus von 59 % gegenüber dem Vorjahr und von 24 % gegenüber August. Erklärbar ist der sprunghafte Anstieg womöglich mit dem Start des neuen Schul- und Studienjahres, denn ab diesem Zeitpunkt verbinden sich Schüler, Lehrer, Eltern und andere Nutzer wieder mit den Netzwerken der Bildungseinrichtungen (siehe Abbildung 2).

Durchschnittliche Anzahl wöchentlicher Cyberangriffe pro Organisation im Bildungswesen verglichen mit dem globalen Durchschnitt aller Sektoren von Mai bis September 2026.
Auf Platz zwei folgte die Telekommunikationsbranche mit 3483 Angriffen pro Woche (+29 %), knapp vor dem Regierungssektor mit 3443 Angriffen (+37 %). Beide Branchen verbindet eine breite Nutzerbasis, die Bereitstellung essenzieller Dienste und komplexe digitale Umgebungen, die Angreifern zahlreiche Ansatzpunkte bieten.

Durchschnittliche weltweite Anzahl wöchentlicher Cyber-Angriffe nach Sektoren im September 2026 verglichen mit September 2025 (Quelle: Check Point Software Technologies Ltd.).
Geografisch betrachtet verzeichnete Europa den stärksten Zuwachs. Mit durchschnittlich 2545 Angriffen pro Woche stiegen die Zahlen hier um 61 % gegenüber dem Vorjahr. Lateinamerika war beim Angriffsvolumen mit 3813 Attacken pro Woche (+35 %) erneut die am stärksten betroffene Region, gefolgt von Afrika mit 3701 Angriffen (+28 %) und der APAC-Region mit 3593 Angriffen (+35 %). Zwar liegt das absolute Volumen weiterhin unter dem der führenden Regionen, die Dynamik deutet aber auf eine sich rasch verschärfende Bedrohungslage für europäische Organisationen hin. Auch Nordamerika legte mit einem Plus von 50 % auf 2197 Angriffe deutlich zu.
Mehr GenAI-Nutzung, mehr Risiko für sensible Daten
Generative KI ist im Unternehmensalltag fest verankert, und mit der Nutzung wächst auch das Risiko, dass sensible Informationen in KI-Tools landen. Nachdem die Rate riskanter Prompts im August auf den niedrigsten Stand seit Monaten gefallen war, zog sie im September wieder an.
-
Jeder 39. GenAI-Prompt barg im September ein hohes Risiko, sensible Daten preiszugeben (August: jeder 43.). Die globale Expositionsrate lag damit bei 2,5 %.
-
Betroffen waren 89 % der Unternehmen, die regelmäßig GenAI-Tools verwenden.
-
Weitere 14 % der Prompts enthielten potenziell sensible Informationen.
-
Unternehmensnutzer generierten im Schnitt 131 Prompts pro Monat, nach 106 im August.
-
Unternehmen setzten durchschnittlich acht verschiedene GenAI-Tools ein.
Welche Informationen dabei preisgegeben werden, zeigt die Auswertung nach Datenkategorien: Am häufigsten tauchten Netzwerk- und IT-Infrastrukturdaten wie Hardware- und Netzwerkkonfigurationen oder IP-Adressen auf, und zwar bei 71 % der Unternehmen. Es folgten Finanzdaten (70 %), Rechts- und Regulierungsinformationen (68 %), Personal- und HR-Daten (62 %) sowie personenbezogene Daten (60 %). Die Werte geben den Anteil der Unternehmen an, bei denen die jeweilige Kategorie beobachtet wurde, nicht den Anteil der Prompts.
Auch über das E-Mail-Postfach erhöhten Cyber-Kriminelle im September den Druck: Jede 91. E-Mail (1,1 %) wurde als Phishing eingestuft, nach jeder 112. E-Mail (0,89 %) im August. Von den Phishing-Mails enthielten 81 % Links und 11 % Anhänge. Bösartige Links bleiben damit die wichtigste Angriffsmethode, die übrigen Kampagnen setzten auf Social-Engineering ganz ohne Link oder Anhang.
Ransomware bleibt deutlich über Vorjahresniveau
Im September 2026 wurden 824 Ransomware-Angriffe öffentlich vermeldet, 53 % mehr als im September 2025. Nach 1042 Angriffen im August ging die Zahl im Monatsvergleich zwar zurück, blieb aber klar über dem Vorjahreswert. Unternehmensdienstleistungen waren mit 31,3 % aller Opfer erneut die am stärksten betroffene Branche, gefolgt von Konsumgütern & Dienstleistungen (15,2 %) und industrieller Fertigung (11,0 %). Da Dienstleister häufig Daten oder Systemzugänge im Auftrag mehrerer Kunden verwalten, kann ein einzelner Vorfall weit über das betroffene Unternehmen hinaus Folgen haben.
Nordamerika war mit 46 % der gemeldeten Vorfälle weiterhin die am stärksten betroffene Region, gefolgt von Europa (25 %) und der APAC-Region (17 %). Auf Länderebene entfielen 41,9 % der Opfer auf die USA, mit deutlichem Abstand vor Deutschland (4,0 %) und Kanada (3,6 %).
*Anmerkung: Diese Erkenntnisse stammen von sogenannten Ransomware-Shame Sites, die von Erpressergruppen genutzt werden, um ihre Opfer öffentlich aufzulisten. Diese Angaben sind zwar von Natur aus selektiv, bieten jedoch einen wertvollen Einblick in das Ausmaß, die Verbreitung und die sich entwickelnden Taktiken des Ransomware-Ökosystems.
Die aktivsten Ransomware-Gruppen im September 2026
An der Spitze gab es einen Wechsel: The Gentlemen löste Qilin als aktivste Gruppe ab. Über die drei führenden Akteure hinaus meldeten 80 weitere Erpressergruppen im September Angriffe.
-
The Gentlemen war für 13 % der veröffentlichten Angriffe verantwortlich. Die seit Mitte 2025 aktive und schnell wachsende Ransomware-as-a-Service-Gruppe (RaaS) verkauft zugleich Erstzugänge zu Unternehmensnetzwerken und greift Windows-, Linux- und ESXi-Umgebungen an.
-
Qilin folgte mit 9 %. Die etablierte RaaS-Gruppe veröffentlicht seit 2022 ihre Opfer und stellt ihren Partnern Infrastruktur für Verschlüsselung, Verhandlungen und Support bereit.
-
Akira kam auf 5 %. Die 2023 erstmals beobachtete RaaS-Gruppe setzt Schadsoftware für Windows-, Linux- und ESXi-Systeme ein.

Patrick Fetter, Lead Sales Engineer & Cyber Security Evangelist bei Check Point, ordnet die Ergebnisse ein:
„Dass sich die Angriffe auf deutsche Unternehmen innerhalb eines Jahres mehr als verdoppelt haben, ist kein Ausreißer mehr. Es ist vielmehr ein Zeichen dafür, dass Angreifer ihre Kampagnen in einem Tempo skalieren, mit dem manuelle Abwehrprozesse nicht mehr Schritt halten. Besonders aufhorchen lässt mich, dass Netzwerk- und IT-Infrastrukturdaten bei 71 % der Unternehmen in GenAI-Prompts auftauchen. Wer Konfigurationen und IP-Adressen in KI-Tools kopiert, liefert Angreifern im Ernstfall die Landkarte zum eigenen Netzwerk gleich mit. Die Nutzung von KI braucht deshalb dieselben klaren Leitplanken wie jeder andere Datenfluss im Unternehmen.“
Info: Über die Datengrundlage
Die Erkenntnisse stammen aus Check Points KI-Plattform Threatcloud, die täglich Millionen von Indikatoren für Kompromittierungen (IoCs) analysiert. Threatcloud wird von über 50 KI-gesteuerten Engines angetrieben und mit Informationen aus mehr als 150 000 Netzwerken und Millionen von Endpunkten gespeist. Damit biete Threatcloud einen der umfassendsten Echtzeit-Überblicke der globalen Bedrohungslage, die derzeit verfügbar sind. Weitere Informationen finden sich hier: https://blog.checkpoint.com/research/september-2026-cyber-threat-landscape-global-attacks-jump-48-as-phishing-and-genai-data-exposure-rise/
#Check Point