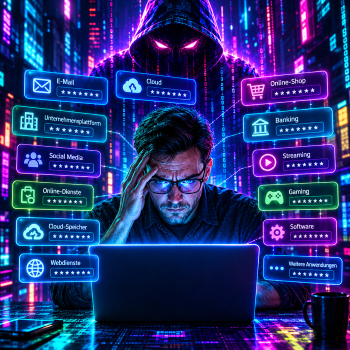
 Die Zahl digitaler Konten wächst kontinuierlich. E-Mail-Dienste, Cloud-Anwendungen, Online-Shops, Unternehmensplattformen und zahlreiche weitere Anwendungen erfordern jeweils eigene Zugangsdaten. Gleichzeitig entwickeln sich auch die Methoden weiter, mit denen Cyberkriminelle versuchen, sich Zugriff auf diese Daten zu verschaffen.
Für Unternehmen und Privatanwender wird es deshalb zunehmend wichtiger, IT-Sicherheit nicht als isolierte Einzelmaßnahme zu betrachten, sondern als festen Bestandteil des digitalen Alltags.
Einzigartige Zugangsdaten statt Passwort-Wiederverwendung
Ein weit verbreitetes Problem ist die Wiederverwendung von Passwörtern. Wer dieselbe Kombination für mehrere Dienste verwendet, erleichtert Angreifern den Zugriff auf weitere Konten, sobald eines dieser Konten kompromittiert wurde.
Einzigartige und ausreichend komplexe Passwörter können dieses Risiko reduzieren. Da es praktisch unmöglich ist, eine große Zahl unterschiedlicher Kombinationen dauerhaft im Gedächtnis zu behalten, können digitale Werkzeuge dabei unterstützen. Ein Passwortmanager kann Zugangsdaten verschlüsselt verwalten und dabei helfen, für unterschiedliche Dienste jeweils eigene Passwörter zu verwenden.
Sicherheit muss zu den Arbeitsprozessen passen
Insbesondere in Unternehmen sollte IT-Sicherheit nicht ausschließlich aus immer neuen Regeln und Vorgaben bestehen. Sind Sicherheitsrichtlinien im Arbeitsalltag zu kompliziert, steigt die Wahrscheinlichkeit, dass Mitarbeiter nach einfachen Wegen suchen, diese zu umgehen.
Benutzerfreundliche Lösungen können deshalb einen wichtigen Beitrag leisten. Automatisierte Anmeldeprozesse, eine zentrale Verwaltung und sichere Möglichkeiten zum Teilen von Informationen können Arbeitsabläufe vereinfachen. Gleichzeitig lässt sich vermeiden, dass sensible Zugangsdaten unkontrolliert per E-Mail oder über Chat-Anwendungen weitergegeben werden.
Auch moderne Authentifizierungsverfahren entwickeln sich kontinuierlich weiter. Passkeys ermöglichen beispielsweise eine Anmeldung, ohne dass Nutzer bei jedem Dienst ein klassisches Passwort eingeben müssen. Langfristig könnten sie damit eine wichtige Ergänzung zu herkömmlichen Zugangsdaten oder in bestimmten Einsatzszenarien auch eine Alternative dazu darstellen.
Mehr als nur ein starkes Passwort
Ein sicheres Passwort allein reicht für eine umfassende Sicherheitsstrategie nicht aus. Wo immer möglich, sollte zusätzlich eine Multifaktor-Authentifizierung aktiviert werden. Regelmäßige Software-Updates, kontrollierte Zugriffsrechte und ein entsprechendes Sicherheitsbewusstsein der Mitarbeiter gehören ebenfalls zu den grundlegenden Schutzmaßnahmen.
Das Thema bleibt besonders relevant, weil kompromittierte Zugangsdaten häufig den ersten Schritt zu weiteren Unternehmenssystemen darstellen. Netzpalaver berichtet regelmäßig über aktuelle Entwicklungen in den Bereichen IT-Sicherheit und Digitalisierung, darunter auch über moderne Verfahren zum Schutz digitaler Identitäten.
Aufmerksamkeit bleibt entscheidend
Technische Lösungen können zahlreiche Aufgaben übernehmen, ersetzen jedoch nicht die Aufmerksamkeit der Anwender. Phishing-Nachrichten, gefälschte Anmeldeseiten und manipulierte Anhänge zielen häufig darauf ab, menschliche Fehler auszunutzen.
Unternehmen sollten technische Sicherheitsmaßnahmen daher mit regelmäßiger Sensibilisierung und Schulung kombinieren. Auch das Bundesamt für Sicherheit in der Informationstechnik stellt Informationen und Empfehlungen für eine sichere digitale Arbeitsumgebung und den sicheren Umgang mit digitalen Anwendungen bereit.
Die Zukunft der digitalen Identität wird voraussichtlich zunehmend von Passkeys, biometrischen Verfahren und weiteren modernen Authentifizierungstechnologien geprägt. Bis dieser Wandel vollständig vollzogen ist, bleiben gute Passwortgewohnheiten jedoch ein wichtiger Bestandteil einer belastbaren IT-Sicherheitsstrategie.
Original in holländisch
Waarom goede digitale gewoonten belangrijk blijven
Het aantal digitale accounts groeit voortdurend. E-mail, clouddiensten, webwinkels, bedrijfsplatforms en talloze andere toepassingen vereisen allemaal hun eigen inloggegevens. Tegelijkertijd ontwikkelen ook de methoden waarmee cybercriminelen toegang proberen te krijgen tot deze gegevens zich verder.
Voor bedrijven én particuliere gebruikers wordt het daarom steeds belangrijker om beveiliging niet als een afzonderlijke maatregel te beschouwen, maar als een vast onderdeel van het digitale dagelijks leven.
Unieke inloggegevens in plaats van wachtwoordhergebruik
Een veelvoorkomend probleem is het hergebruiken van wachtwoorden. Wie dezelfde combinatie voor meerdere diensten gebruikt, maakt het aanvallers gemakkelijker om bij een gecompromitteerd account ook andere accounts te proberen.
Unieke en voldoende complexe wachtwoorden kunnen dit risico verkleinen. Omdat het vrijwel onmogelijk is om veel verschillende combinaties permanent te onthouden, kunnen digitale hulpmiddelen hierbij praktische ondersteuning bieden. Een wachtwoordmanager kan inloggegevens versleuteld beheren en helpen om voor verschillende diensten verschillende wachtwoorden te gebruiken.
Beveiliging moet aansluiten bij de werkprocessen
Vooral binnen bedrijven mag IT-beveiliging niet uitsluitend bestaan uit steeds nieuwe regels. Wanneer beveiligingsrichtlijnen in het dagelijks werk te ingewikkeld zijn, wordt de kans groter dat medewerkers op zoek gaan naar eenvoudige manieren om deze te omzeilen.
Gebruiksvriendelijke oplossingen kunnen daarom een belangrijke bijdrage leveren. Geautomatiseerde inlogprocessen, centraal beheer en veilige mogelijkheden voor het delen van gegevens kunnen het werk gemakkelijker maken en er tegelijkertijd voor zorgen dat gevoelige inloggegevens niet ongecontroleerd via e-mail of chatapps worden doorgestuurd.
Ook moderne authenticatie blijft zich ontwikkelen. Passkeys maken het bijvoorbeeld mogelijk om in te loggen zonder dat gebruikers bij iedere dienst een traditioneel wachtwoord hoeven in te voeren. Op lange termijn kunnen ze daardoor een belangrijke aanvulling op, of zelfs een alternatief voor, traditionele inloggegevens vormen.
Meer dan alleen een sterk wachtwoord
Een veilig wachtwoord alleen is niet voldoende voor een uitgebreide beveiligingsstrategie. Waar mogelijk moet ook multifactorauthenticatie worden ingeschakeld. Regelmatige software-updates, gecontroleerde toegangsrechten en bewustwording onder medewerkers behoren eveneens tot de belangrijkste basismaatregelen.
Het onderwerp blijft bijzonder relevant omdat inloggegevens vaak de eerste stap vormen naar andere bedrijfssystemen. Netzpalaver besteedt regelmatig aandacht aan actuele ontwikkelingen op het gebied van IT-beveiliging en digitalisering, waaronder moderne methoden voor het beschermen van digitale identiteiten.
Alertheid blijft essentieel
Technische oplossingen kunnen veel taken overnemen, maar vervangen de oplettendheid van gebruikers niet. Phishingberichten, valse inlogpagina’s en gemanipuleerde bijlagen zijn vaak gericht op het uitbuiten van menselijke fouten.
Bedrijven zouden technische beveiligingsmaatregelen daarom moeten combineren met regelmatige voorlichting. Het Bundesamt für Sicherheit in der Informationstechnik biedt eveneens nuttige informatie en aanbevelingen voor een veilige digitale werkomgeving en dagelijks gebruik.
De toekomst van digitale identiteit zal waarschijnlijk steeds sterker worden bepaald door passkeys, biometrische methoden en andere moderne authenticatietechnieken. Totdat deze overgang volledig is voltooid, blijven goede wachtwoordgewoonten echter een belangrijk onderdeel van een robuuste IT-beveiligingsstrategie.