Check Point Software Technologies verkündet die vollständige Integration von „Check Point CloudGuard Network Security“ in Nutanix-AOS 7.3 – inklusive Flow-Network-Security.
Flow-Network-Security erweitert die Funktionen für Mikro-Segmentierung um Entitätsgruppen, vNIC-spezifische Richtlinien und globale Richtlinienbereiche. Diese Integration ermöglicht es Kunden, Cloudguard-Network-Security mithilfe der nativen Service-Insertion- und Firewall-Verkettungsfunktionen von Nutanix nahtlos zu implementieren – vollständig integriert mit Flow-Virtual-Networking (FVN) für eine optimierte, leistungsstarke und skalierbare Netzwerksicherheit.
Vereinfachtes Zero-Trust mit Cloudguard und Service-Insertion
Der nächste Schritt der Integration baut auf der langjährigen Partnerschaft zwischen Check Point und Nutanix auf und erweitert sie. Mit AOS 7.3 und Service-Insertion wird Cloudguard-Network-Security zu einem starken Sicherheitstool im Nutanix-Ökosystem. Der Datenverkehr zwischen VMs oder über Tenant-Zonen hinweg kann nun automatisch über Cloudguard-Network-Security-Firewalls zur Überprüfung und Durchsetzung umgeleitet werden – ohne manuelle Konfiguration von Routing-Tabellen oder VLANs.
Die erweiterte Integration ermöglicht:
- Zero-Trust-Architektur,
- Ost-West-Mikro-Segmentierung,
- Multi-Tenant-Sicherheit,
- Traffic-Protokollierung und Compliance,
- Transparente Ost-West-Traffic-Überprüfung innerhalb der Private-Cloud,
- Nord-Süd-Sicherheitsdurchsetzung für den in die Nutanix-Umgebung eintretenden oder ausgehenden Traffic sowie
- Dynamische, richtlinienbasierte Service-Verkettung zur Anwendung mehrerer Überprüfungsebenen.
So funktioniert Firewall-Verkettung mit Cloudguard-Network-Security
Mit sogenannter Firewall-Verkettung lässt sich eine Dienstkette definieren, sodass der Datenverkehr eine Reihe von Prüfpunkten wie Check-Point-Firewalls, IDS/IPS und andere Appliances in einer festgelegten Reihenfolge durchläuft, die nicht auf statischem Routing, sondern auf dynamischen Richtlinien basiert. Hier eine Veranschaulichung des Prinzips:
[VM1] → [Cloudguard-Network-Security-NGFW] → [Traffic-Analyzer] → [VM2]
Mit Nutanix-Flow Virtual-Networking können Sicherheitsingenieure Traffic-Richtlinien definieren, die ausgewählte Datenströme automatisch über das Cloudguard-Network-Security-Gateway leiten. Cloudguard-Network-Security überprüft und filtert den Datenverkehr dann mithilfe seiner branchenführenden Technologien für Bedrohungsabwehr, Anwendungskontrolle, IPS, Virenschutz und Bot-Abwehr, die alle zentral über die SmartConsole oder das Infinity Portal von Check Point verwaltet werden.
Wichtige Vorteile für Kunden von Nutanix und Cloudguard-Network-Security
- Verbesserte Compliance: Durchsetzung von Zero Trust und KI-gestützter Datenverkehrsüberprüfung für regulierte Daten.
- Beschleunigte Bereitstellung: Die Integration der Software von Check Point mit Nutanix-NCM-Self-Service (ehemals CALM Blueprint) beschleunigt die Bereitstellung und bietet Standardvorlagen mit flexiblen Konfigurationsmöglichkeiten.
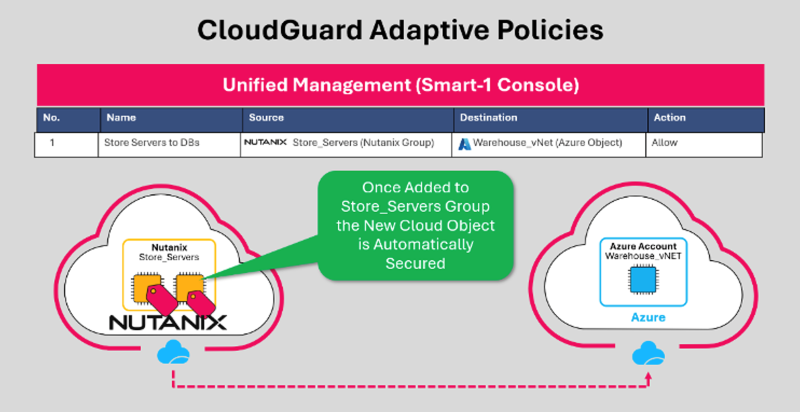
- Senkung der Kosten für Sicherheitsmaßnahmen mit den adaptiven Richtlinien von Cloudguard Network Security: Durch die Integration mit Nutanix Prism Central importiert CloudGuard Network Security Kategorien, Tags, Endpunktgruppen und Identitäten virtueller Maschinen in sein Sicherheitsmanagement-Framework. Durch die Verwendung von Nutanix-Kategorien und -Tags können Sicherheitsrichtlinien erstellt werden, die sich automatisch an Änderungen in der virtuellen Infrastruktur anpassen. Wenn beispielsweise eine neue Nutanix Store Server VM bereitgestellt und zur Gruppe „Store_Servers“ hinzugefügt wird, erhält sie automatisch die Richtlinien für die Gruppe „Store Servers“, wodurch ein kontinuierlicher und konsistenter Schutz ohne manuelle Eingriffe gewährleistet ist.
Gemeinsame Funktionen und Beschreibung
Zero Trust-Mikrosegmentierung: Durchsetzung von L3–L7-Sicherheitsrichtlinien, Anwendungs- und Benutzerblockierung zwischen Cloud-Subnetzen und Workloads.
Dynamische Verkehrssteuerung: Weiterleitung des Datenverkehrs basierend auf Richtlinien, nicht auf statischen Regeln.
Mehrstufige Sicherheit: Verkettung mehrerer Dienste (z. B. FW + IPS).
Integrierte Überwachung: Transparenz durch Flow Visualizer + Check Point-Protokolle
Reduzierte Komplexität: Keine manuelle Netzwerkkonfiguration – vollständig softwaredefiniert
#CheckPoint