Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Sonntag, Oktober 11, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

Steigende Compliance-Anforderungen stressen Security-Professionals

12. März 2020


Steigende Compliance-Anforderungen und die wachsende Zahl an Regulierungen stellen den größten Stressfaktor für Security-Experten dar, wie eine aktuelle Befragung des PAM-Spezialisten Thycotic nun offenbart. So stimmen 42 Prozent der befragten IT-Sicherheitsverantwortlichen zu, dass die Notwendigkeit, immer mehr Richtlinien erfüllen zu müssen, ihren Stress erhöht. Ein Drittel beklagt darüber hinaus lange Arbeitszeiten und die Unvermeidlichkeit von Überstunden. Weitere Stressfaktoren sind zudem die steigende Zahl an Sicherheitsvorfällen sowie zu kleine Security-Budgets.

Dies stellt die Unternehmen vor große Herausforderungen in Sachen Mitarbeiterbindung: Wie die Befragung von mehr als 500 Sicherheitsentscheidern weltweit zeigt, zählen zu den größten Hürden beim Halten von Mitarbeitern unter anderem Burnout aufgrund übermäßiger Arbeitsbelastung (45 %). Aber auch Faktoren wie das Fehlen klarer Karriereziele und mangelnde Aufstiegsmöglichkeiten (37 %) und mangelnde Unterstützung durch Führungskräfte bei der Schulung, Beurteilung und Entwicklung von Mitarbeitern (40 %) verstärken den Fachkräftemangel.


„Business-Bodyguard“: Was Security-Experten motiviert
Die vollständigen Report-Ergebnisse stehen nach einer E-Mail-Akkreditierung  hier zum Download bereit.

Gefragt nach der Motivation für ihren Job und den Gründen, die sie jeden Tag aufs Neue ins Büro gehen lassen, nannten mehr als Dreiviertel der Security-Experten ihre Bedeutung und Verantwortlichkeit für die Cybersicherheit ihres Unternehmens. So sehen sich 29 Prozent als „Business-Bodyguard“, 25 Prozent als „Hüter der Ethik“, der eine entscheidende Rolle beim Schutz der Datenintegrität sowie der Privatsphäre von Kunden und Mitarbeitern spielt, und 23 Prozent nennen sich selbst einen „Rätselmeister“, der intellektuelle Herausforderungen im Kampf gegen Cyberangreifer löst. Nur drei Prozent gaben an, dass es ihnen schwerfällt, sich zu motivieren, morgens zur Arbeit zu gehen.

Der Hauptmotivator für den eigenen Job ist für ein Viertel der Befragten „Spaß an der Arbeit“, 14 Prozent schätzen es, neue Dinge lernen zu können, und 13 Prozent motivieren sich vor allem mit der Bezahlung und dem damit verbundenen Luxus, sich Dinge kaufen zu können.


Security-Verantwortliche wünschen sich Wertschätzung ihrer Arbeit
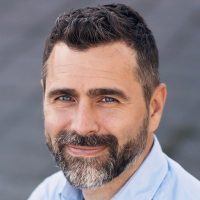
Joseph Carson, Chief Security Scientist, Thycotic

„CISOs und Security-Professionals haben heutzutage einen der anspruchsvollsten und dynamischsten Jobs überhaupt und unsere Studie zeigt, dass sich der Großteil von ihnen wünscht, die Wertschätzung und Aufmerksamkeit von ihrem Unternehmen zu erfahren, die sie verdienen“, so Joseph Carson, Chief Security Scientist und Advisory CISO bei Thycotic. „Ständig im Dienst zu sein, alle Unternehmens-Assets fortlaufenden schützen zu müssen, den Rest des Unternehmens zu schulen und gleichzeitig den Finger am Puls der Zeit zu halten in Sachen neueste Compliance-Mandate und Vorschriften, fordert jedoch seinen Tribut. So ist es nicht wirklich überraschend, dass Burnout und Stress bei Security-Verantwortlichen an der Tagesordnung sind. Dies fördert klar den Fachkräftemangel, da potenzielle neue Talente abgeschreckt werden und sich stattdessen für eine ebenso interessante, aber weniger stressige Karriere in einem anderen Bereich entscheiden. Um den Druck auf Sicherheitsexperten zu verringern und neue Talente anzulocken, ist es unerlässlich, dass alle Mitarbeiter in einem Unternehmen Sicherheit als grundlegendes Fundament betrachten und den geschäftlichen Nutzen verstehen. Die Förderung einer Kultur, in der die Mitarbeiter keine Angst haben müssen, ein potenzielles Cyber-Sicherheitsproblem zu melden, ist ebenfalls enorm wichtig, denn je früher ein Problem gemeldet wird, desto geringer sind die Auswirkungen in Form von Stress und Kosten für das Unternehmen.“

Die vollständigen Report-Ergebnisse stehen nach einer E-Mail-Akkreditierung  hier zum Download bereit.

#Thycotic
Tags:ArbeitsbelastungBurn-OutCISOComplianceCybercrimeCyberdefenseCybersecurityCybersicherheitCyberstressInfosecIT-SicherheitITSECPAMPrivilege-Account-ManagementStressfaktorenStudieThycotic
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner12. März 2020

Weitere interessante Beiträge

Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt

WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen

Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis

KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance

Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Angebliche Premium-Smartphones entpuppen sich als Malware-infizierte Niedrigpreisangebote

load more

Neueste Beiträge

  • Windows-Server im Mittelstand – Lizenzmodelle, CALs und was die Kosten wirklich treibt
  • WordPress und Ladezeit – Welche Faktoren die Sichtbarkeit wirklich beeinflussen
  • Auth0 ermöglicht SEGA-Fans ein reibungsloses und sicheres Gaming-Erlebnis
  • KnowBe4 und Anthropic integrieren den Agent-Risk-Manager und die Claude-Compliance-API für Sicherheit und Governance
  • Ransomware-Gruppe Luna Moth betreibt Datenerpressung wie ein Geschäftsmodell

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs