Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Montag, September 28, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

Das Sicherheitsniveau vieler Unternehmen wird der aktuellen Bedrohungslandschaft meist nicht gerecht

27. November 2019
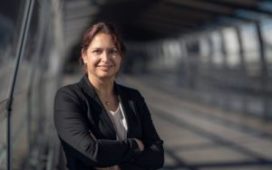
Markus Kahmen, Regional Director DACH bei Thycotic

Cybersecurity 2020: Prognosen und Tipps von Markus Kahmen, Regional Director DACH bei Thycotic

Privilegierte Accounts bleiben beliebtes Einfallstor für Hacker: Privilegierte Unternehmenskonten sind seit vielen Jahren eines der beliebtesten Einfallstore, über die sich Cyberkriminelle Zugang zu Systemen und sensiblen Daten verschaffen. Das wird sich auch im nächsten Jahr nicht ändern, denn was die Verwaltung und Absicherung privilegierter Accounts (dazu zählen Administratoren-, Service-, Maschinen- oder Datenbank-Konten) angeht, haben viele Unternehmen immer noch erheblichen Nachholbedarf. Wie der aktuelle State of PAM Maturity Report 2019 von Thycotic zeigt, haben 55 Prozent der Unternehmen keinen Überblick darüber, wie viele privilegierte Konten sie haben oder wo sich diese befinden. Mehr als die Hälfte dieser Accounts haben zudem eine unbegrenzte Laufzeit. Einmal gehackt eröffnen sie Cyberkriminellen uneingeschränkten Zugriff auf sensible Ressourcen und gewähren die Kontrolle über das gesamte Netzwerk. Wer dies im kommenden Jahr vermeiden will, sollte anfangen, die Kontrolle über seine privilegierten Konten zurückzugewinnen. Ein erster Schritt ist dabei das automatisierte Identifizieren der Konten sowie das Einschränken von weitreichenden Berechtigungen mit Hilfe einer Least-Privilege-Strategie.

Deepfakes heben Identitätsdiebstahl auf neue Stufe: Mit der zunehmenden Nutzung sozialer Medien ist Identitätsdiebstahl und -missbrauch zum Massenphänomen geworden. War das Bedrohungspotenzial dank riskanter Passwortpraktiken und nachlässigem Umgang mit persönlichen Daten bis jetzt schon sehr groß, hebt die Deepfake-Technologie die Bedrohung nun auf eine neue Stufe. Dabei nutzen Cyberkriminelle oder Hacktivisten künstliche Intelligenz, um das Gesicht oder die Stimme einer Person täuschend echt in existierendes Video- oder Tonmaterial hinein zu retuschieren. Waren Deepfakes bis jetzt vor allem in der Pornoindustrie beliebt, werden sie 2020 auch vermehrt im Cybercrime-Umfeld auftauchen, etwa um Phishing-Kampagnen oder den CEO-Fraud zu optimieren.

Security-as-a-Service auf dem Vormarsch:  Obwohl sich deutsche Unternehmen lange Zeit eher skeptisch bzw. kritisch gegenüber Cloud-Lösungen gezeigt haben, lassen sich mehr und mehr von ihnen von den Vorteilen von SaaS-Tools überzeugen – insbesondere im Bereich IT-Security. Schon heute nutzen 52 Prozent der Unternehmen Sicherheitstechnologien als Cloud-Service, weiter 12 Prozent planen dies im Jahr 2020, wie eine auf der EIC 2019 durchgeführte Umfrage zeigt. Dabei geht es vor allem darum, die Kosten zu senken. SECaaS-Lösungen zeichnen sich in der Regel durch eine flexible Kostenstruktur aus, da hier Ressourcen im Sinne eines Pay-to-Use-Service lediglich gemietet werden. Da Installations-, Wartungs-, Upgrade- oder Abschreibungskosten wegfallen, können sowohl Vorabinvestitionen als auch langfristige Kosten deutlich reduziert werden. Da sich der Fachkräftemangel weiter verstärkt, ist zudem davon auszugehen, dass Unternehmen SECaaS-Lösungen im nächsten Jahr immer öfter über Managed-Security-Service-Provider (MSSPs) beziehen.

Geschäftsführer müssen die strategische Bedeutung von Cybersicherheit erkennen: Auch in diesem Jahr haben Geschäftsführer und Vorstände weniger Budget für IT-Security-Maßnahmen bereitgestellt als eigentlich notwendig, weshalb das Sicherheitsniveau vieler Unternehmen der aktuellen Bedrohungslandschaft meist nicht gerecht wird. Ein Grund für die zögerliche Investitionsbereitschaft ist dabei die fehlende Sichtbarkeit der Wirksamkeit von Sicherheitsmaßnahmen, die ja oft als reine Präventionsmaßnahmen gesehen werden Dabei übersieht die Geschäftsführung jedoch, dass Investitionen in die Cybersicherheit gleichzeitig auch Investitionen in die Wirtschaftlichkeit und Wettbewerbsfähigkeit ihres Unternehmens sind. So bedeuten neue IT-Sicherheitsmaßnahmen nicht nur einen besseren Schutz vor Cyberangriffen und Datenverlust, sondern im besten Fall auch Kosten- und Zeitersparnis und damit verbunden wirtschaftliche Effizienz. So schaffen innovative Sicherheitslösungen jenseits ihrer Security-Funktion mehr Übersichtlichkeit und Transparenz und automatisieren Prozesse, was letztlich dazu führt, dass Mitarbeiter in ihrer Alltagstätigkeit entlastet werden und effizienter arbeiten können. Im Jahr 2020 sind nun CIOs und CISOs gefragt, ihre Vorgesetzten vom Geschäftsnutzen neuer Security-Investitionen zu überzeugen anstatt sich nur auf die „sicherheitstechnischen‘“ Vorteile zu fokussieren.

#Netzpalaver #Thycotic
 

Tags:CEO-FraudCISOCybercrimeCybersecurityCybersicherheitDeepfakesInfosecIT-SecurityLeast-PrivilegeManaged-Security-ServiceMSSPPAMPhishingPrivileged-Account-ManagementSecaaSThycotic
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner27. November 2019

Weitere interessante Beiträge

KI-Gläubigkeit kann teuer werden

Shinyhunters starten neue Angriffswelle gegen Oracle-Peoplesoft

KI-Agenten von OpenAI legen US-Behördendaten offen

KI-gestützte Cyberrisiken nehmen an deutschen Schulen zu

KnowBe4 vermindert Shadow-AI mit Innovationen im Bereich der Agentensicherheit

Ransomware-Tool „SloppyRAT“ bereitet laterale Bewegung im kompromittierten Netzwerk vor

load more

Neueste Beiträge

  • KI-Gläubigkeit kann teuer werden
  • Shinyhunters starten neue Angriffswelle gegen Oracle-Peoplesoft
  • KI-Agenten von OpenAI legen US-Behördendaten offen
  • KI-gestützte Cyberrisiken nehmen an deutschen Schulen zu
  • Vertiv baut seine Produktionskapazitäten für Stromversorgungs- und Kühlungslösungen in der EMEA-Region aus

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs