Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Donnerstag, Oktober 15, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

Kostenfreies Toolkit für den Einstieg in unternehmensweites PAM

25. Oktober 2019

Mit dem neuen kostenlosen Privileged-Access-Management-Policy Toolkit stellt Thycotic IT-Abteilungen ab sofort ein praktisches Werkzeug zur Verfügung, das es ihnen ermöglicht, individuelle, an den Anforderungen ihrer IT-Umgebung und Unternehmensstruktur ausgerichtete PAM-Richtlinien zu entwickeln. Auf diese Weise bringen Sicherheitsverantwortliche mehr Transparenz in die Verwaltung ihrer privilegierten Unternehmenskonten und können notwendige Schutzmaßnahmen und Verhaltensregeln unkompliziert mit allen Mitarbeitern, Partnern und Drittanbietern teilen.

Privilegierte Konten sind ein beliebtes Angriffsziel für Cyberkriminelle, da sie den Zugang zum gesamten IT-Netzwerk und Zugriff auf unternehmenskritische Ressourcen ermöglichen. Forrester Research schätzt, dass mindestens 80 Prozent aller Datenschutzverletzungen mittlerweile auf kompromittierte privilegierte Anmeldeinformationen zurückzuführen sind, weshalb Gartner Privileged-Access-Management zum zweiten Mal in Folge zur Nr.1-Priotität im Bereich Sicherheitsprojekte in Unternehmen gemacht hat.
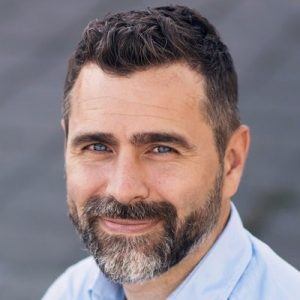
 

Joseph Carson, Chief Security Scientist bei Thycotic

„Viele Unternehmen tun sich nach wie schwer, mit Privileged-Access loszulegen, oder legen PAM-Projekte wegen Organisationsproblemen oder mangelnder Akzeptanz wieder auf Eis“, so Joseph Carson, Chief Security Scientist bei Thycotic. „Die Definition von offiziellen und umfassenden Sicherheitsrichtlinien ist ein grundlegender Schritt beim Aufbau eines effizienten PAM-Programms. Richtlinien schärfen das Bewusstsein für die Bedeutung von privilegierten Konten und befähigen das IT- und Security-Team, gezielte Maßnahmen zu deren Schutz zu ergreifen.“

Das neue PAM-Policy-Toolkit von Thycotic, enthält mehr als 40 vorgefertigte Richtlinien und Vorgehensweisen, die Sicherheitsverantwortlichen den Einstieg in ein unternehmensweites PAM erleichtern und sie darüber hinaus bei der Einhaltung von Compliance-Anforderungen und PAM-spezifischen Sicherheitsstandards gemäß CIS, NIST, PCI, HIPAA und ISO 27001 unterstützen. Dazu zählen Richtlinien für die Verwaltung und den Schutz von Domänenadministrator- und lokalen Administratorkonten sowie Service-, Anwendungs- und Root-Accounts. Alle Richtlinien können dabei an die individuellen Governance-Anforderungen und Unternehmensstrukturen angepasst werden.

Das neue Privileged-Access-Management-Policy-Toolkit von Thycotic kann hier heruntergeladen werden.

#Netzpalaver #Thycotic
 

Tags:AdministratorkontenCISOComplianceCybercrimeCybersecurityDatenschutzverletzungPolicyPolicy-ToolkitPrivileged-Access-Managementprivilegierte KontenRichtlinieRoot-AccountSicherheitsverantwortlicheThycoticZugriffsschutz
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner25. Oktober 2019

Weitere interessante Beiträge

Wenn BEC-Angriffe die Wirklichkeit im Unternehmen umschreiben

Cyberangriff auf französische Supermärkte zeigt die physischen Folgen

Phishing-Technik Living off Trusted-Services nimmt zu

Shadow-AI aufdecken und KI-Nutzung in Echtzeit absichern

Um Kryptowährungen und sensible Daten vor Bedrohungen durch Quantencomputer zu schützen, mahnt Europol zu frühzeitigem Handeln

Backup vorhanden – aber funktioniert auch der Restore?

load more

Neueste Beiträge

  • Wenn BEC-Angriffe die Wirklichkeit im Unternehmen umschreiben
  • KI-gestütztes Operating-Model für schnellere und fundiertere Geschäftsentscheidungen
  • Cyberangriff auf französische Supermärkte zeigt die physischen Folgen
  • Phishing-Technik Living off Trusted-Services nimmt zu
  • Mit der Übernahme von King Environmental Services stärkt Vertiv seine Kompetenz im Bereich Wärmemanagement in EMEA

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs