Netzpalaver
  • Cloud
  • Sicherheit
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Impressum
  • Datenschutz
Donnerstag, Oktober 29, 2026
  • Partnerzone
  • Media
  • Ansprechpartner
  • Impressum
  • Datenschutz
Netzpalaver
Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur
Netzpalaver
  • AI
  • Cloud
  • Datacenter
  • Infrastruktur
  • Telekommunikation
  • Cybersecurity
HomeSicherheit

PAM wandert in die Cloud

7. Mai 2019

Immer mehr Unternehmen beziehen Privileged-Account-Management-Lösungen aus der Cloud. Dies ist das Ergebnis einer aktuellen Umfrage des PAM-Spezialisten Thycotic, im Rahmen derer auf der diesjährigen RSA Conference in San Francisco mehr als 200 Cybersecurity-Experten befragt wurden. Fast die Hälfte setzt bei der Verwaltung und Absicherung privilegierter Konten bereits auf Cloud-basierte Lösungen oder plant, dies in naher Zukunft zu tun.

21 Prozent der Unternehmen haben sich demnach für eine Cloud-gehostete PAM-as-a-Service-Variante entschieden oder planen die Implementierung einer solchen Technologie. Weitere 26 Prozent haben zudem vor, von einer lokalen zu einer Cloud-basierten PAM-Lösung umzusteigen. 36 Prozent der befragten IT-Spezialisten wollen ihre PAM-Lösung auch in Zukunft on-premises beziehen. Wie der Report zeigt, wird der Einsatz von Cloud-Lösungen im Bereich Cybersicherheit in Unternehmen in den nächsten ein bis zwei Jahren auf 65 Prozent ansteigen.
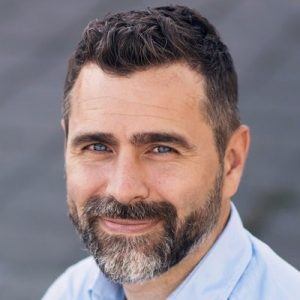
Joseph Carson, Chief Security Scientist bei Thycotic

„Wenn immer mehr Unternehmen zu einer Cloud-First-Strategie übergehen, nimmt die Dynamik bei der Einführung Cloud-basierter PAM-Lösungen zu“, so Joseph Carson, Chief Security Scientist bei Thycotic. „Die Cloud ermöglicht es Unternehmen, nur das zu bezahlen, was sie wirklich nutzen, minimiert riesige Vorabinvestitionen und automatisiert Updates – und gewährleistet gleichzeitig Hochverfügbarkeit und Geo-Redundanz.“

Ferner zeigt die Umfrage, dass IT- und Sicherheitsteams immer noch damit zu kämpfen haben, Vorgesetzte und Mitarbeiter von der Notwendigkeit von Privileged-Account-Management zu überzeugen: 28 Prozent gaben an, dass die größte Herausforderung darin besteht, die eigenen Teammitglieder zum Einsatz von PAM-Lösungen zu bewegen, weitere 24 Prozent haben Probleme, die Geschäftsführung von entsprechenden Investitionen zu überzeugen. 19 Prozent der Befragten klagen, dass es schwierig sei, Budget für PAM-Technologie zu beschaffen.

Diese Probleme und Herausforderungen spiegeln sich auch in der IT-Sicherheit von Unternehmen wider. Denn obwohl Angriffe auf privilegierte Konten zunehmen und Unternehmen dementsprechend auch vermehrt in PAM-Lösungen investieren müssten, erfüllen rund 85 Prozent der Unternehmen nicht die grundlegenden PAM-Sicherheitsstandards, wie der aktuelle PAM Maturity-Report von Thycotic zeigt. Erfreulicherweise gaben jedoch 66 Prozent der befragten Cybersecurity-Experten an, ihr Wissen im Bereich PAM-Technologien im Moment auszubauen.

#Netzpalaver #Thycotic
 

Tags:#cyberattack#itsecurity#itsicherheit#networksecurity#websecurityCybercrimeCybersecurityMalwarePAMPasswordPhishingPrivileged-Account-ManagementSocial-EngineeringStudieThycotic
Share on FacebookShare on TwitterShare on PinterestShare on LinkedIn Share on TumblrShare on Email
Ralf Ladner7. Mai 2019

Weitere interessante Beiträge

Angriffsfläche im Smart-Home steigt auf 24 Geräte im Schnitt pro Haushalt

Gefahr bei der Jobsuche - Phishing - Cybersecurity

Phishing-Masche nutzt Calendly-Einladungen als Köder für Jobsuchende

Cybersecurity-Gefahr - anfälliger Brotli-Code könnte auch in anderen Laufzeiten, Paketen, Proxys, Service-Mesh-Komponenten und Container-Images vorkommen.

HTTP2Shell – Brotli-Sicherheitslücke geht über Node.js hinaus

Sysob verstärkt sein Security-Portfolio mit Credential-Management-Software von Versasec

Cyberkriminelle lassen bei Angriffen auf US-Anwaltskanzleien die Grenzen zwischen digitalen und physischen Angriffen verschwimmen

HPE packt SASE, LAN und WLAN unter ein KI-Dach

load more

Neueste Beiträge

  • Angriffsfläche im Smart-Home steigt auf 24 Geräte im Schnitt pro Haushalt
  • Phishing-Masche nutzt Calendly-Einladungen als Köder für Jobsuchende
  • Vertiv schließt Übernahme von King Environmental Services ab und erweitert globale Fluidmanagement-Services
  • HTTP2Shell – Brotli-Sicherheitslücke geht über Node.js hinaus
  • Fluidzustandsmanagement, Monitoring und Lifecycle-Services für Flüssigkühlung im KI-Maßstab

Pinterest

Über 1000 Infografiken

Backgrounder zu Cybercrime

Wissenswertes zu Blockchain

Die interessantesten und größten Videowalls

Wissenswertes zu Social-Media

Just for fun

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler

Partner von Netzpalaver

  • Airlock
  • AixpertSoft
  • Aixvox
  • Alcatel-Lucent Enterprise
  • Arcserve
  • Arctic Wolf
  • AtlasEdge
  • Bitdefender
  • Cambium Networks
  • Check Point
  • Christiansen Unternehmensgruppe
  • Claroty
  • Consulting4IT
  • Coreview
  • CrowdStrike
  • DigitalSIGNAGE.de
  • DTM Group
  • d.velop
  • Enreach
  • Eperi
  • Equinix
  • Extreme Networks
  • Ferrari electronic
  • Fujitsu
  • Grass Consulting
  • Grau Data
  • Helmich IT-Security
  • HiScout
  • IBM
  • Imory
  • Island
  • Juniper
  • KnowBe4
  • Keyfactor
  • Lancom
  • Legrand
  • Netskope
  • NorthC
  • Paessler
  • Qualys
  • Schneider Electric
  • Seppmail
  • SolarWinds
  • Sophos
  • Starface
  • Stulz
  • Sysob
  • Sysdig
  • SySS
  • Veeam
  • Vertiv
  • Versa
  • Watchguard
  • Zscaler


Contact

Ralf Ladner

MS-Teams: ralf.ladner@comcala.com

Mobile: 0152/37398343

Whatsapp: 0152/37398343

E-Mail: ralf.ladner@netzpalaver.de

LinkedIn: Ralf Ladner


Youtube - Shorts
Betrüger beobachten Beschwerden über Fluggesellschaften und geben sich als Kundensupport aus  Die Forscher von Check Point Exposure Management haben Tausende gefälschter Support-Konten aufgedeckt und täglich kommen Hunderte neu hinzu. Sie zielen auf frustrierte Kunden ab, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beim Kundensupport beschweren. Oft findet dies inzwischen auch über Social-Media-Kanäle statt. Mit ihrer Beschwerde werden sie zu leichter Beute für Cyberkriminelle, denn die beobachten genau diese Unterhaltungen.#Betrug #Cybersecurity #Cybersicherheit #Identität Info: ehr dazu auf Netzpalaver: https://netzpalaver.de/2026/09/18/betrueger-beobachten-beschwerden-ueber-fluggesellschaften-und-geben-sich-als-kundensupport-aus/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Betrüger nutzen Beschwerden über Fluggesellschaften
Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten „ResetNightmare“ und „KerberLoss“ nutzen Schwächen von Identitätssystemen in der Interpretation von Benutzer- und Dienstnamen aus, wodurch Angreifer möglicherweise Dienste stören, die Authentifizierung untergraben oder sich als privilegierte Benutzer ausgeben können. Der Experte für identitätsbasierte Cyber-Resilienz und Krisenbewältigung, Semperis, gab bekannt, dass Shai Laron, Sicherheitsforscher bei Semperis, zwei kritische Sicherheitslücken in Active-Directory entdeckt hat, die Angreifern einen Einstiegspunkt für die vollständige Kompromittierung einer Domäne bieten könnten, wodurch sie sich lateral ausbreiten, Persistenz etablieren, die Authentifizierung untergraben, kritische Dienste stören, sensible Daten stehlen und möglicherweise Ransomware im gesamten Unternehmen verbreiten könnten.#ActiveDirectory #Cybersecurity #Schwachstelle @SemperisInfo: Megr Detaisl auf Netzpalaver: https://netzpalaver.de/2026/08/26/kritische-schwachstellen-zur-ausweitung-von-active-directory-rechten/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Kritische Schwachstellen zur Ausweitung von Active-Directory-Rechten
Wie das „Bulletproof“-Kit Secure-E-Mail-Gateways und Multi-Factor-Authentification umgehen kann  Die Sicherheitsforscher des KnowBe4 Threat Labs haben eine aktive Phishing-Infrastruktur untersucht, die gezielt eine Schwachstelle klassischer E-Mail-Sicherheitsmechanismen ausnutzt. Das von den Angreifern selbst als „Bulletproof“ bezeichnete Redirector-Kit versteckt die eigentliche Phishing-Infrastruktur hinter kompromittierten, legitimen Websites. Dadurch können schädliche Links Secure-E-Mail-Gateways und klassische URL-Reputationsprüfungen umgehen.#Bulletproof #Cybersecurity #EMailSicherheit @KnowBe4Mehr dazu auf Netzpalaver: https://netzpalaver.de/2026/08/19/wie-das-bulletproof-kit-secure-e-mail-gateways-und-multi-factor-authentification-umgehen-kann/Ralf Ladner und Netzpalaver in den Social-Medien:twitter: https://twitter.com/netzpalaverx (twitter): https://twitter.com/ralf_ladnerfacebook: https://facebook.com/netzpalaver.newsinstagram: https://instagram.com/netzpalaver_newspinterest: https://pinterest.de/netzpalaverMastodon: https://social.tchncs.de/@Netzpalavertiktok: https://www.tiktok.com/@netzpalaverspotify: https://open.spotify.com/show/0O2IRyPlLTinA9890E2vBsxing: https://www.xing.com/news/pages/netzp...linkedin: https://www.linkedin.com/in/ralf-ladn...web: https://netzpalaver.deskype: ralf.ladner
Cybersecurity - Bulletproof-Kit umgeht Secure-E-Mail-Gateways und Multi-Factor-Authentification
Abonnieren

Netzpalaver-Podcasts

  • Interview mit VATM und Gasline - Die neue Bundesregierung muss die Digitalisierung vorantreiben
  • Interview mit Solarwinds - Künstliche Intelligenz - Open-Source versus kommerziell
  • Interview mit Cybershield - Schutz vor Angriffen auf die Operational-Technology
  • Interview mit Extreme Networks - Wie lässt sich die Netzwerk-Komplexität in den Griff bekommen?
  • Interview mit IBM - Was ist der Unterschied zwischen Monitoring und Observability?

Paessler-Podcast

The Monitoring Experts Podcast - Monitoring insights, deep dives, use cases, and best practices.

Tag Cloud

AI Anwendung Cloud Datacenter Events Fachartikel Galerie Highlight Infrastruktur Interna just for fun Kolumne Netzpalaver Agenda Palaver Sicherheit Studie Telekommunikation Video Whitepaper Zitat

Netzpalaver | #AI #CloudComputing #Datacenter #Cybersecurity #Telekommunkation #Infrastruktur

Das IT- und Social-Media-Portal

© Copyright 2020 Netzpalaver

  • Impressum
  • Datenschutz
  • Ansprechpartner
  • AGBs